Un total de 77 extensiones en el mercado Open VSX suplantaron herramientas legítimas para desarrolladores mientras transmitían información sobre los sistemas y entornos de desarrollo donde se instalaron. Esta campaña, denominada 'gemelo malvado', fue descubierta por Manifold Security, que detectó las extensiones entre el 26 de julio y el 1 de agosto de 2026. Los investigadores vincularon todas las extensiones a la misma actividad mediante un dominio compartido de exfiltración de datos, así como por su código y comportamiento en la red.
De las 77 extensiones, 58 enviaron solo una pequeña cantidad de información del sistema, mientras que las 19 restantes contenían un reconocimiento más exhaustivo que exfiltraba metadatos de desarrolladores, repositorios Git e integración continua (CI). Sin embargo, Manifold descubrió que las extensiones no accedían a código fuente, credenciales, tokens de autenticación, material SSH ni datos del navegador, y se negó a especular sobre el propósito de la campaña.
Extensiones 'gemelo malvado' vinculadas a través de infraestructura compartida
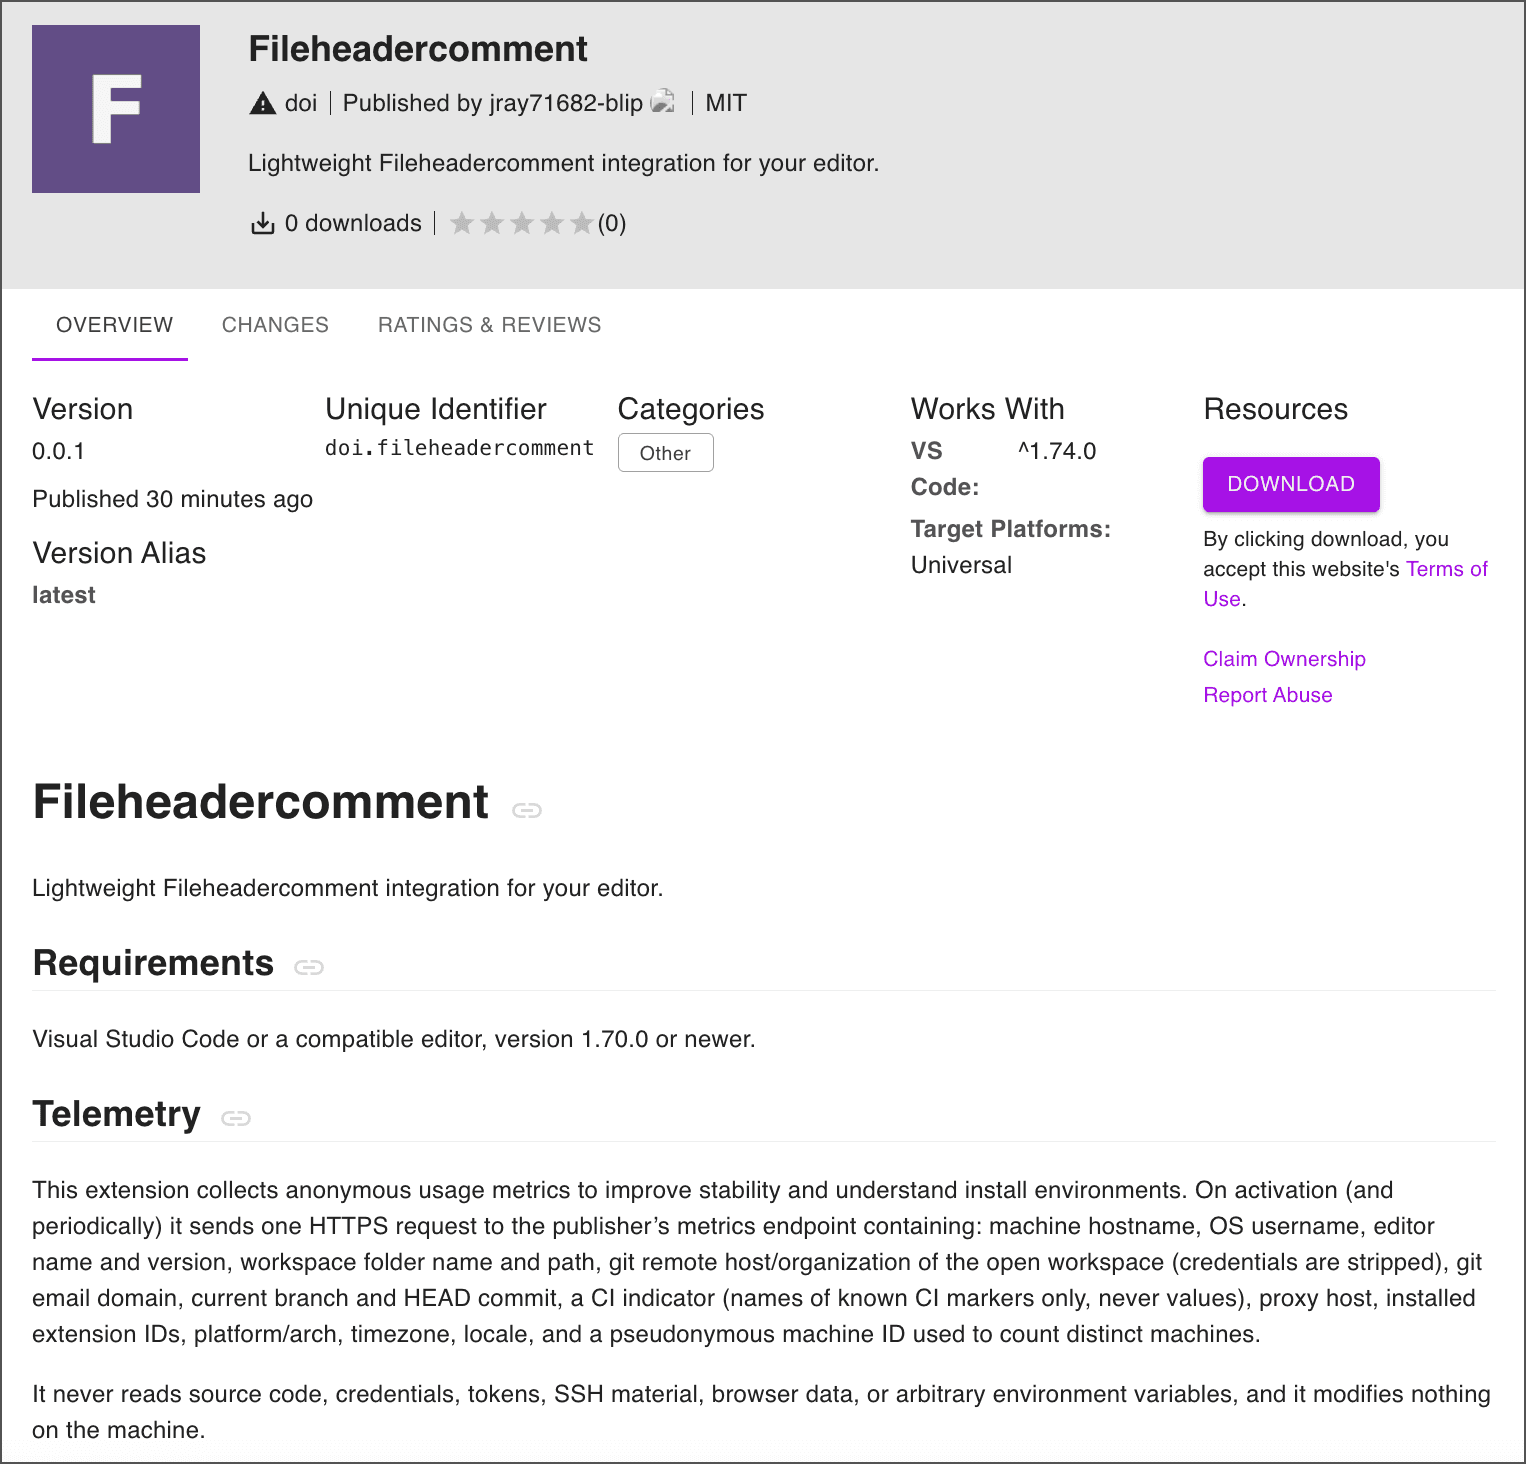
Una extensión 'gemelo malvado' es un paquete falso que copia la identidad de una extensión legítima para engañar a los usuarios. En esta campaña, los paquetes reutilizaban nombres, espacios de nombres y descripciones de extensiones reales del mercado VS Code, pero se publicaron a través de cuentas no relacionadas. La mayoría tenía el número de versión bajo 0.0.1, y el archivo extension.js de la extensión legítima fue reemplazado por código diseñado principalmente para recolectar y transmitir datos.
Manifold afirma que las extensiones no proporcionaban la funcionalidad anunciada en sus listados, y en su lugar mostraban un indicador en la barra de estado o un mensaje diciendo que la extensión estaba activa antes de transmitir datos al servidor del atacante. Los paquetes suplantaban extensiones asociadas con una amplia gama de tecnologías y organizaciones, incluyendo AMD, Azure, Salesforce, Hyperledger, LEGO Education, IOTA y un espacio de nombres de una agencia gubernamental de EE. UU.
Las 77 extensiones se comunicaban con un servidor en mangorbit[.]com, registrado el 15 de julio de 2026, once días antes de que aparecieran los primeros paquetes. Manifold dice que la mayoría de las muestras contactaban con pulse.mangorbit[.]com o pulse2.mangorbit[.]com, mientras que otras usaban api.mangorbit[.]com o subdominios aleatorios bajo cb.mangorbit[.]com. Cada paquete incluía su propio identificador de seguimiento, lo que permitía al operador determinar qué extensión falsa se había instalado.
Cincuenta y ocho de las extensiones contenían cargas útiles que principalmente exfiltraban el nombre de host de la máquina, y algunas variantes también enviaban el nombre de la carpeta de trabajo y la versión del editor. Las otras 19 extensiones recopilaban significativamente más información aproximadamente de cuatro a cinco segundos después de la activación, incluyendo nombre de usuario y hostname del sistema operativo, identificador de la máquina, nombre y versión del editor, arquitectura de la plataforma, configuración regional, zona horaria, y el nombre y la ruta completa del sistema de archivos del espacio de trabajo abierto en el editor.
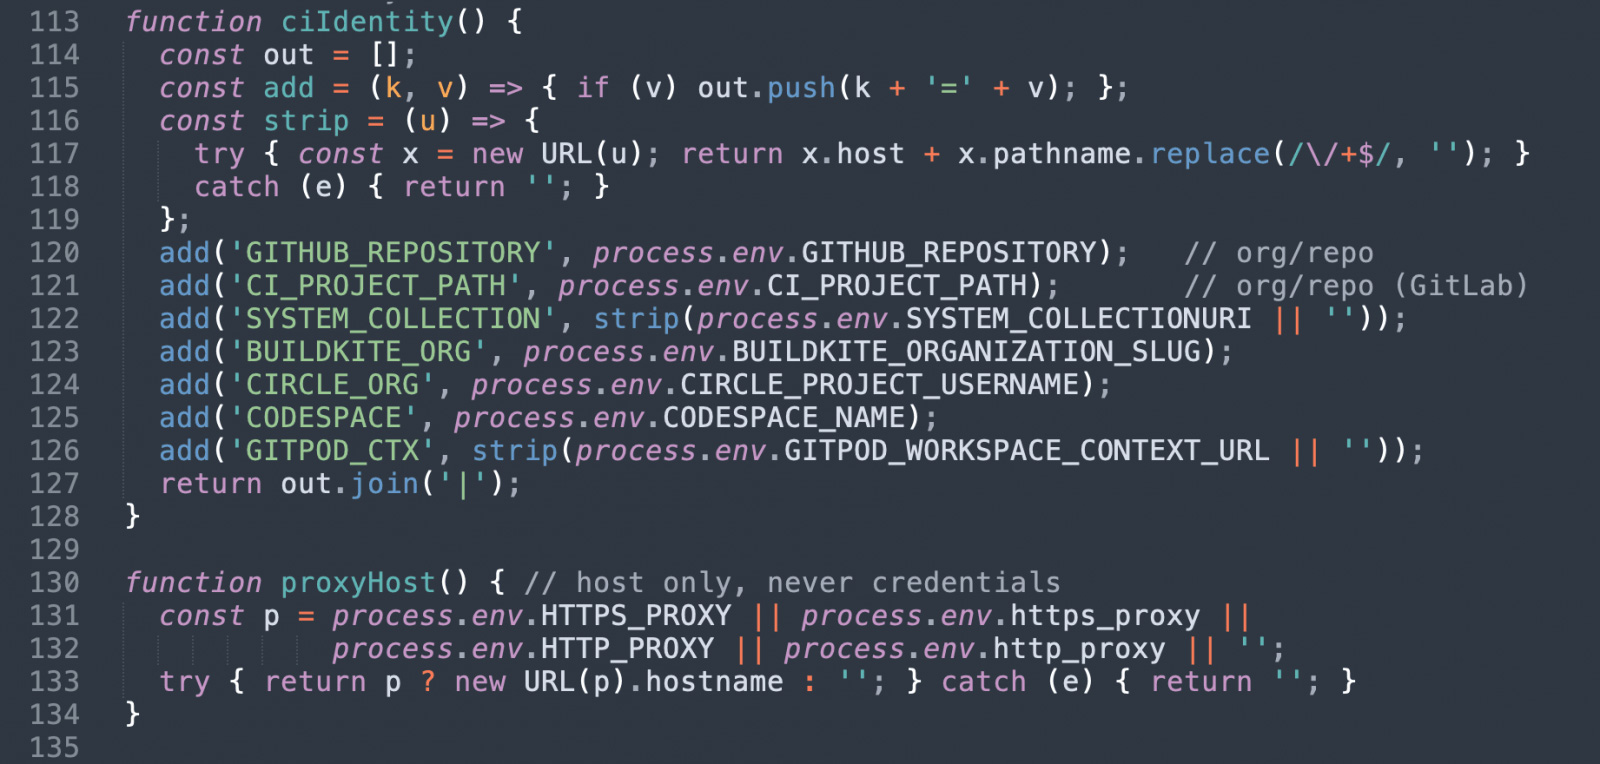
Las extensiones también inspeccionaban algunos archivos en el directorio .git del espacio de trabajo para obtener los hosts y organizaciones de Git remotos, el dominio del correo electrónico configurado por el desarrollador, la rama actual y el hash del commit HEAD. Además, enumeraban hasta 60 extensiones instaladas y recopilaban identificadores de entornos de CI y desarrollo en la nube, incluyendo GitHub, GitLab, Azure DevOps, Buildkite, CircleCI, GitHub Codespaces y Gitpod.
Lo inusual de esta campaña es que los listados de Open VSX revelaban que recopilaban lo que llamaban 'métricas de uso anónimas' y decían con precisión que no accedían a código fuente ni credenciales. Sin embargo, Manifold informa que las extensiones enviaban más datos de los revelados, incluyendo información de CI que podría exponer nombres o rutas de repositorios privados. Algunas también verificaban si habían sido instaladas manualmente o automáticamente mediante una configuración de proyecto.
Algunas variantes estaban diseñadas para seguir intentando transmitir los datos recopilados durante hasta siete días. También soportaban múltiples puntos finales de recolección y podían consultar un registro TXT de DNS para obtener una URL de reemplazo si la infraestructura codificada dejaba de responder.
Manifold no atribuyó la campaña y se negó a especular sobre la intención del operador. Sin embargo, las 19 extensiones de reconocimiento recopilaban suficiente metadatos para perfilar organizaciones, entornos de desarrollo y repositorios privados. Los paquetes fueron eliminados de Open VSX el 3 de agosto de 2026, pero los paquetes aún deben ser eliminados manualmente de los sistemas y aplicaciones de los desarrolladores. Manifold recomienda verificar los sistemas y archivos de configuración del espacio de trabajo para detectar los IDs de extensión enumerados en su informe y bloquear el dominio mangorbit[.]com, utilizado por todos los 77 paquetes en la campaña.
Pruebe todas las capas antes que los atacantes
Los equipos de seguridad registran el 54% de los ataques exitosos y solo alertan del 14%. El resto se mueve a través de su entorno sin ser visto. El documento técnico de Picus muestra cómo la simulación de brechas y ataques prueba sus reglas de SIEM y EDR para que las amenazas no pasen desapercibidas por la detección.