El gigante de servicios informáticos Accenture ha confirmado que sufrió una violación de seguridad después de que un ciberdelincuente afirmara haber robado 35 GB de código fuente y otros datos de la empresa. En declaraciones a BleepingComputer, Accenture indicó: 'Estamos al tanto de este incidente aislado y hemos subsanado su origen. No hay impacto en las operaciones ni en la prestación de servicios de Accenture'.
Accenture es una firma global de servicios profesionales que brinda consultoría, tecnología, cloud, ingeniería y servicios gestionados a empresas y gobiernos de todo el mundo. La declaración se produce después de que un actor de amenazas conocido como '888' afirmara haber robado 35 GB de datos de la compañía en julio y comenzara a ofrecerlos en venta en un foro de ciberdelincuencia.
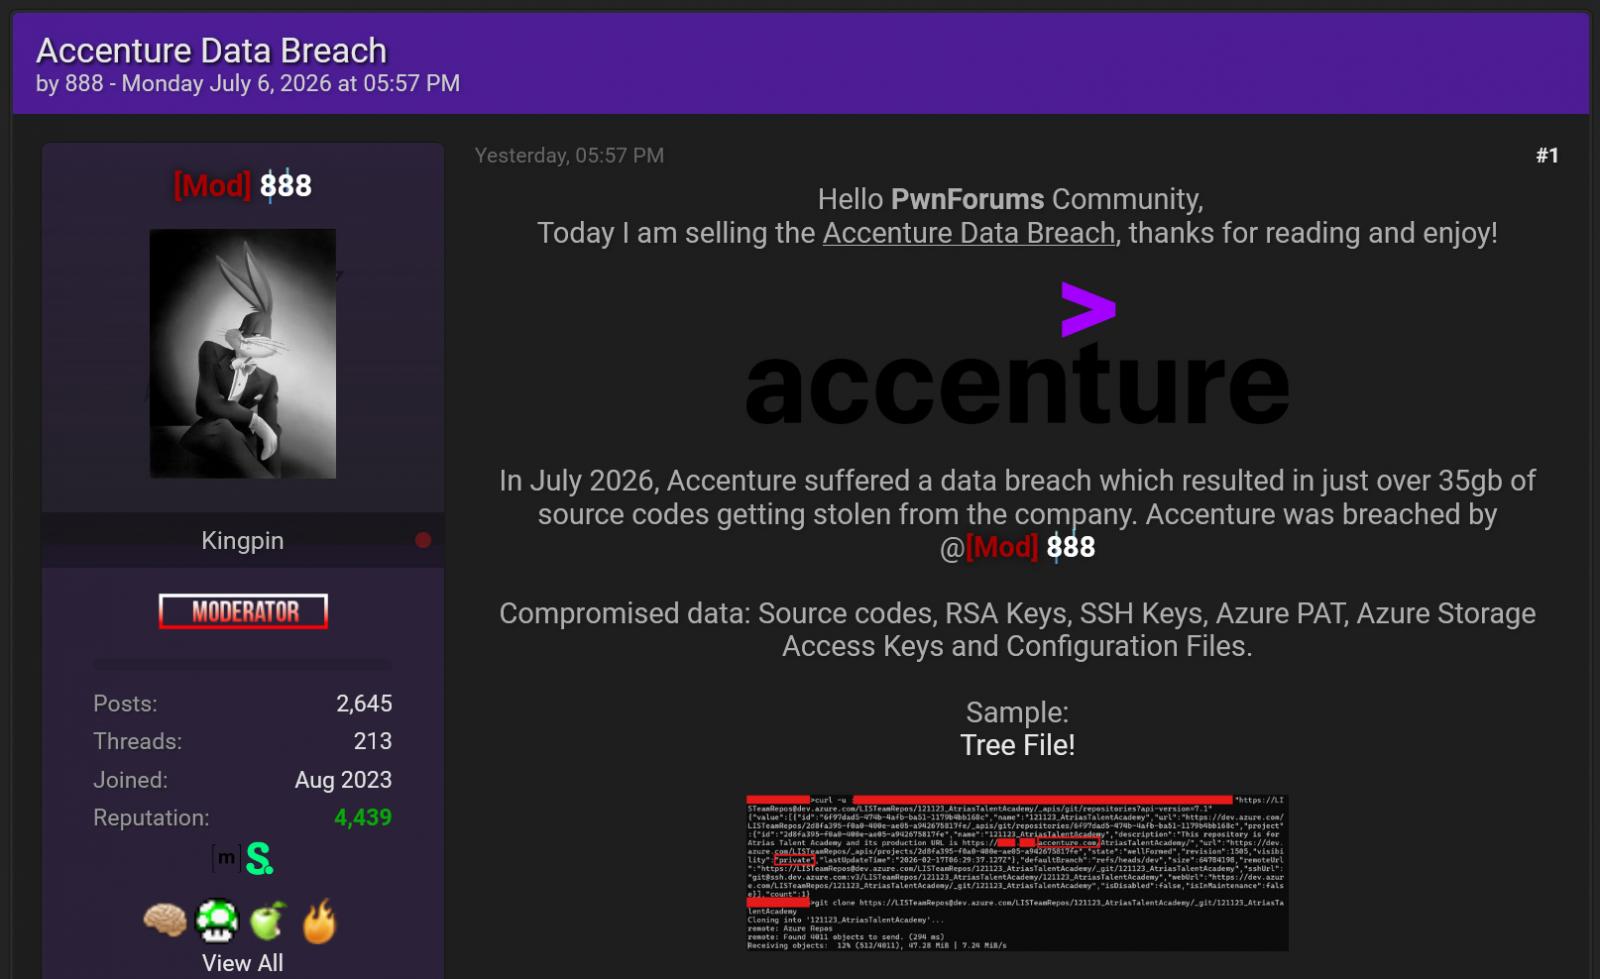
En el foro se publicó: 'Hoy vendo la filtración de datos de Accenture, gracias por leer y disfruten'. Según el delincuente, 'en julio de 2026, Accenture sufrió una filtración de datos que resultó en el robo de algo más de 35 GB de códigos fuente de la compañía'.
De acuerdo con el actor de amenazas, los datos incluyen código fuente, claves RSA, claves SSH, tokens de acceso personal (PAT) de Azure, claves de acceso a Azure Storage y archivos de configuración. Para respaldar sus afirmaciones, el delincuente compartió una captura de pantalla que muestra la clonación de un repositorio de Azure DevOps llamado '121123_AtriasTalentAcademy', alojado bajo un nombre de host de accenture.com censurado. BleepingComputer no pudo verificar de forma independiente el alcance total de los datos sustraídos.
Si bien Accenture confirmó la brecha, la empresa no se pronunció sobre las afirmaciones del actor de amenazas respecto a la cantidad o el tipo de datos que pudieron haber sido accedidos o exfiltrados. Tampoco reveló cómo los atacantes obtuvieron acceso ni si se vieron afectados datos de clientes.
El mismo ciberdelincuente ya había intentado vender datos de empleados de Accenture tras una brecha de terceros en 2024. Además, Accenture ya sufrió una filtración de datos en 2021, cuando el ransomware LockBit robó información de sus sistemas. BleepingComputer ha solicitado más información a Accenture sobre la brecha y actualizará la noticia si se dispone de nuevos datos.