Las notificaciones de cambio de cuenta de Apple están siendo abusadas para enviar estafas de phishing que simulan compras de iPhone, utilizando correos legítimos enviados desde los servidores de Apple, lo que aumenta su credibilidad y potencialmente les permite evadir los filtros de spam.
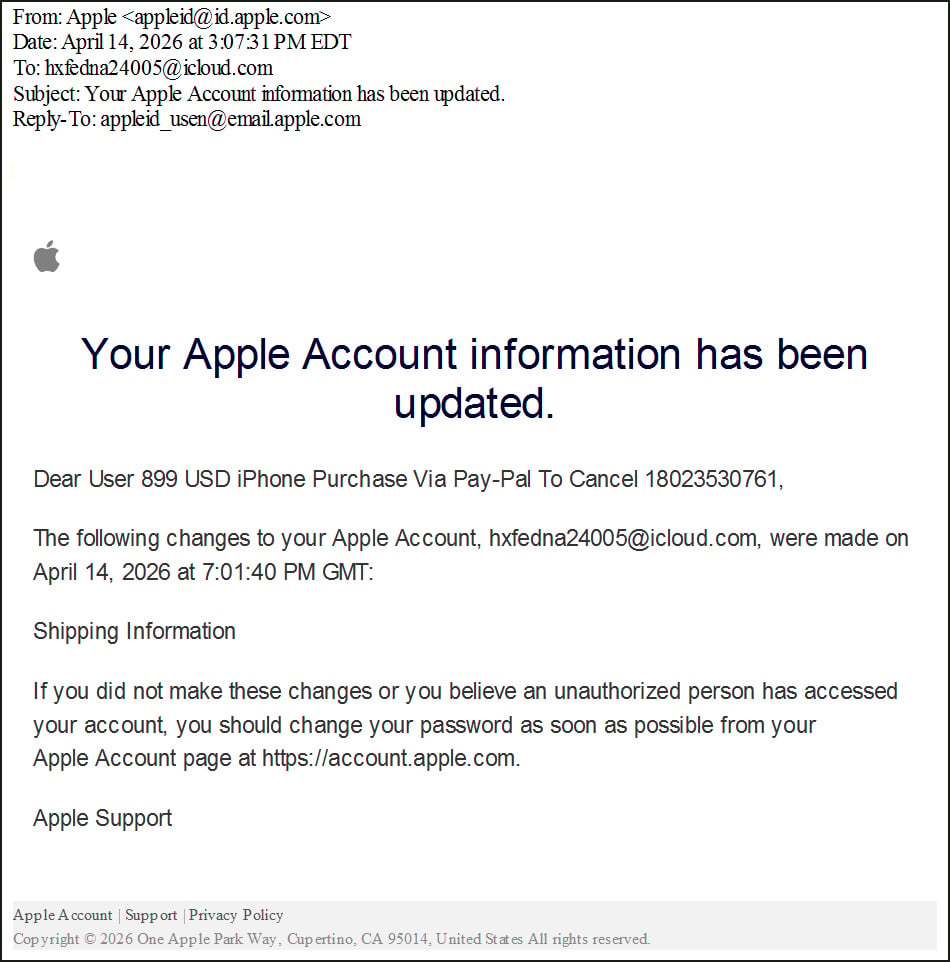
Un lector compartió con BleepingComputer un correo que parecía una notificación estándar de seguridad de Apple, indicando que su información de cuenta había sido actualizada. Sin embargo, dentro del mensaje se incluía un señuelo de phishing que afirmaba que se había realizado una compra de un iPhone por 899 dólares a través de PayPal, junto con un número de teléfono para cancelar la transacción.
"Estimado usuario, compra de iPhone por 899 USD vía PayPal. Para cancelar, llame al 18023530761," se lee en el correo de phishing de la cuenta de Apple. "Los siguientes cambios en su Apple Account, hxfedna24005@icloud.com, se realizaron el 14 de abril de 2026 a las 7:01:40 p. m. GMT: Información de envío".
Estos correos están diseñados para engañar a los destinatarios haciéndoles creer que sus cuentas fueron utilizadas para compras fraudulentas y asustarlos para que llamen al número de "soporte" del estafador. Al llamar, los estafadores normalmente intentan convencer a las víctimas de que sus cuentas han sido comprometidas y pueden indicarles que instalen software de acceso remoto o proporcionen información financiera.
Abuso de las notificaciones de cuenta de Apple
Si bien el señuelo de phishing no es nuevo, la campaña ilustra cómo los actores de amenazas continúan evolucionando sus tácticas al explotar funciones legítimas de sitios web para realizar ataques. El correo de phishing fue enviado desde la infraestructura de Apple utilizando la dirección appleid@id.apple.com y pasó las verificaciones de autenticación SPF, DKIM y DMARC, lo que indica que era un correo legítimo de Apple.
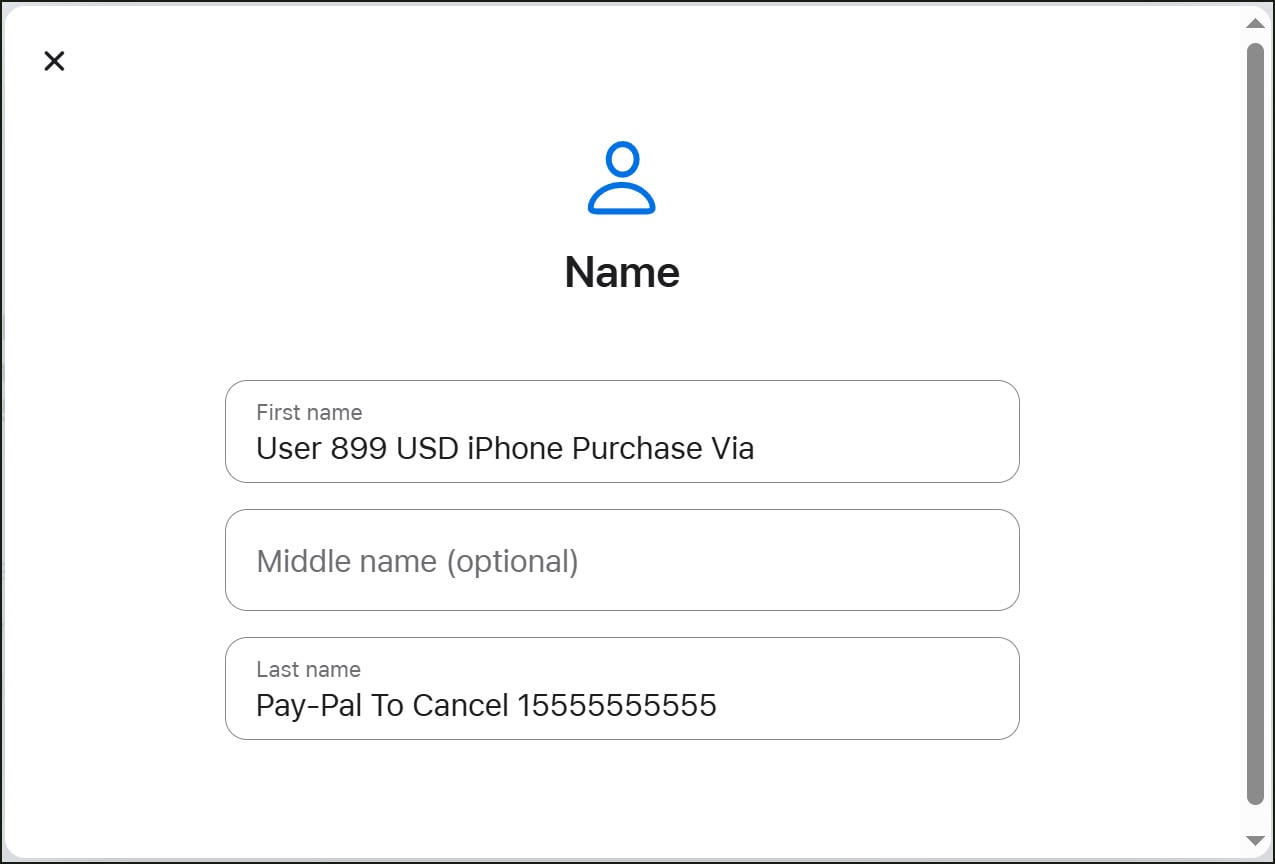
El análisis de las cabeceras del correo muestra que el mensaje se originó en la infraestructura de correo de Apple y no fue falsificado. Para realizar el ataque, el actor de amenazas crea un ID de Apple e inserta el mensaje de phishing en los campos de información personal de la cuenta, dividiendo el texto entre los campos de nombre y apellido.
BleepingComputer pudo replicar este comportamiento creando una cuenta de Apple de prueba y agregando un lenguaje similar de phishing de devolución de llamada en los campos de nombre y apellido. Esto se debe a que cada campo no puede contener todo el mensaje de estafa.
Para activar la notificación de cambio de perfil de la cuenta de Apple, el atacante modifica la información de envío de la cuenta, lo que provoca que Apple envíe una alerta de seguridad notificando al usuario del cambio. Debido a que Apple incluye los campos de nombre y apellido proporcionados por el usuario en estas notificaciones, el mensaje de phishing se incrusta directamente en el correo y se entrega como parte de una alerta legítima.
Aunque el objetivo de los ataques recibió el mensaje, el correo se envió inicialmente a una dirección de correo de iCloud asociada con la cuenta del atacante. Esta dirección de correo también se incluye en el correo de notificación, lo que hace que el correo parezca más alarmante y potencialmente lleva a alguien a creer que la cuenta fue hackeada.
El análisis de cabeceras muestra que el destinatario original difiere de la dirección de entrega final, lo que indica que el atacante probablemente está utilizando una lista de correo para distribuir los correos a múltiples objetivos. Esta campaña es similar a una campaña de phishing anterior que abusó de las invitaciones de calendario de iCloud para enviar notificaciones falsas de compra a través de los servidores de Apple.
Como regla general, los usuarios deben tratar con cautela las alertas de cuenta inesperadas que afirmen compras o insten a llamar a números de soporte, especialmente si no iniciaron ningún cambio reciente o si contienen direcciones de correo inusuales. BleepingComputer contactó a Apple el viernes sobre esta campaña, pero no recibió respuesta, y el abuso aún es posible.