Google ha anunciado nuevas protecciones de seguridad de red en Android 17 destinadas a reforzar la privacidad de las conexiones, hacer frente a vulnerabilidades de redes celulares y proteger la privacidad de las redes domésticas de los usuarios. Entre las novedades destaca el soporte para Encrypted Client Hello (ECH), un estándar de privacidad que opera junto con DNS privado para ocultar la información de perfilado, incluidos los nombres de dominio visitados.
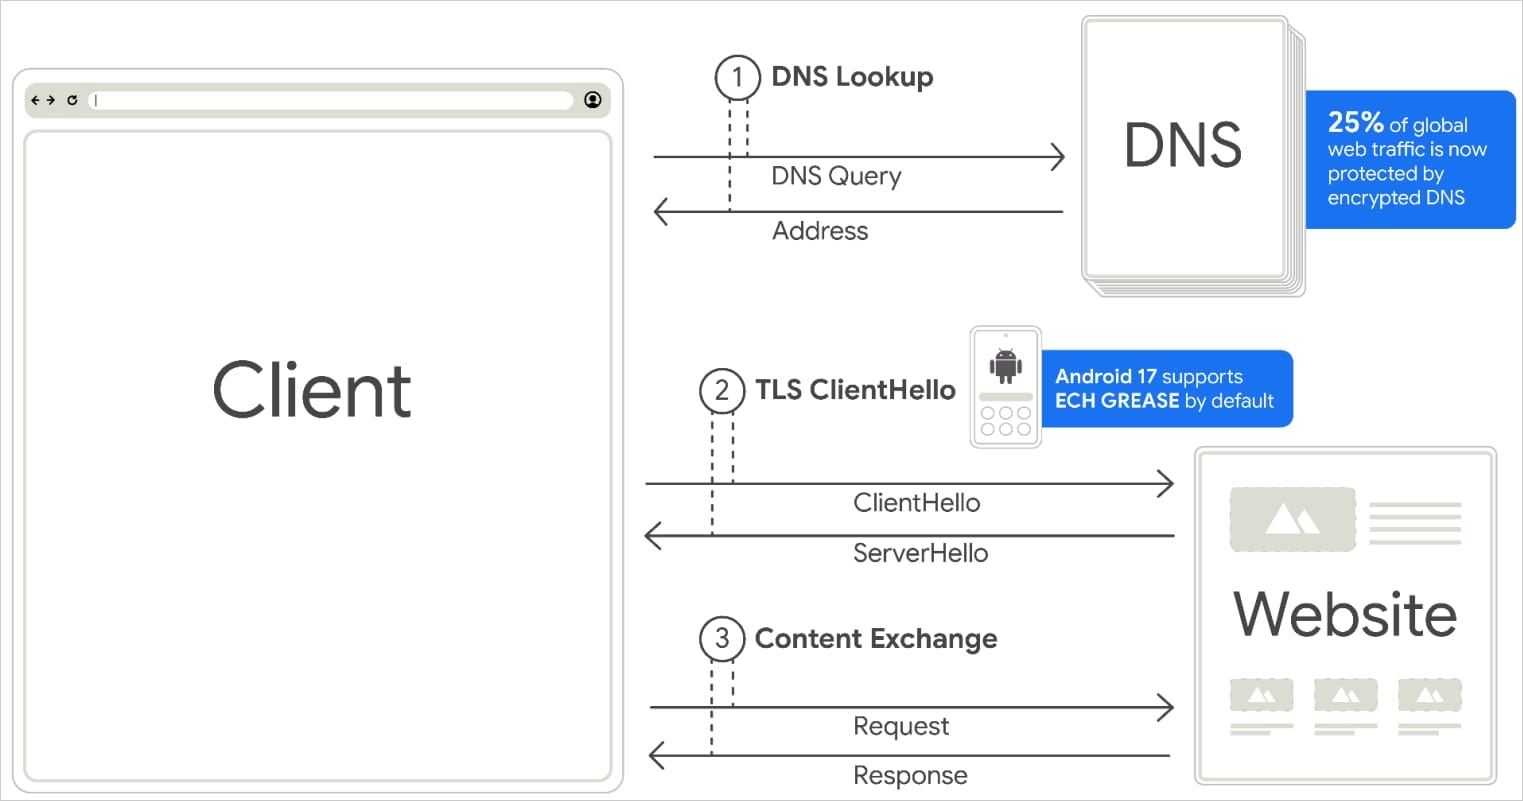
ECH funciona como una extensión de privacidad para TLS, el protocolo que asegura las conexiones HTTPS, cifrando la parte inicial del apretón de manos TLS que revela el nombre del host a través de la Indicación de Nombre de Servidor (SNI). Aunque la conexión al sitio web sea segura, los proveedores de servicios de internet y los operadores Wi-Fi aún pueden ver el destino, que puede ser recopilado con fines comerciales. Con ECH, esa información queda oculta desde el principio.
Los usuarios de Android podrán beneficiarse de ECH al navegar con Chrome 117 o superior y Firefox 119 o superior, aunque Android 17 integra esta protección a nivel de plataforma. Google explica que ECH estará habilitado por defecto para aplicaciones que apunten a Android 17 siempre que utilicen una biblioteca de red compatible, como las últimas versiones de OkHttp, WebView o HttpEngine. En servidores que soporten ECH, Android cifrará el nombre del host; en los que no, enviará un campo falso llamado ECH GREASE para que las conexiones ECH reales no destaquen, aunque el nombre del host siga siendo visible.
Este nuevo estándar de privacidad trabaja junto con DNS privado para ocultar los nombres de dominio que visitas, ocultando metadatos que pueden usarse para elaborar tu perfil.
Jigsaw, la unidad de privacidad de internet y lucha contra la censura de Google, probó ECH GREASE en los 10.000 dominios más populares y a través de 740 proveedores de internet en 200 países, sin encontrar problemas de carga de sitios ni bloqueos inesperados de red.
Protecciones Wi-Fi y bloqueos de 2G
Además del impulso a ECH, Google anunció otros cambios importantes. Se han ajustado las protecciones de red local para que las aplicaciones deban obtener permiso antes de escanear o conectarse a dispositivos en la red local del usuario. Por otro lado, Android 17 habilita la Transparencia de Certificados por defecto, lo que exige que los certificados de sitios web aparezcan en registros públicos, haciendo más evidente el uso de certificados falsificados.
También se informó que los operadores móviles participantes podrán desactivar automáticamente 2G para sus suscriptores, reduciendo la exposición a estaciones base falsas y blasters de SMS que pueden enviar mensajes maliciosos o capturar tráfico sensible de dispositivos cercanos.