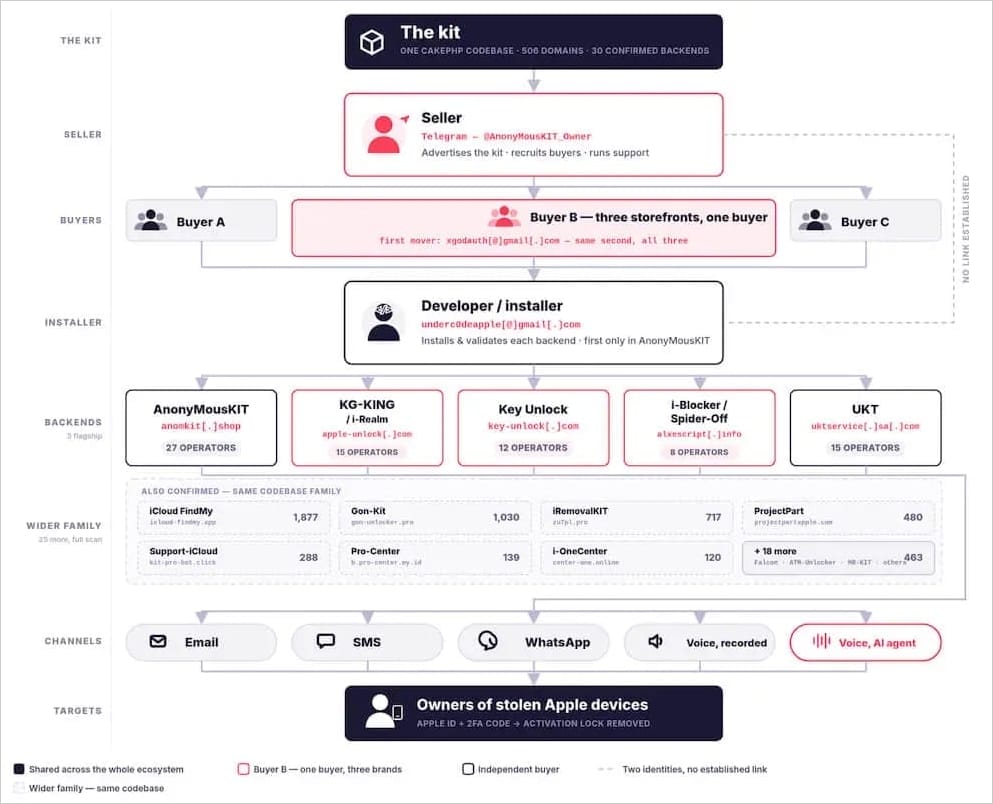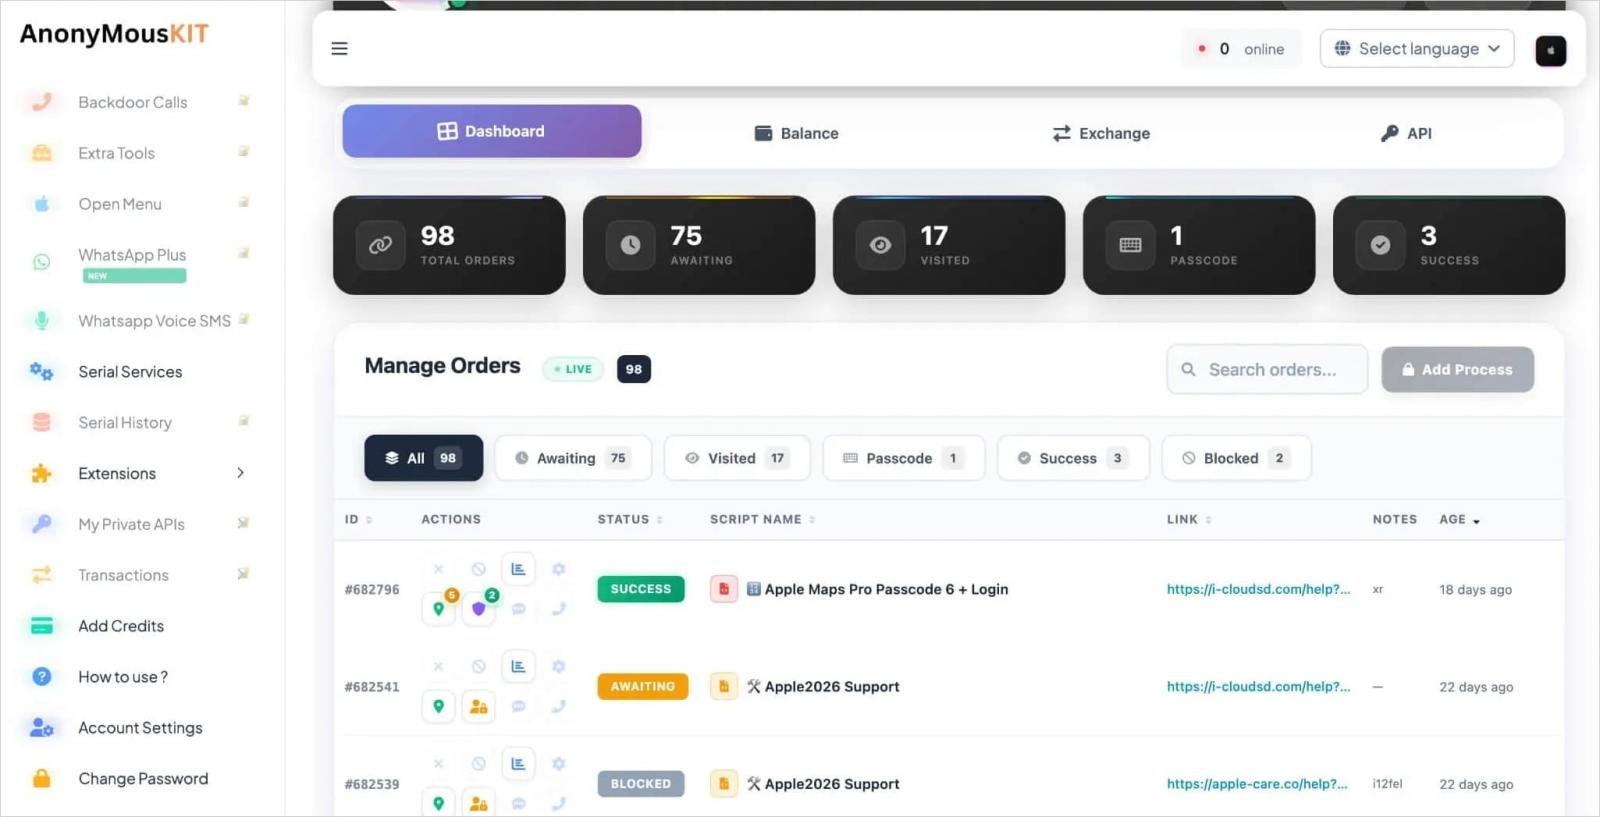
Una plataforma de phishing como servicio (PhaaS) recientemente descubierta, llamada AnonyMousKIT, automatiza la recuperación de códigos utilizados para desbloquear dispositivos Apple robados y desactivar la función de Bloqueo de Activación.
El servicio ilegal ha estado activo desde principios de 2024 y alimenta un ecosistema estructurado que vende iPhones robados, recolecta ID de Apple, accede a copias de seguridad de iCloud y credenciales de llavero. Los investigadores de la plataforma de inteligencia de amenazas SOCRadar aprovecharon el uso de rutas relativas desnudas por parte del operador de la plataforma para recopilar información sobre cómo funciona el servicio, sus operadores e infraestructura.
SOCRadar descubrió que AnonyMousKIT está conectado a 506 dominios y alimenta un extenso negocio con 168 marcas de tiendas que actúan como revendedores. Los investigadores recuperaron registros de 200 llamadas realizadas a víctimas entre agosto de 2025 y mayo de 2026, utilizando 55 transcripciones de interacciones distintas manejadas por un agente de voz con IA que opera bajo cinco personajes. SOCRadar señala que las llamadas le cuestan al operador alrededor de $0.10 por intento, y agrega que el 90% de las llamadas se realizaron a Brasil.
Obtención de códigos de desbloqueo
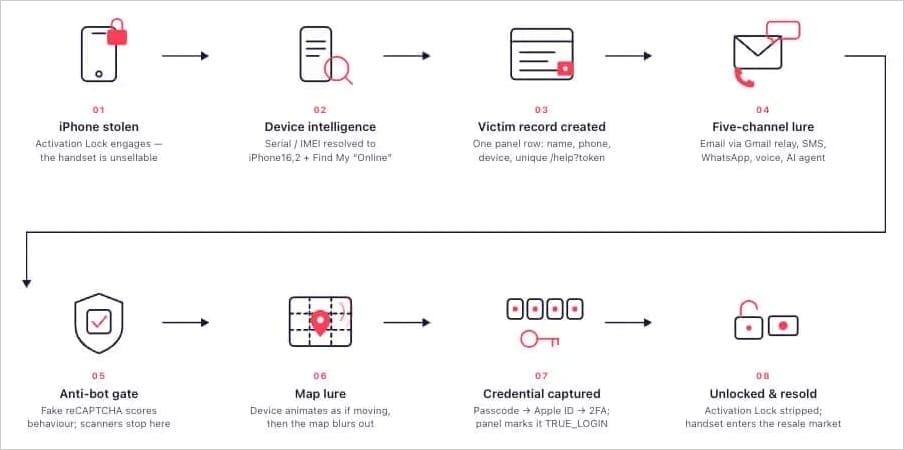
La función de Bloqueo de Activación de Apple se activa automáticamente cuando el servicio Buscar está encendido y vincula el iPhone a la cuenta de Apple del propietario. Incluso si un dispositivo robado se restablece de fábrica, permanece vinculado a la cuenta del propietario original y requiere un código de autorización válido durante la configuración inicial antes de poder usarse. Debido a esta función de protección, muchos iPhones robados se venden por piezas. Sin embargo, su valor aumenta significativamente si se pueden desbloquear, especialmente cuando también se pueden recuperar datos confidenciales del propietario.
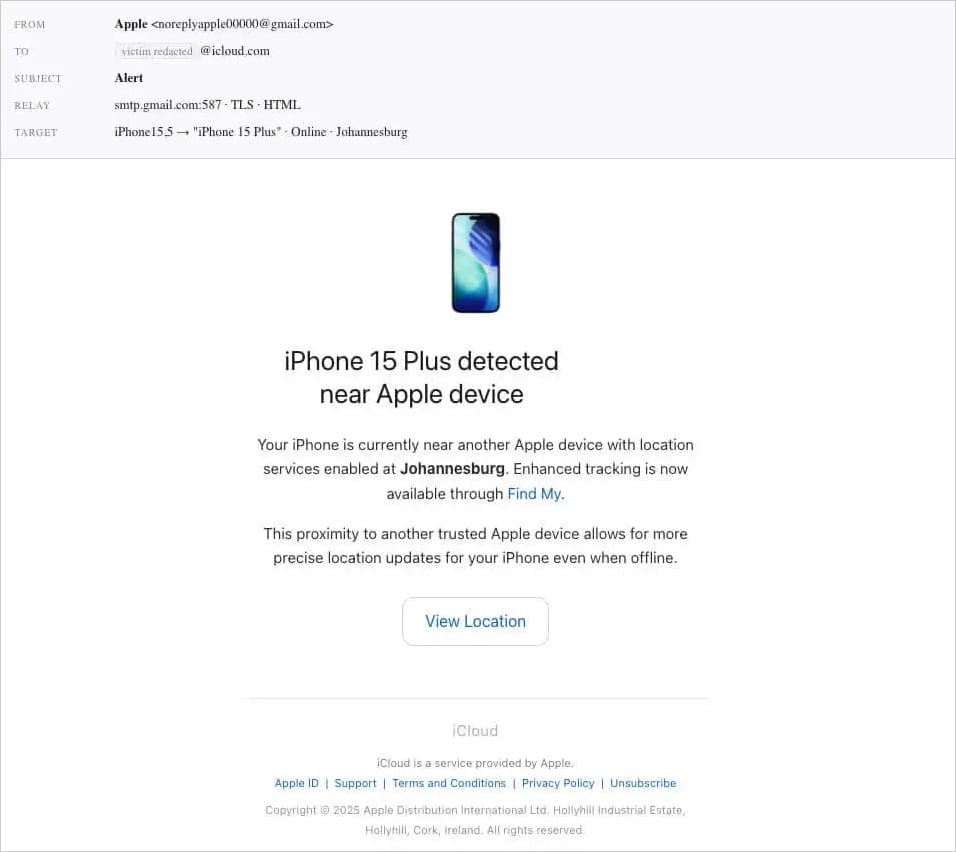
AnonyMousKIT recupera información de los dispositivos robados, como la información de contacto del propietario proporcionada a través de la función Modo Perdido, y la utiliza para contactar al propietario por correo electrónico, SMS, WhatsApp o llamada telefónica. Los mensajes de phishing suplantan a Apple y afirman que el dispositivo perdido ha sido localizado, proporcionando el modelo y los detalles del IMEI correctos para que el correo parezca legítimo.
El correo dirige a la víctima a una página falsa de Buscar o de Apple donde se le solicita ingresar el código de acceso del dispositivo, las credenciales de la cuenta de Apple y el código de autenticación de dos factores. En algunos casos examinados por SOCRadar, un agente de IA con un personaje de 'Alice de Soporte de Apple' informa a las víctimas que alguien que intenta desbloquear el teléfono lo llevó a una tienda Apple, donde el dispositivo fue retenido. Luego, el agente de IA pide a la víctima confirmar la propiedad dictando el código de acceso y luego la dirige a la página de phishing.
Una vez que los actores de amenazas obtienen esos códigos, pueden acceder a los datos personales de la víctima, restablecer el dispositivo de fábrica y eliminarlo de la aplicación Buscar antes de venderlo. Un ID de Apple comprometido podría exponer copias de seguridad de iCloud, contraseñas de llavero, correo electrónico del trabajo y otra información corporativa almacenada en dispositivos Apple personales o emitidos por el empleador, advierte SOCRadar.
Los investigadores encontraron que un pequeño porcentaje de los correos de la plataforma se enviaron a organizaciones gubernamentales y corporativas. SOCRadar informa que las campañas facilitadas por AnonuMousKIT tuvieron un alcance global, pero se concentraron más en Sudáfrica, Indonesia, Italia, India, Kenia y Brasil.
Una vez que los atacantes tienen credenciales válidas, solo el 37% de sus acciones son bloqueadas
Las puntuaciones generales de prevención pueden ocultar lo que sucede después del acceso inicial. Una vez que los atacantes utilizan credenciales válidas, la prevención cae drásticamente. El Informe Azul 2026 mide las defensas técnica por técnica a través de 338 millones de simulaciones ejecutadas en entornos de producción de clientes.