Apple ha lanzado actualizaciones de seguridad para corregir una vulnerabilidad de alta gravedad que afectaba a los auriculares inalámbricos Beats Studio Buds, la cual podría permitir a atacantes dentro del rango Bluetooth espiar las conversaciones de los usuarios.
“Un atacante dentro del rango Bluetooth podría escuchar a través del micrófono de un dispositivo que aún no está emparejado y que busca activamente solicitudes de emparejamiento”, explicó Apple en un aviso el martes. “Se trata de una vulnerabilidad en código de código abierto y el software de Apple se encuentra entre los proyectos afectados. El identificador CVE fue asignado por un tercero”.
Apple parcheó la vulnerabilidad en la actualización de firmware Beats 1B211, que se entregará automáticamente a los auriculares vulnerables cuando estén emparejados y dentro del rango Bluetooth de un iPhone, iPad o Mac. Los usuarios pueden verificar si el firmware se ha aplicado desde la configuración de Bluetooth de su dispositivo, tocando el botón de información junto a los auriculares.
La falla de seguridad (CVE-2025-20701) fue descubierta por Dennis Heinze y Frieder Steinmetz de ERNW GmbH en los sistemas en chip (SoC) Airoha. Cuando revelaron la vulnerabilidad hace un año en la conferencia de seguridad TROOPERS en Alemania, los investigadores de ERNW señalaron que se origina por una debilidad de autenticación faltante en la radio Bluetooth BR/EDR.
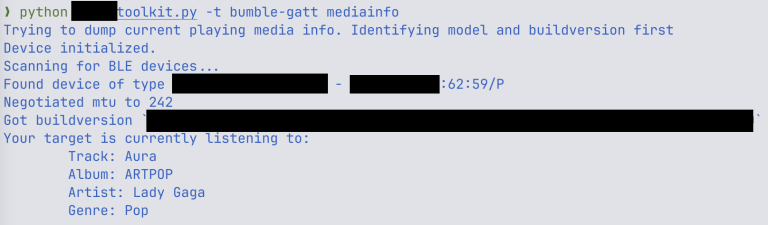
También crearon un exploit de prueba de concepto que permite a los atacantes iniciar una llamada y escuchar conversaciones en el entorno del teléfono objetivo. Al encadenar CVE-2025-20701 con otras dos vulnerabilidades (CVE-2025-20700 y CVE-2025-20702) que afectan al mismo componente vulnerable, los atacantes también pueden usar el perfil de manos libres Bluetooth (HFP) para emitir comandos al teléfono después de secuestrar la conexión entre el teléfono y un dispositivo de audio Bluetooth emparejado.
“En la mayoría de los casos, estas vulnerabilidades permiten a los atacantes tomar el control total de los auriculares a través de Bluetooth. No se requiere autenticación ni emparejamiento”, advirtieron. “Las vulnerabilidades pueden activarse a través de Bluetooth BR/EDR o Bluetooth Low Energy (BLE). Estar dentro del rango Bluetooth es la única condición previa. Es posible leer y escribir la RAM y la memoria flash del dispositivo”.
Los investigadores también pudieron recuperar el historial de llamadas y contactos, e incluso llamar a un número arbitrario después de extraer las claves de enlace Bluetooth de la memoria de un dispositivo vulnerable. “El rango de comandos disponibles depende del sistema operativo móvil, pero todas las plataformas principales admiten al menos iniciar y recibir llamadas”, dijeron, pero agregaron que “los ataques reales son complejos de realizar” y probablemente solo apunten a objetivos de alto valor, ya que requieren sofisticación técnica y proximidad física.