Atacantes están explotando activamente una vulnerabilidad de severidad crítica en el servicio Git autohospedado Gitea, según la Agencia de Ciberseguridad e Infraestructura de Estados Unidos (CISA).
Al igual que plataformas como GitHub o GitLab en la nube, Gitea proporciona una suite completa de herramientas DevOps, pero está diseñado para ser utilizado como una plataforma de desarrollo de software autohospedada.
La vulnerabilidad, registrada como CVE-2026-60004 y reportada por el investigador de seguridad de Salesforce Shai Rod, permite a un usuario autenticado con permisos de escritura en un repositorio ejecutar comandos arbitrarios del sistema con los privilegios de la cuenta de servicio de Gitea, mediante el envío de parches maliciosos a través del endpoint de la API diffpatch.
Sin embargo, en las instancias de Gitea configuradas por defecto, el auto-registro está habilitado, lo que permite a atacantes no autenticados registrarse, crear un nuevo repositorio y desencadenar la vulnerabilidad sin credenciales previas.
El endpoint diffpatch de Gitea puede ser abusado para instalar y ejecutar un gancho de Git desde contenido controlado por el repositorio. Un atacante con acceso de escritura ordinario a un repositorio puede ejecutar comandos de shell arbitrarios como el usuario del sistema operativo Gitea. Con el registro abierto por defecto, un visitante no autenticado puede obtener el acceso de escritura necesario registrando una cuenta y creando un repositorio.
Gitea lanzó la versión 1.27.1 el 27 de julio para abordar CVE-2026-60004 y recomendó a los usuarios actualizar sus servidores lo antes posible.
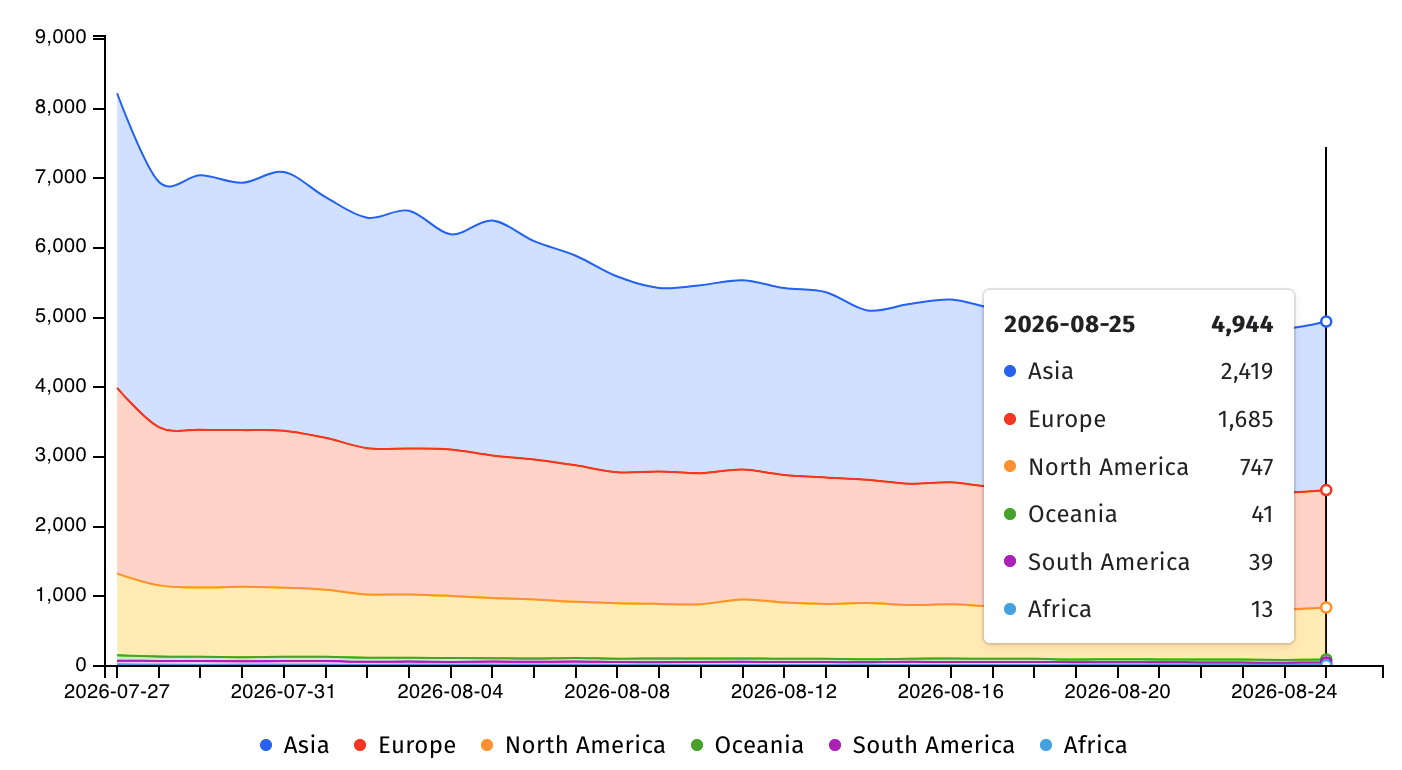
El observatorio de seguridad Shadowserver ahora rastrea casi 5,000 instancias de Gitea expuestas en línea. Sin embargo, no hay información sobre cuántas son honeypots o ya han sido aseguradas contra los ataques de CVE-2026-60004.
Agencias federales obligadas a parchear en tres días
El martes, CISA añadió la vulnerabilidad a su catálogo KEV y ordenó a las agencias de la Rama Ejecutiva Civil Federal (FCEB) asegurar sus servidores en un plazo de tres días, antes del 28 de agosto, según lo exige la Directiva Operativa Vinculante (BOD) 26-04.
Aunque la agencia de ciberseguridad no compartió detalles adicionales sobre los ataques que aprovechan esta vulnerabilidad, la acción probablemente fue motivada por informes de explotación activa en la naturaleza, en los que los atacantes desplegaron malware de minería de criptomonedas en los servidores Gitea sin parchear.
Este tipo de vulnerabilidad es un vector de ataque frecuente para actores cibernéticos maliciosos y representa un riesgo significativo para la empresa federal. Aunque la BOD 26-04 se aplica solo a las agencias FCEB, CISA alienta a todas las organizaciones a adoptar una gestión de vulnerabilidades basada en riesgos y priorizar la remediación de las vulnerabilidades del catálogo KEV.
En julio, también se observó a actores de amenazas explotando una vulnerabilidad crítica de omisión de autenticación en Gitea (CVE-2026-20896) en ataques dirigidos a instancias de Gitea con cabeceras de autenticación de proxy inverso habilitadas, como X-WEBAUTH-USER.
Una vez que los atacantes tienen credenciales válidas, solo el 37% de sus acciones son bloqueadas
Las puntuaciones generales de prevención pueden ocultar lo que sucede después del acceso inicial. Una vez que los atacantes usan credenciales válidas, la prevención cae drásticamente. El Blue Report 2026 mide las defensas técnica por técnica en 338 millones de simulaciones ejecutadas en entornos de producción de clientes.