Detalles de la vulnerabilidad
La empresa de ciberseguridad F5 Networks ha reclasificado una vulnerabilidad de denegación de servicio en BIG-IP APM como un fallo crítico de ejecución remota de código (RCE), advirtiendo que atacantes la están explotando para desplegar webshells en dispositivos sin parche. BIG-IP APM (Access Policy Manager) es una solución proxy de gestión de acceso centralizado que permite a los administradores asegurar y gestionar el acceso de los usuarios a redes, nube, aplicaciones y API.
CVE-2025-53521: impacto y explotación
Identificada como CVE-2025-53521, esta falla de seguridad puede ser explotada por atacantes sin privilegios para ejecutar código remoto cuando se dirige a sistemas BIG-IP APM con políticas de acceso configuradas en un servidor virtual. Además de señalar la explotación activa, F5 publicó indicadores de compromiso (IOCs) y recomendó a los defensores revisar discos, registros y el historial de terminal de sus sistemas BIG-IP en busca de señales de actividad maliciosa.
Esta vulnerabilidad conocida fue previamente categorizada y remediada como una vulnerabilidad de denegación de servicio. Debido a nueva información obtenida en marzo de 2026, la vulnerabilidad original está siendo recategorizada como RCE. La remediación original del CVE ha sido validada para abordar el RCE en las versiones corregidas. Hemos sabido que esta vulnerabilidad ha sido explotada en las versiones vulnerables de BIG-IP.
F5 recomienda encarecidamente consultar la política de seguridad corporativa para obtener pautas sobre procedimientos de manejo de incidentes, incluyendo, entre otros, las mejores prácticas forenses específicas de la organización. Más específicamente, revisar las políticas para asegurar que cumplan con los procedimientos de recolección de evidencia y forenses para un incidente de seguridad antes de intentar recuperar el sistema.
Exposición en línea y acciones de CISA
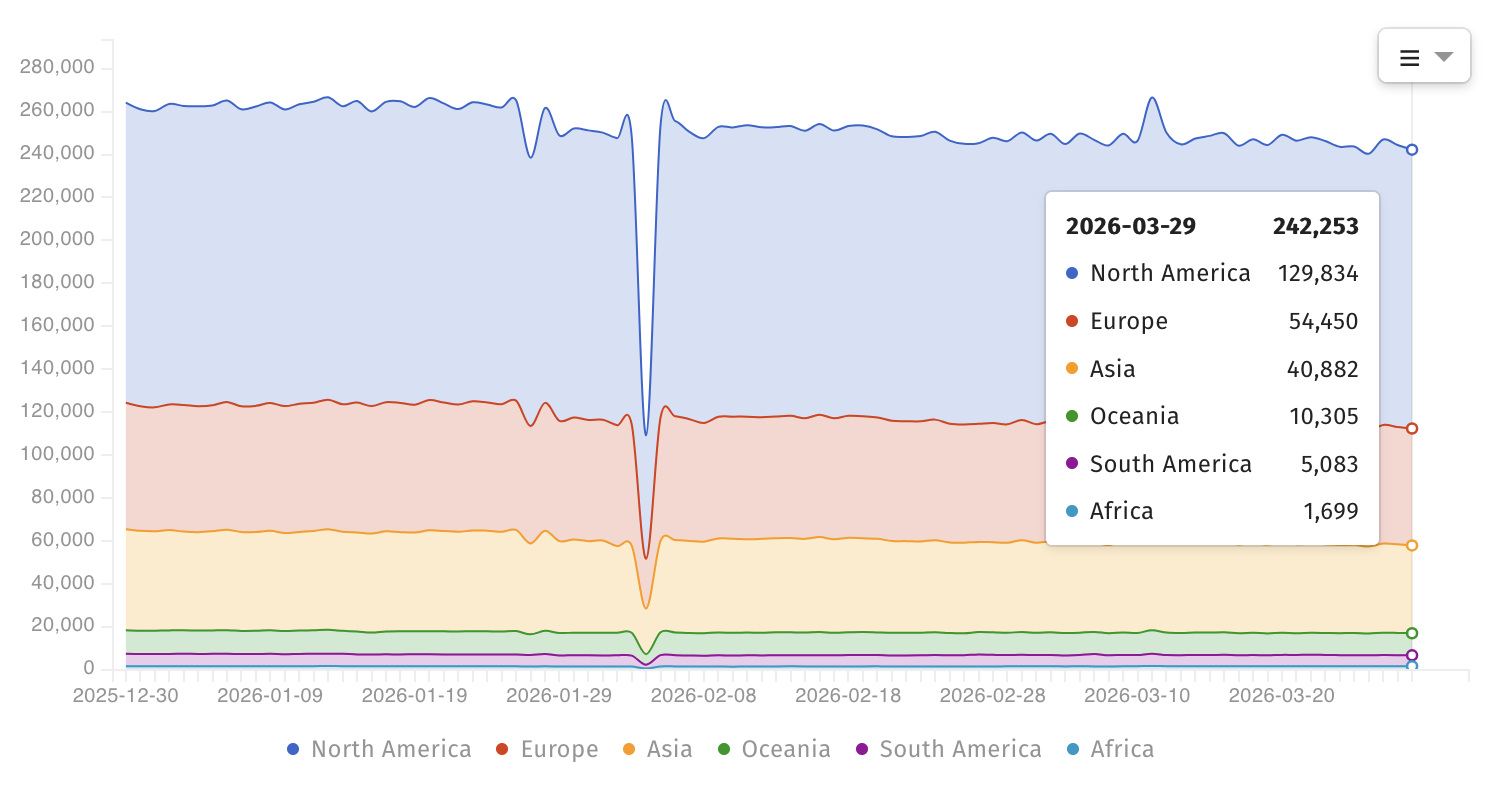
La organización sin fines de lucro Shadowserver, que monitorea amenazas en Internet, rastrea más de 240,000 instancias de BIG-IP expuestas en línea; sin embargo, no hay información sobre cuántas tienen una configuración vulnerable o ya han sido aseguradas contra ataques de CVE-2025-53521. La Agencia de Seguridad de Infraestructura y Ciberseguridad de EE.UU. (CISA) también agregó la vulnerabilidad a su lista de fallas explotadas activamente el viernes y ordenó a las agencias federales asegurar sus sistemas BIG-IP APM antes de la medianoche del lunes 30 de marzo.
Este tipo de vulnerabilidad es un vector de ataque frecuente para actores cibernéticos maliciosos y representa riesgos significativos para la empresa federal. Aplicar mitigaciones según las instrucciones del proveedor, seguir la guía BOD 22-01 para servicios en la nube, o discontinuar el uso del producto si las mitigaciones no están disponibles.
En los últimos años, las vulnerabilidades de BIG-IP han sido explotadas por grupos de amenazas patrocinados por estados nacionales y ciberdelincuentes para violar redes corporativas, mapear servidores internos, desplegar malware de destrucción de datos, secuestrar dispositivos y robar documentos sensibles de las redes de las víctimas. F5 es un gigante tecnológico Fortune 500 que proporciona ciberseguridad, entrega de aplicaciones en red (ADN) y varios otros servicios a más de 23,000 clientes en todo el mundo, incluyendo 48 de las 50 empresas Fortune.