Microsoft ha atribuido una campaña mundial que ataca las redes Wi-Fi de hoteles al actor de amenazas ruso Midnight Blizzard, también conocido como APT29. Esta actividad fue revelada inicialmente en un informe de la empresa de ciberseguridad ReliaQuest, que detallaba cómo el atacante modificaba la configuración DNS en los dispositivos Wi-Fi para robar cuentas de Microsoft 365.
Además de atribuir la campaña a hackers rusos rastreados como Storm-2945, un subgrupo de Midnight Blizzard, Microsoft identificó dos familias de malware denominadas CornFlake y ChocoShell, con capacidades para acceso persistente, robo de credenciales, vigilancia y exfiltración de datos. Microsoft nombró la campaña como CaptiveCrunch y cree que ha estado activa desde al menos principios de mayo, aunque el actor de amenazas ha estado llevando a cabo operaciones de phishing de dispositivos y códigos OAuth desde febrero.
Cadena de ataque
Los atacantes manipulan el tráfico DNS y HTTP en las redes atendidas por equipos de portal cautivo, lo que les permite interceptar las conexiones de los usuarios a las redes Wi-Fi de hoteles y centros de conferencias. Al igual que ReliaQuest, Microsoft no pudo determinar el compromiso inicial exacto, aunque señaló signos de intrusiones en infraestructura compartida más que en dispositivos aislados.
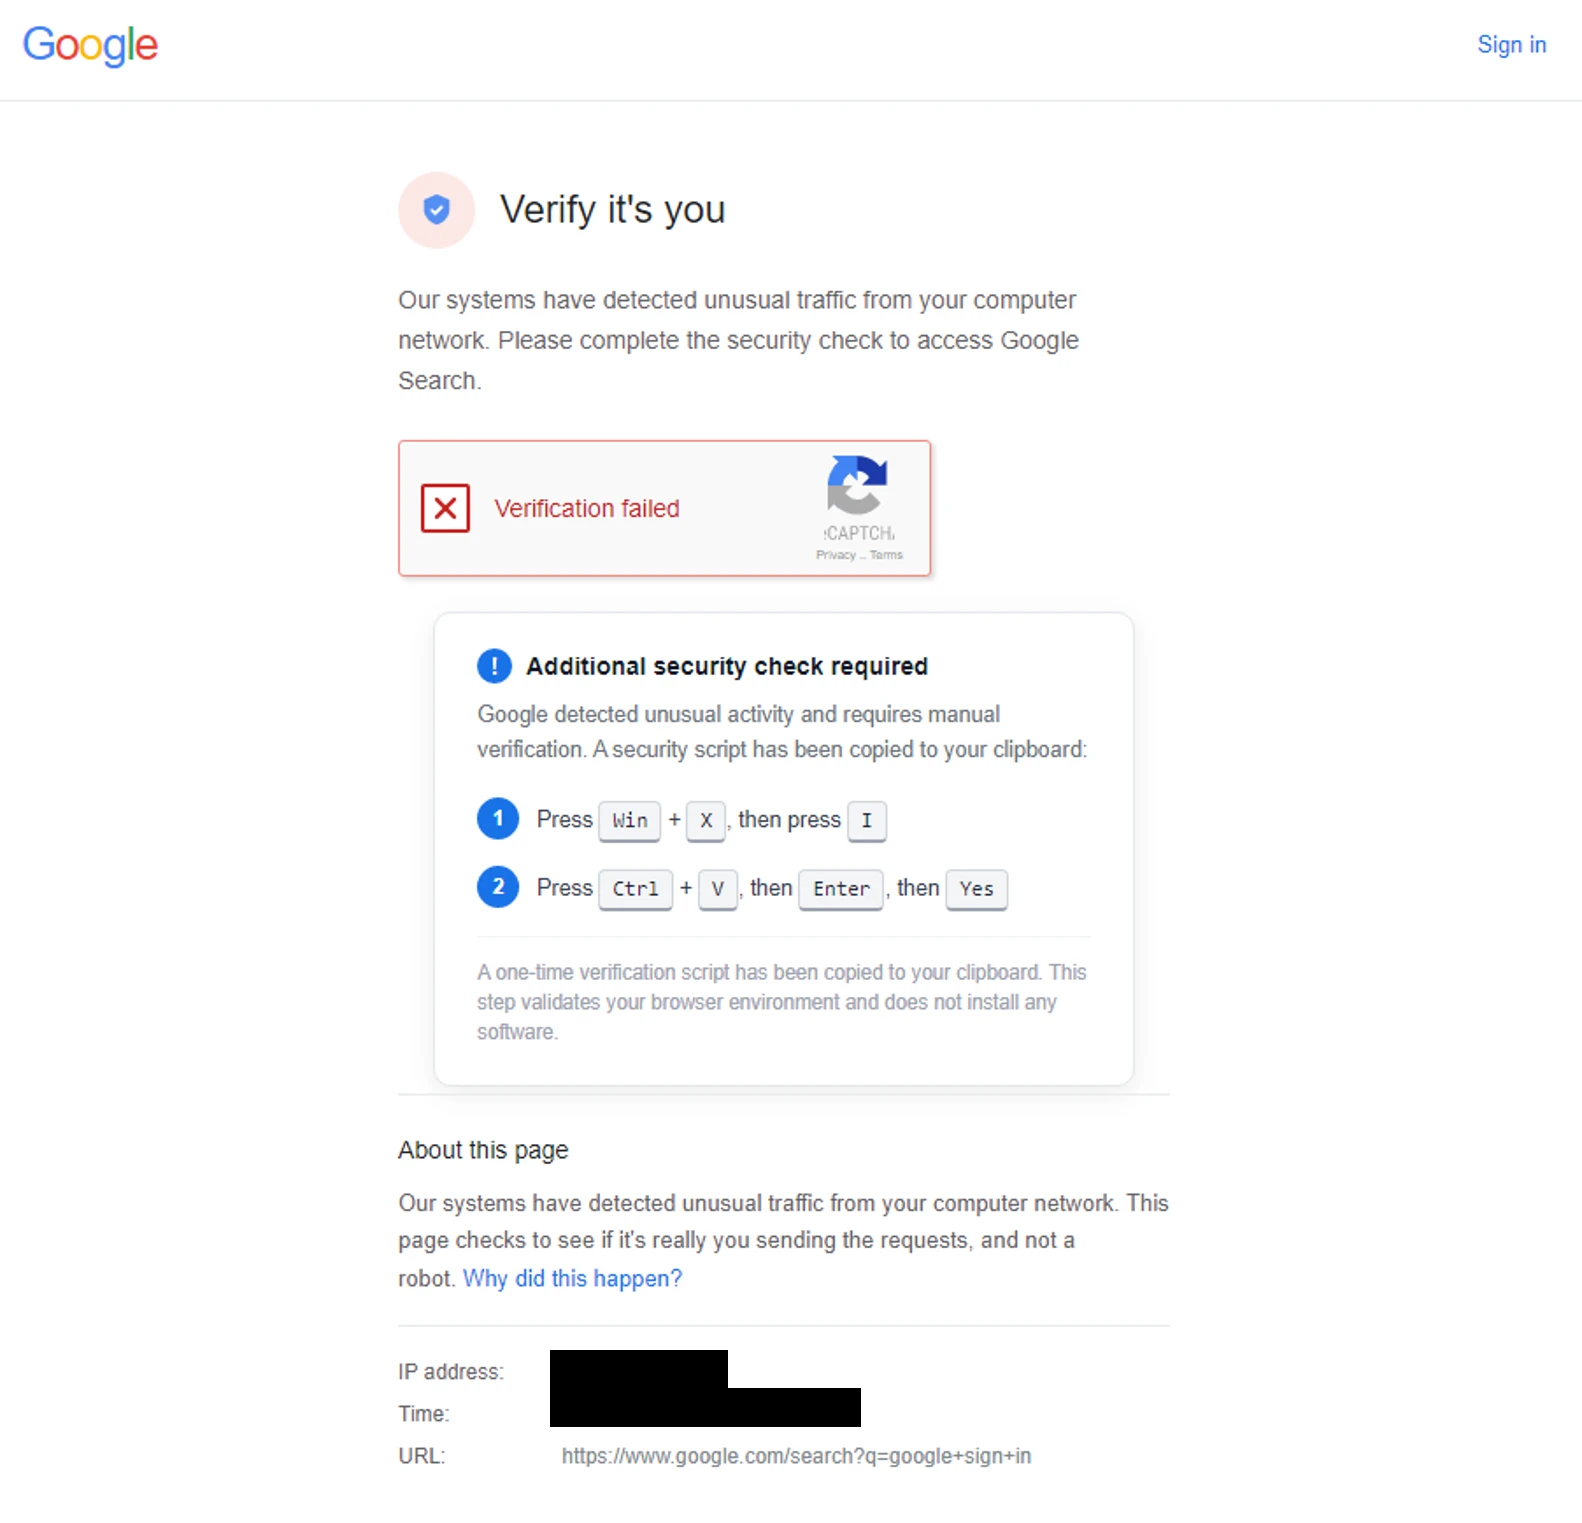
Tras modificar la configuración DNS, el atacante puede redirigir a las víctimas a páginas de phishing que suplantan los portales de inicio de sesión de Microsoft 365, o a páginas de phishing de códigos de dispositivo que abusan de los flujos de autenticación de Microsoft Entra ID. Microsoft observó esta actividad desde julio. Una tercera opción no divulgada anteriormente implica el uso de páginas falsas de actualización del navegador y del sistema operativo que entregan malware a Windows mediante avisos de verificación ClickFix. Microsoft también encontró evidencia en algunos sitios de ClickFix que indica que el actor de amenazas también está apuntando a dispositivos Android para entregar un archivo APK.
Malware CornFlake y ChocoShell
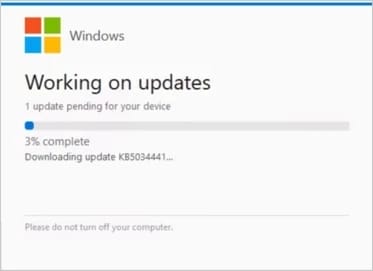
Microsoft analizó las dos nuevas familias de malware para Windows y encontró que CornFlake es un troyano de acceso remoto (RAT) basado en Go que ofrece las siguientes capacidades: acceso remoto a shell, keylogging, monitoreo de portapapeles, captura de pantalla, vigilancia de micrófono y cámara web, robo de credenciales y cookies del navegador, robo de tokens de sesión de Microsoft 365, exfiltración de archivos, monitoreo USB y reconocimiento del sistema. Al ejecutarse, CornFlake muestra una ventana de progreso falsa para distraer al usuario mientras el binario se copia a %AppData% para persistencia.
Según los investigadores, la ventana falsa puede configurarse para aparecer como una pantalla de actualización de Windows, un escaneo de virus de Defender, una utilidad de optimización de disco, una herramienta de diagnóstico de red, una solicitud de actualización del navegador o un instalador de visor de documentos. CornFlake se disfraza como 'Cloud Sync Service' para parecer un componente legítimo de Windows, y utiliza múltiples mecanismos de persistencia en el host, incluyendo registros de servicios de Windows, claves de ejecución del registro, tareas nombradas y una rutina de vigilancia diseñada para restaurar cualquiera de los mecanismos de persistencia disponibles.
El segundo payload, ChocoShell, es un ladrón de credenciales PowerShell en memoria que se dirige a cookies del navegador, contraseñas guardadas, tokens de Microsoft 365 y Azure AD, y credenciales de Wi-Fi. Basándose en los extensos comentarios en el código, Microsoft evalúa que es probable que se hayan utilizado herramientas de IA para desarrollar las dos piezas de malware. Los investigadores también descubrieron un panel de gestión basado en web sin protección llamado FruitStone que el actor de amenazas utilizaba para manejar sistemas infectados, navegar por archivos de víctimas, ejecutar comandos de PowerShell y capturar pantallas y pulsaciones de teclas.
Microsoft recomienda tratar el Wi-Fi de hoteles y conferencias como no confiable, usar conexiones celulares privadas o gestionadas siempre que sea posible, y evitar actualizaciones de software o herramientas ofrecidas a través de portales cautivos. También se recomienda adoptar autenticación resistente al phishing con MFA y claves de acceso, deshabilitar la autenticación de código de dispositivo de Microsoft Entra cuando no sea necesaria, y evitar usar credenciales corporativas para registrarse en redes Wi-Fi para invitados.