Los actores de amenazas están suplantando al personal de soporte técnico a través de llamadas de Microsoft Teams para obtener acceso remoto a dispositivos corporativos y desplegar el ransomware Chaos, en ataques dirigidos a organizaciones norteamericanas.
Sophos rastrea esta campaña como STAC4749 y señala que atacó a decenas de organizaciones entre febrero y junio de 2026. Al menos tres de estas intrusiones derivaron en el despliegue de Chaos, con un ataque que pasó del acceso inicial al cifrado de archivos en menos de 17 horas.
Aproximadamente el 95 % de los ataques se dirigieron a organizaciones en Canadá (50 %) y Estados Unidos (45 %). Los sectores más afectados fueron servicios, manufactura, energía, y construcción e ingeniería.
Llamadas de Microsoft Teams suplantan al soporte TI
Los ataques comienzan cuando cuentas externas de Microsoft Teams se hacen pasar por personal de ayuda o soporte técnico en chats y llamadas de voz dirigidas a empleados objetivo. Las llamadas observadas duraron entre 90 segundos y más de 20 minutos, aunque la mayoría se completaron en aproximadamente dos minutos y medio.
A diferencia de campañas anteriores, donde los atacantes creaban sus propios inquilinos en el dominio onmicrosoft.com, la campaña STAC4749 utiliza dominios con temática TI bajo el dominio de nivel superior .top. Ejemplos incluyen sequrityupdate.top, scan-security.top, system-connect.top, corp-connect.top y supportsoft.top.
Estos dominios se asocian con falsos nombres de soporte como Anthony Brooks, Dylan Harper, Ethan Parker y Jason Mitchell, cada uno vinculado a dominios específicos. El objetivo de las llamadas es convencer a los empleados de iniciar una sesión de asistencia remota mediante Microsoft Quick Assist o instalar otra herramienta de monitoreo remoto.
Sophos indica que inicialmente los atacantes preferían Quick Assist, pero a partir de abril comenzaron a usar principalmente RemSupp, una herramienta de gestión remota basada en la nube, posiblemente por ser menos probable que esté bloqueada en las listas negras corporativas.
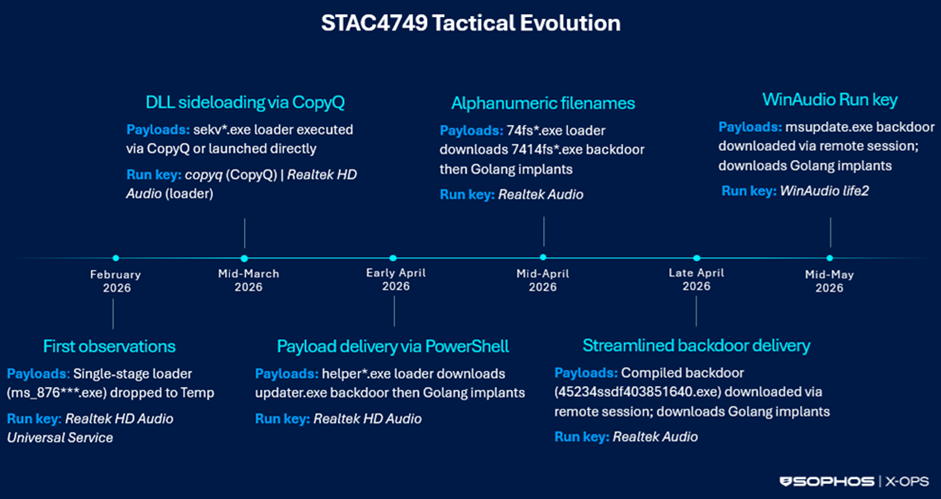
Una vez obtenido el acceso remoto, los atacantes utilizaban PowerShell para descargar un backdoor en la carpeta %AppData% del usuario comprometido. El malware perfilaba el sistema, establecía persistencia y proporcionaba acceso remoto continuo. Para disimular los mecanismos de persistencia, las entradas maliciosas del registro se camuflaban como componentes de audio de Realtek y Windows, con nombres como "Realtek HD Audio", "Realtek Audio UHD" y "WinAudio life2".
En los incidentes que llevaron al ransomware Chaos, los atacantes también instalaron software de acceso remoto como DWAgent o AnyDesk para tener acceso de respaldo, e intentaron habilitar el Protocolo de Escritorio Remoto en los dispositivos comprometidos para moverse lateralmente entre sistemas. El informe de Sophos señala que los atacantes modificaron continuamente la cadena de ataque entre febrero y mayo, cambiando nombres de archivos, mecanismos de persistencia y métodos de despliegue para evitar la detección.
Vinculado con el ransomware Chaos
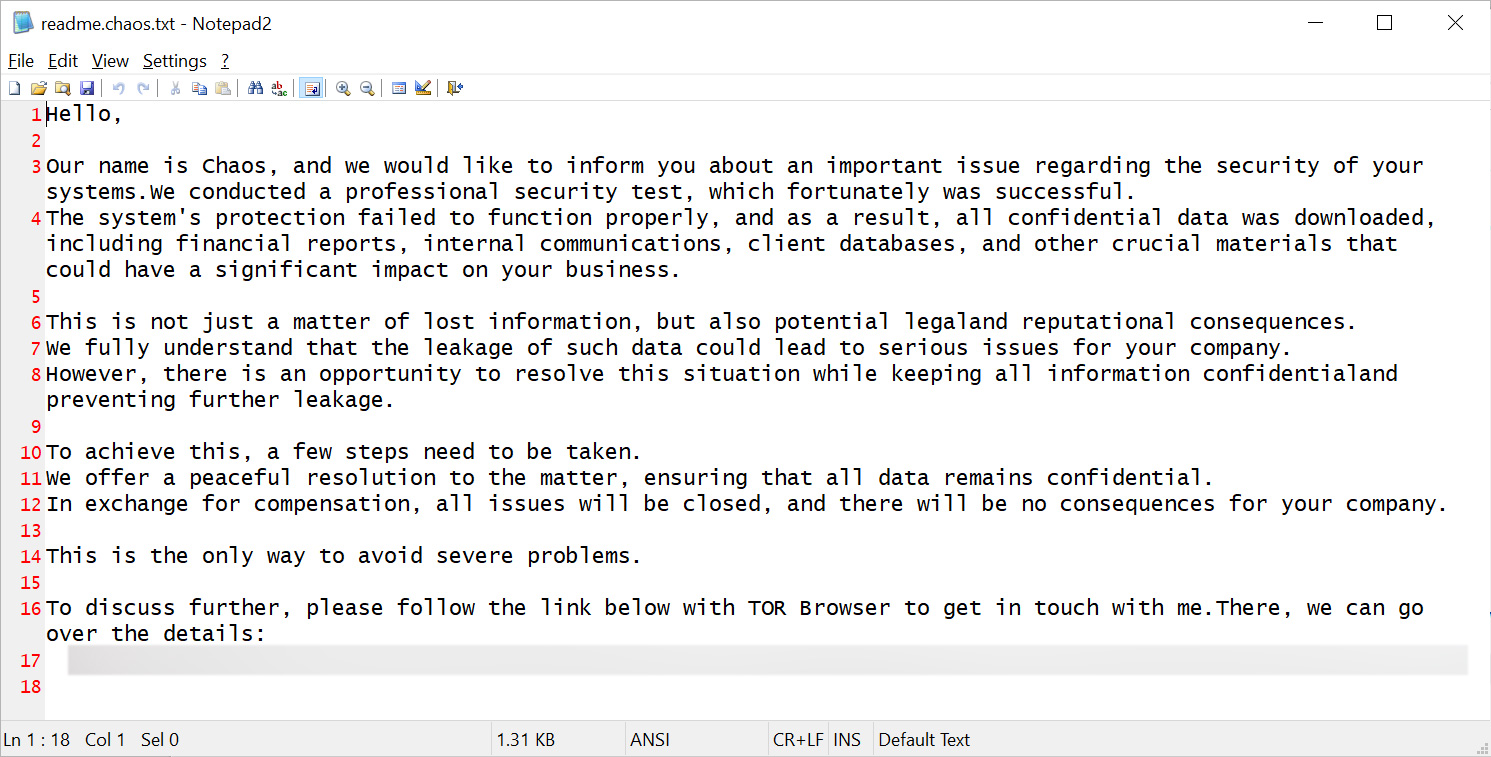
Al menos tres compromisos de STAC4749 resultaron en ataques de ransomware Chaos, y en al menos un caso los atacantes probablemente robaron datos antes de desplegar el ransomware. Sophos afirma que cuando se desplegó el ransomware, cifró archivos simultáneamente en los dispositivos comprometidos, creando notas de rescate llamadas "readme.chaos.txt".
"Dado el corto intervalo entre el acceso inicial y el cifrado, los analistas de Sophos evalúan con alta confianza que STAC4749 fue una operación motivada financieramente que desplegó ransomware directamente o coordinó con afiliados".
Sophos indica que el ransomware como servicio Chaos ha estado activo desde al menos febrero de 2025 y se cree que está vinculado a antiguos miembros de las bandas de ransomware BlackSuit y Royal, que a su vez son derivados del notorio sindicato cibercriminal Conti.
Las bandas de ransomware y otros actores de amenazas han aumentado el uso de Microsoft Teams para suplantar a empleados de soporte TI y convencer a los objetivos de conceder acceso remoto a sus dispositivos. En octubre de 2024, se observó a afiliados de Black Basta inundar las bandejas de entrada de los empleados con correos no solicitados antes de contactarlos a través de Microsoft Teams como usuarios externos.
Microsoft Teams también se utilizó en ataques más recientes atribuidos al grupo iraní MuddyWater, donde los atacantes supuestamente utilizaron Chaos como señuelo para encubrir una operación de ciberespionaje. Sin embargo, Sophos afirma no haber encontrado evidencia que conecte la campaña STAC4749 con MuddyWater.