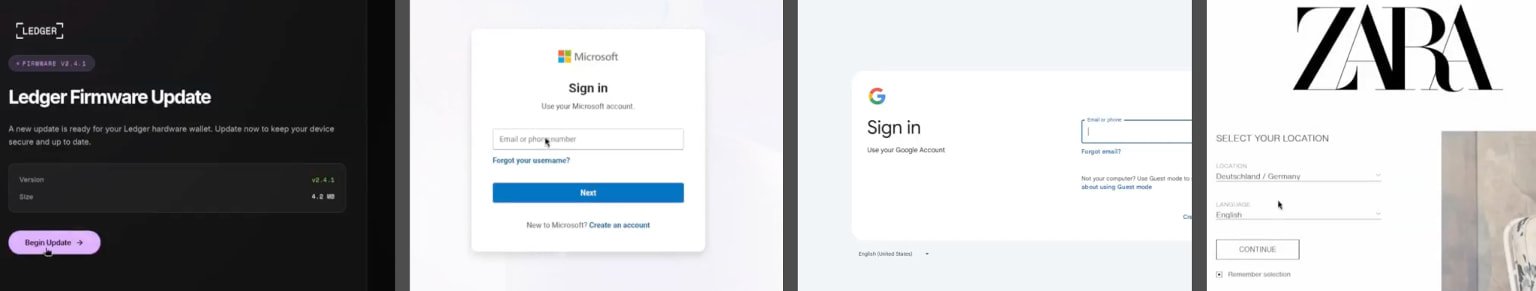
Un nuevo kit de phishing denominado Bluekit ha sido descubierto ofreciendo más de 40 plantillas que imitan servicios populares, junto con funciones básicas de inteligencia artificial para ayudar a los ciberdelincuentes a redactar campañas de phishing. Las plantillas disponibles pueden dirigirse a cuentas de correo electrónico (Outlook, Hotmail, Gmail, Yahoo, ProtonMail), servicios en la nube (iCloud), plataformas para desarrolladores (GitHub) y servicios de criptomonedas (Ledger).
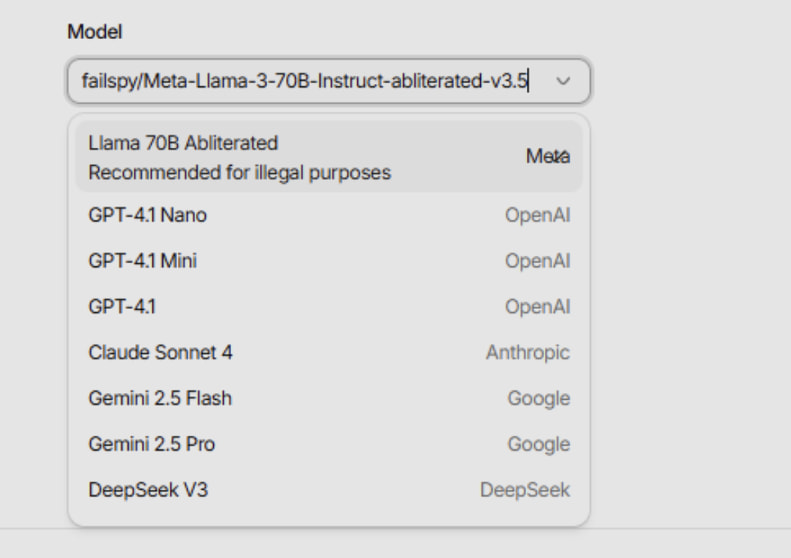
Lo que distingue a este kit es la presencia de un panel de asistente de IA que admite múltiples modelos, incluyendo Llama, GPT-4.1, Claude, Gemini y DeepSeek, permitiendo a los atacantes generar borradores de correos electrónicos de phishing. Esto refuerza la tendencia más amplia de las plataformas de cibercrimen que integran IA para optimizar y escalar sus operaciones. Recientemente, Abnormal Security reportó sobre ATHR, una plataforma de phishing por voz que utiliza agentes de IA para realizar ataques de ingeniería social.
La empresa de ciberseguridad Varonis analizó una versión limitada del panel de asistente de IA de Bluekit y señaló que los resultados generados contenían contenido de marcador de posición, lo que sugiere una característica en una etapa temprana y experimental. 'El borrador generado incluía una estructura útil, pero aún dependía de campos de enlace genéricos, bloques QR de marcador de posición y texto que requeriría limpieza antes de su uso', comentó Varonis. 'El asistente de IA de Bluekit parecía más una forma de generar un esqueleto de campaña que un flujo de phishing completo'.
Además del aspecto de IA, Bluekit integra la compra y registro de dominios, la configuración de páginas de phishing y la gestión de campañas en un solo panel. Varonis revisó plantillas para iCloud, Apple ID, Gmail, Outlook, Hotmail, Yahoo, ProtonMail, GitHub, Twitter, Zoho, Zara y Ledger, que presentan diseños y logotipos realistas.
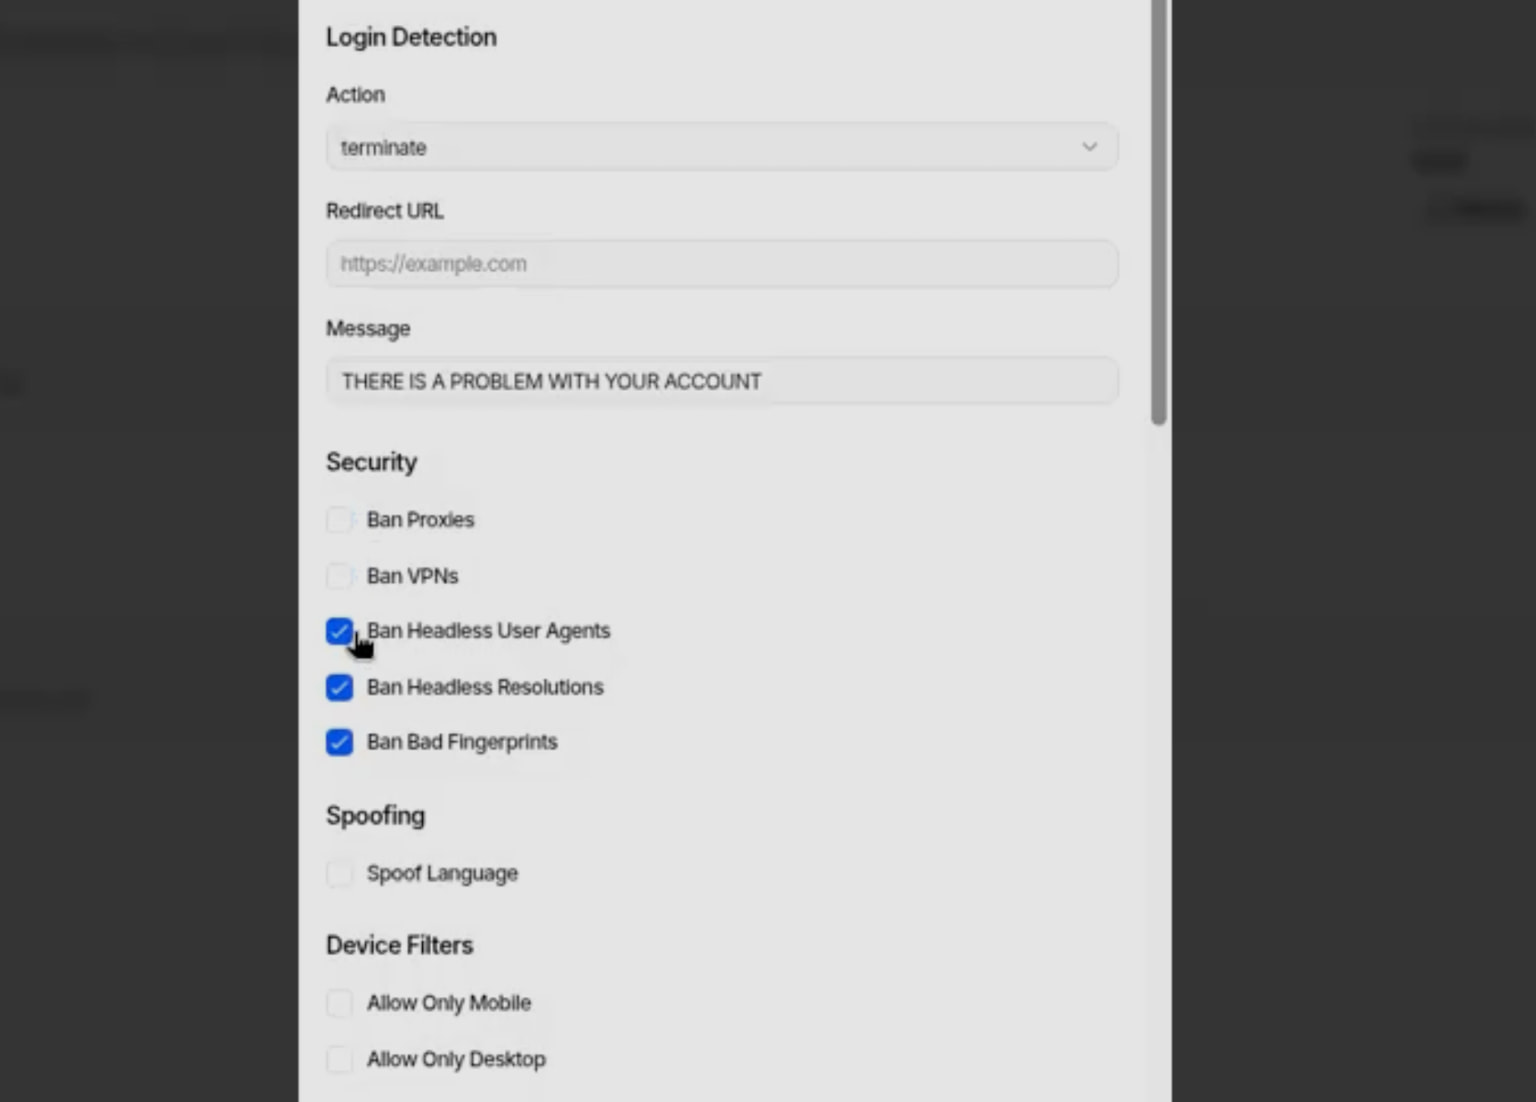
Los operadores pueden seleccionar dominios, plantillas y modos en una interfaz unificada, configurar el comportamiento de la página de phishing (como redirecciones, mecanismos anti-análisis y manejo del proceso de inicio de sesión) y monitorear las sesiones de las víctimas en tiempo real. Según las opciones del panel, los usuarios tienen control granular sobre el comportamiento de las páginas de phishing y pueden bloquear tráfico VPN o proxy, agentes de usuario headless o establecer filtros basados en huellas digitales.
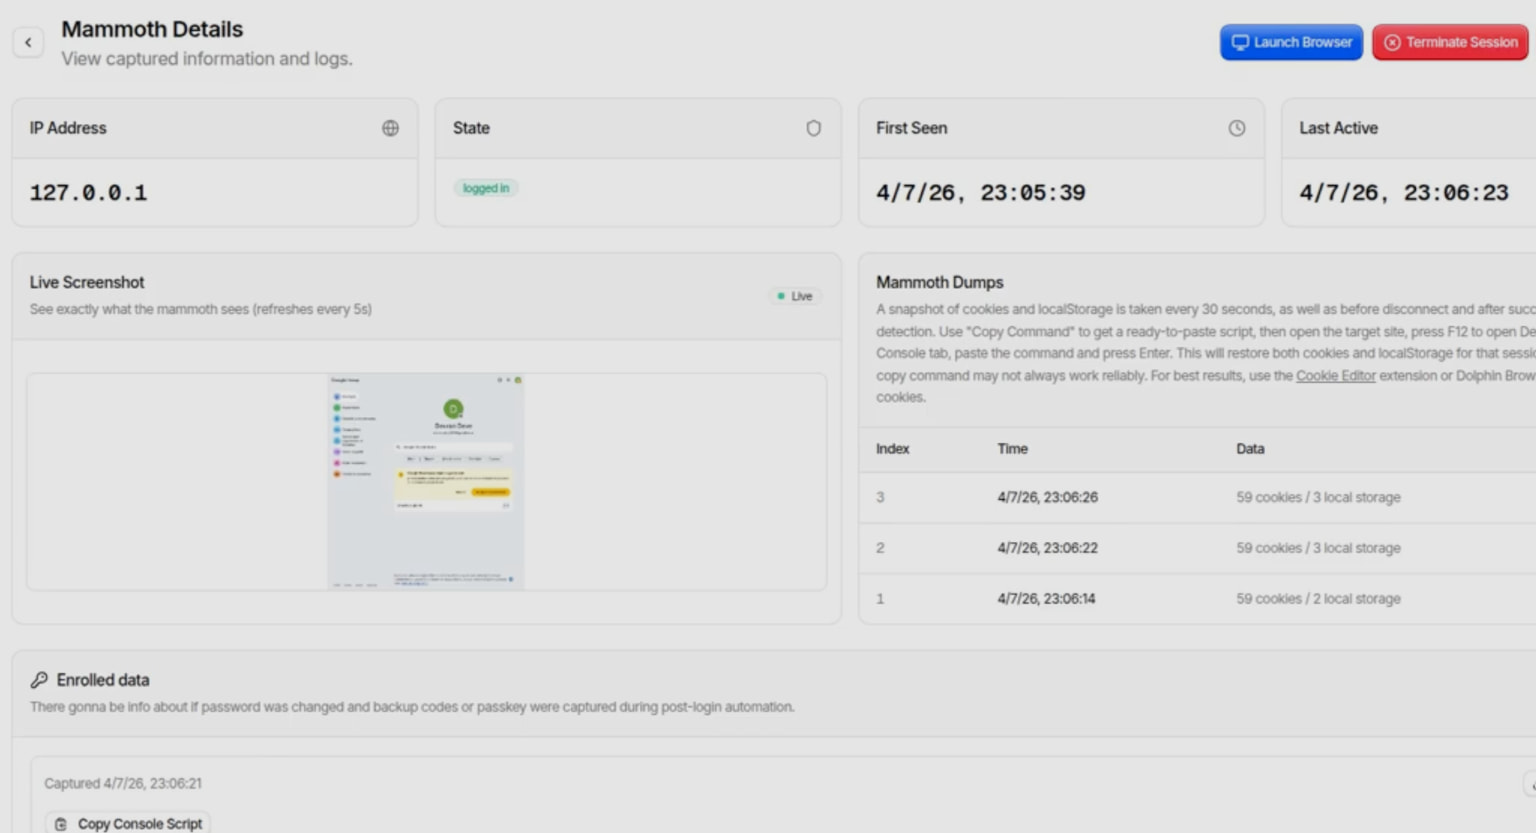
Los datos robados se exfiltran a través de Telegram, en canales privados accesibles por los operadores. El monitoreo de sesiones posterior a la captura incluye cookies, almacenamiento local y estado de sesión en vivo, mostrando lo que se le mostró a la víctima después del inicio de sesión, lo que ayuda a los operadores a refinar sus ataques para máxima efectividad.
Varonis comenta que Bluekit es otro ejemplo de plataforma de phishing 'todo en uno', que brinda a los ciberdelincuentes de bajo nivel herramientas completamente desarrolladas para gestionar todo el ciclo de vida del ataque de phishing. Sin embargo, el kit parece estar actualmente en desarrollo activo, recibiendo actualizaciones frecuentes y evolucionando rápidamente, lo que lo convierte en un buen candidato para una adopción creciente.