Los investigadores han advertido que el ransomware VECT 2.0 presenta un fallo en la gestión de nonces de cifrado que, en lugar de encriptar archivos grandes, los destruye permanentemente. VECT se ha promocionado en una de las últimas iteraciones de BreachForums, invitando a usuarios registrados a convertirse en afiliados y distribuyendo claves de acceso mediante mensajes privados a quienes mostraron interés.
En un momento dado, los operadores de VECT anunciaron una asociación con TeamPCP, el grupo de amenazas responsable de los recientes ataques a la cadena de suministro que afectaron a Trivy, LiteLLM y Telnyx, así como un ataque contra la Comisión Europea. En el anuncio, los operadores de VECT declararon que su objetivo era explotar a las víctimas de esos compromisos en la cadena de suministro, implementando cargas de ransomware en sus entornos, así como llevar a cabo ataques más grandes contra otras organizaciones.
Ransomware defectuoso
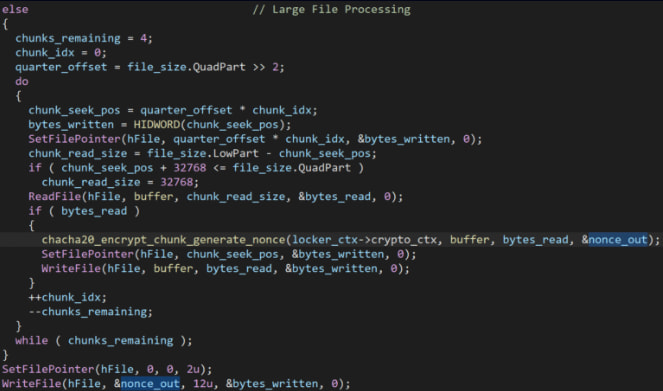
Aunque esto está diseñado para aumentar la velocidad de cifrado de archivos grandes, debido a que todos los cifrados por fragmentos utilizan el mismo búfer de memoria para la salida del nonce, cada nuevo nonce sobrescribe el anterior. Una vez que se procesan todos los fragmentos, solo el último nonce generado permanece en la memoria, y solo ese se escribe en el disco.
Como resultado, la única parte del archivo que se puede recuperar es el último 25%, siendo imposible descifrar las tres partes anteriores, ya que los nonces se han perdido. Esos nonces perdidos tampoco se transmiten al atacante, por lo que incluso si los operadores de VECT quisieran descifrar los archivos para las víctimas que paguen el rescate, no podrían.
Check Point señala que, dado que la mayoría de los archivos empresariales valiosos, incluyendo discos de máquinas virtuales, archivos de bases de datos y copias de seguridad, superan los 128 KB, el impacto de VECT como destructor de datos puede ser catastrófico en la mayoría de los entornos.
Con un umbral de solo 128 KB, más pequeño que un archivo adjunto de correo electrónico típico o un documento de oficina, lo que el código clasifica como archivo grande abarca no solo discos de máquinas virtuales, bases de datos y copias de seguridad, sino documentos rutinarios, hojas de cálculo y buzones de correo. En la práctica, casi nada que una víctima quisiera recuperar cae por debajo de este límite.
Los investigadores descubrieron que el mismo fallo en el manejo de nonces está presente en todas las variantes del ransomware VECT 2.0, incluyendo Windows, Linux y ESXi, por lo que el mismo comportamiento de destrucción de datos se aplica en todos los casos.