Un troyano de acceso remoto para Android llamado BTMOB se comercializa entre ciberdelincuentes con una interfaz que permite generar payloads de malware personalizados para campañas de phishing. El malware incluye funciones como robo de datos específicos, interceptación de transacciones financieras, captura de pantallas y capacidades de control remoto.
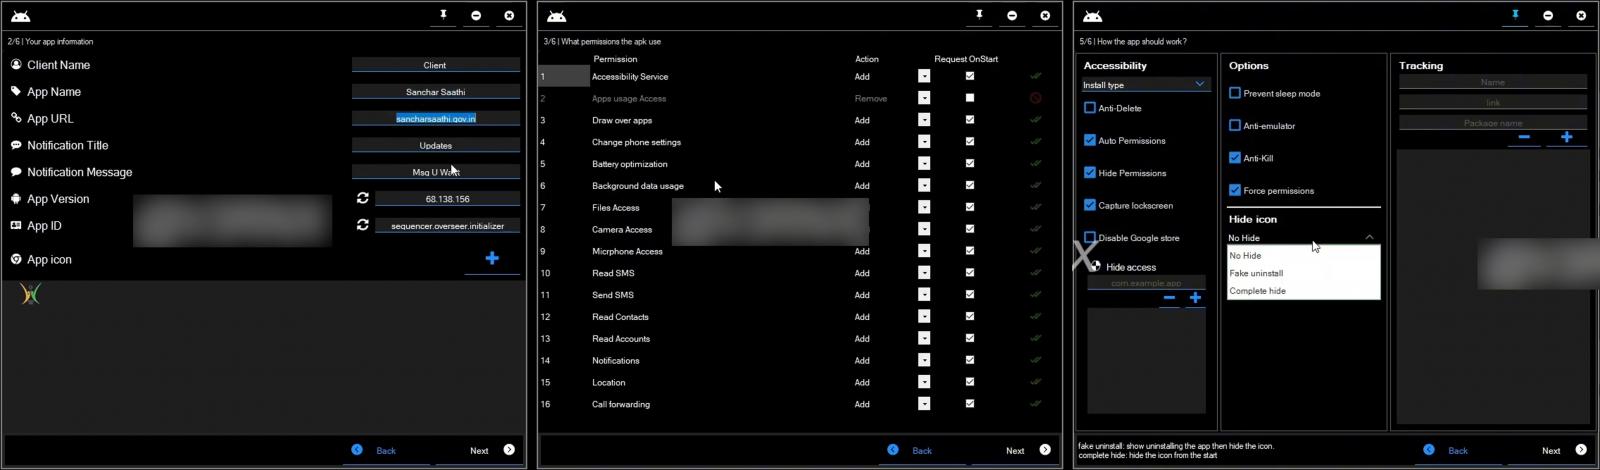
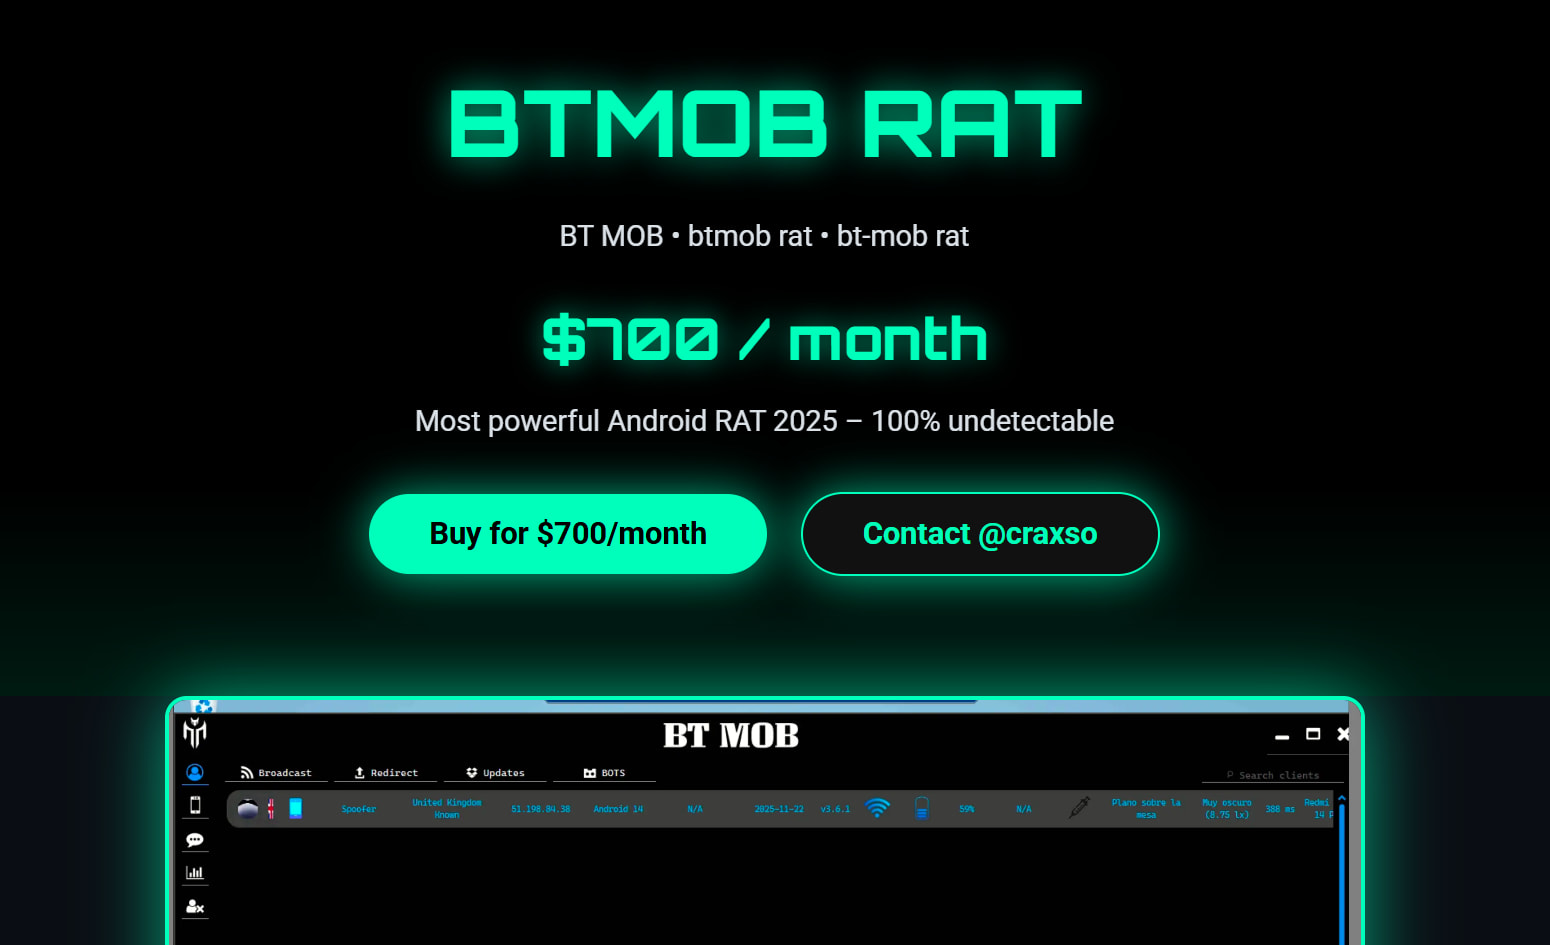
Según la empresa de ciberseguridad ESET, BTMOB se promociona abiertamente en la web clara y funciona como una plataforma de malware como servicio (MaaS). El constructor de APK integrado permite personalizar fácilmente el payload sin necesidad de escribir código. Los clientes pueden seleccionar los permisos que solicitará la APK al instalarse y definir acciones como deshabilitar Google Play, ocultar su icono para dificultar su eliminación o evitar el modo de suspensión.
BTMOB opera principalmente en Brasil y América Latina. No es un troyano Android nuevo; ANYRUN lo analizó en febrero de 2025 y Cyble lo documentó como un malware avanzado. En ese momento, Cyble detectó unas 15 muestras de BTMOB 2.5 en casi dos semanas, lo que indica un desarrollo activo. Según ESET, las ventas se realizan en canales privados de Telegram, con una suscripción mensual de 700 dólares o una licencia vitalicia de 5.000 dólares.
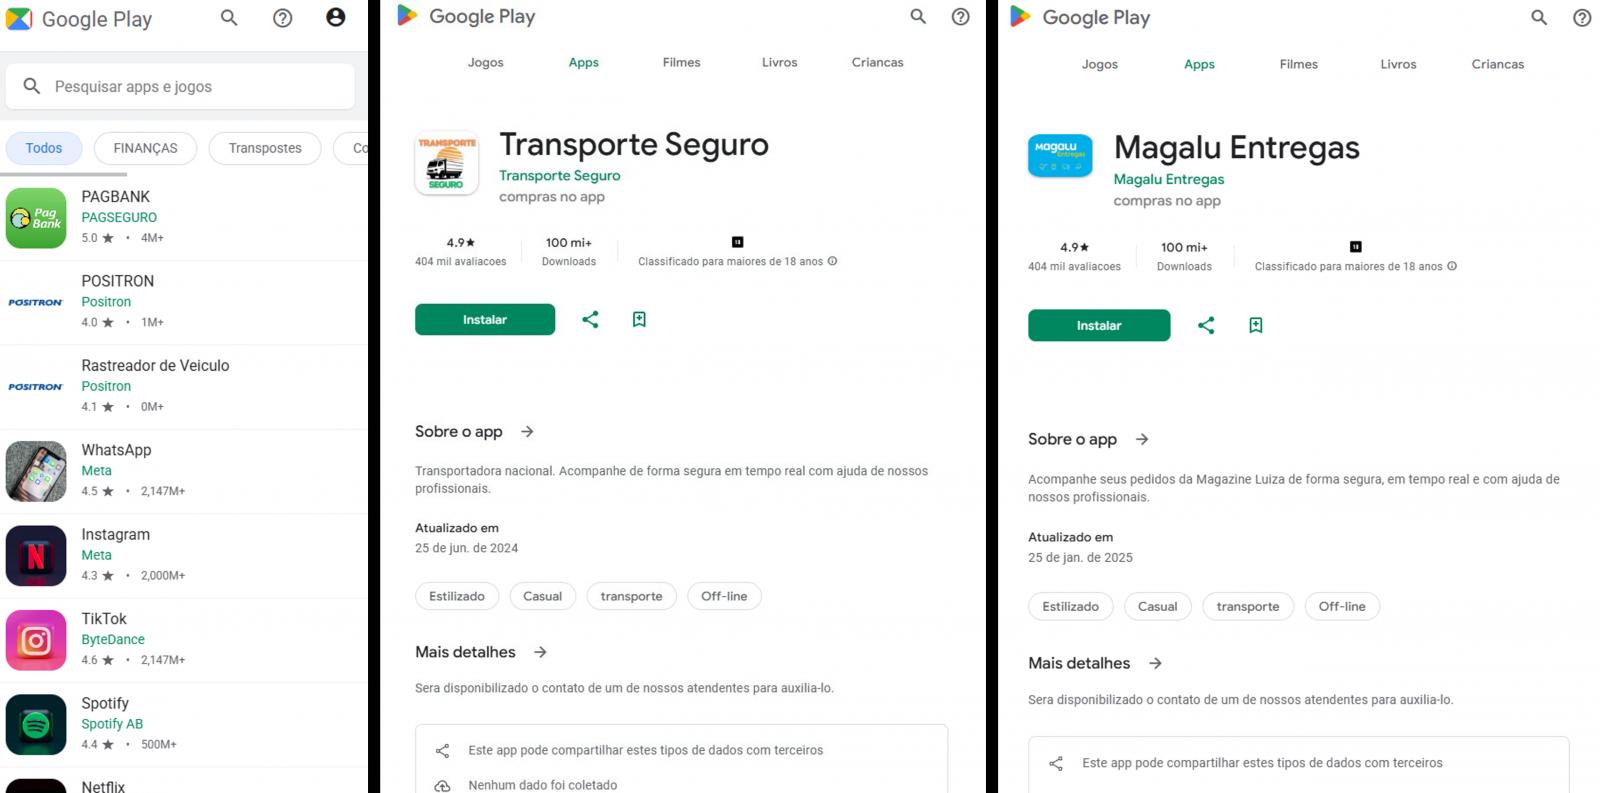
BTMOB parece ser una evolución de la familia de malware SpySolr y se distribuye a través de sitios de phishing que se hacen pasar por servicios de streaming y plataformas de minería de criptomonedas. ESET informa que las víctimas son redirigidas a portales que imitan Google Play y se les pide que descarguen aplicaciones falsas. Los investigadores Johnk3r y Merl detectaron recientemente campañas que utilizaban una agencia gubernamental argentina como señuelo.
La plataforma también ayuda a generar señuelos de phishing localizados y personalizados. Una vez instalado, abusa de los Servicios de Accesibilidad de Android para obtener permisos elevados y acceso adicional al sistema sin interacción del usuario. Aunque ESET rastrea la amenaza y actualiza las reglas de detección estática, la rápida generación de nuevos payloads puede socavar la eficacia de las defensas de una sola capa. Se recomienda a los usuarios de Android instalar solo aplicaciones de Google Play Store oficial, usar Play Protect y revocar permisos riesgosos como el de Accesibilidad si no son necesarios.