Campaña de phishing dirigida a cuentas de TikTok for Business
Actores de amenazas están atacando cuentas de TikTok for Business con una campaña de phishing que impide que los bots de seguridad analicen las páginas maliciosas. Las cuentas comerciales de TikTok son un objetivo atractivo debido a su potencial para ser utilizadas en campañas de malvertising, fraude publicitario y distribución de contenido malicioso.
La empresa de detección y respuesta de amenazas en navegadores Push Security vincula esta campaña con una documentada el año pasado, que atacaba cuentas de Google Ad Manager. TikTok ya ha sido utilizado para difundir malware robador de información a través de videos maliciosos y estafas con criptomonedas mediante promociones falsas. Las cuentas de TikTok for Business son ideales para estos fines por su mayor alcance y legitimidad percibida.
Según un informe compartido con BleepingComputer, Push Security indica que las víctimas son dirigidas a páginas de phishing alojadas en Cloudflare, registradas el 24 de marzo a través de NiceNIC, un registrador frecuentemente señalado por investigadores de ciberseguridad por ser utilizado para actividades delictivas.
Push Security no pudo determinar el mecanismo de entrega inicial, pero cree que el actor de amenazas utiliza un método similar al observado en una actividad reportada por Sublime Security. El enlace inicial redirige a través de una URL legítima de Google Storage, bloquea bots mediante un control de Cloudflare Turnstile y luego redirige a las páginas maliciosas.
Los dominios (ya dados de baja) presentan nombres similares y están alojados en el mismo bucket de Google Storage. Entre ellos se incluyen: welcome.careerscrews[.]com, welcome.careerstaffer[.]com, welcome.careersworkflow[.]com, welcome.careerstransform[.]com, welcome.careersupskill[.]com, welcome.careerssuccess[.]com, welcome.careersstaffgrid[.]com, welcome.careersprogress[.]com, welcome.careersgrower[.]com y welcome.careersengage[.]com.
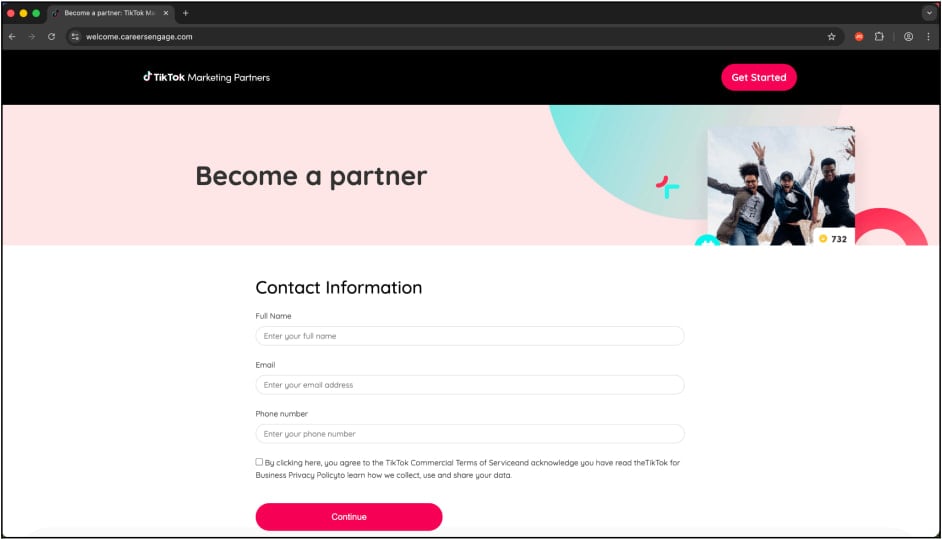
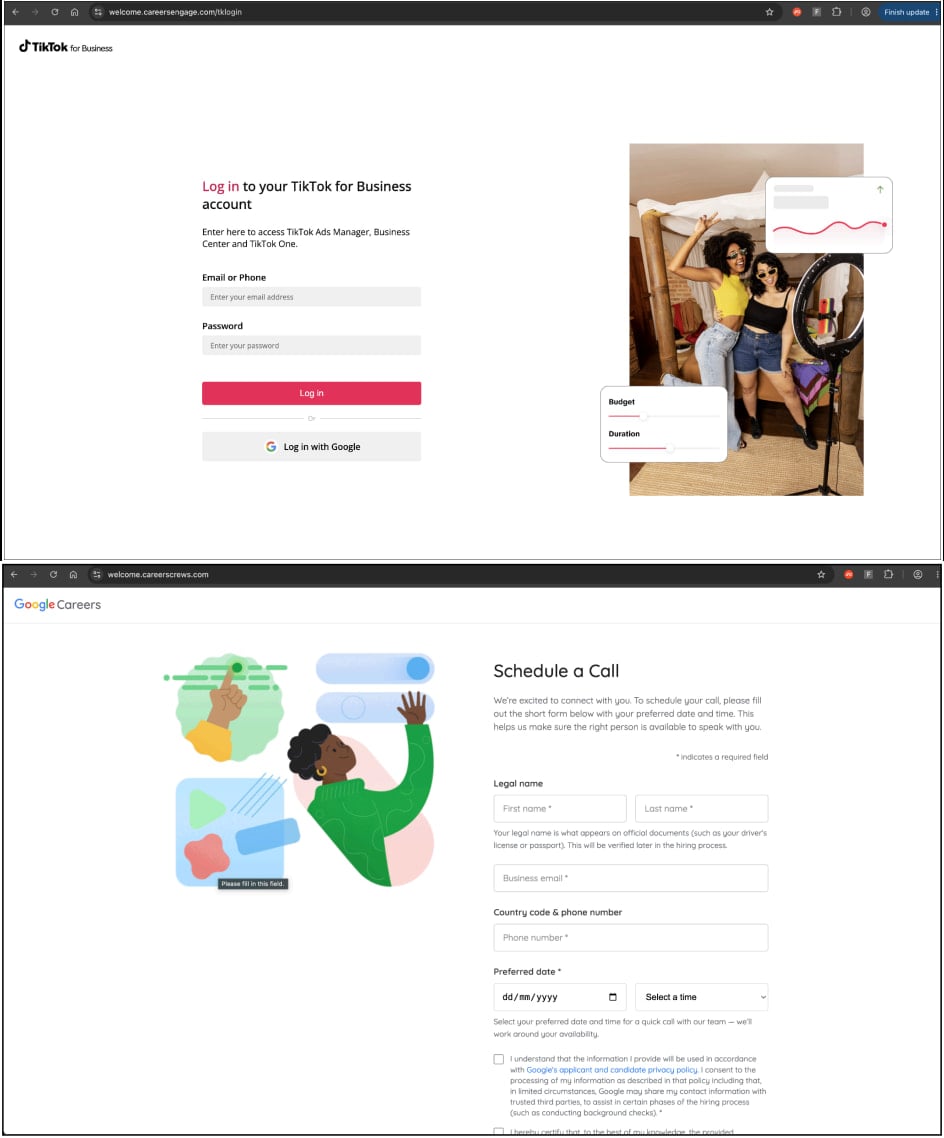
Las páginas maliciosas suplantan a TikTok for Business y a Google Careers con páginas de “Programar una llamada”, solicitando a los visitantes que introduzcan información básica en un formulario para verificar que utilizan una dirección de correo electrónico empresarial.
Tras este paso, las víctimas reciben una página de inicio de sesión falsa que actúa como un proxy inverso diseñado para capturar credenciales y cookies de sesión y exfiltrarlas al atacante. Dado que la página actúa como intermediaria entre el usuario legítimo y el servicio, el actor de amenazas puede secuestrar cuentas incluso cuando la autenticación de dos factores (2FA) está activa.
Push Security también señala que los titulares de cuentas comerciales a menudo acceden a TikTok mediante el servicio de inicio de sesión único (SSO) de Google. “Esto significa que cualquiera que use Google para iniciar sesión en su cuenta de TikTok tendrá efectivamente ambas cuentas utilizadas para distribuir anuncios comprometidas de una sola vez”.
Los usuarios deben extremar la precaución con invitaciones sospechosas y ofertas de trabajo, y nunca confiar en enlaces enviados por contactos desconocidos. Siempre deben verificar el dominio antes de introducir credenciales y usar claves de acceso (passkeys) para proteger cuentas valiosas.