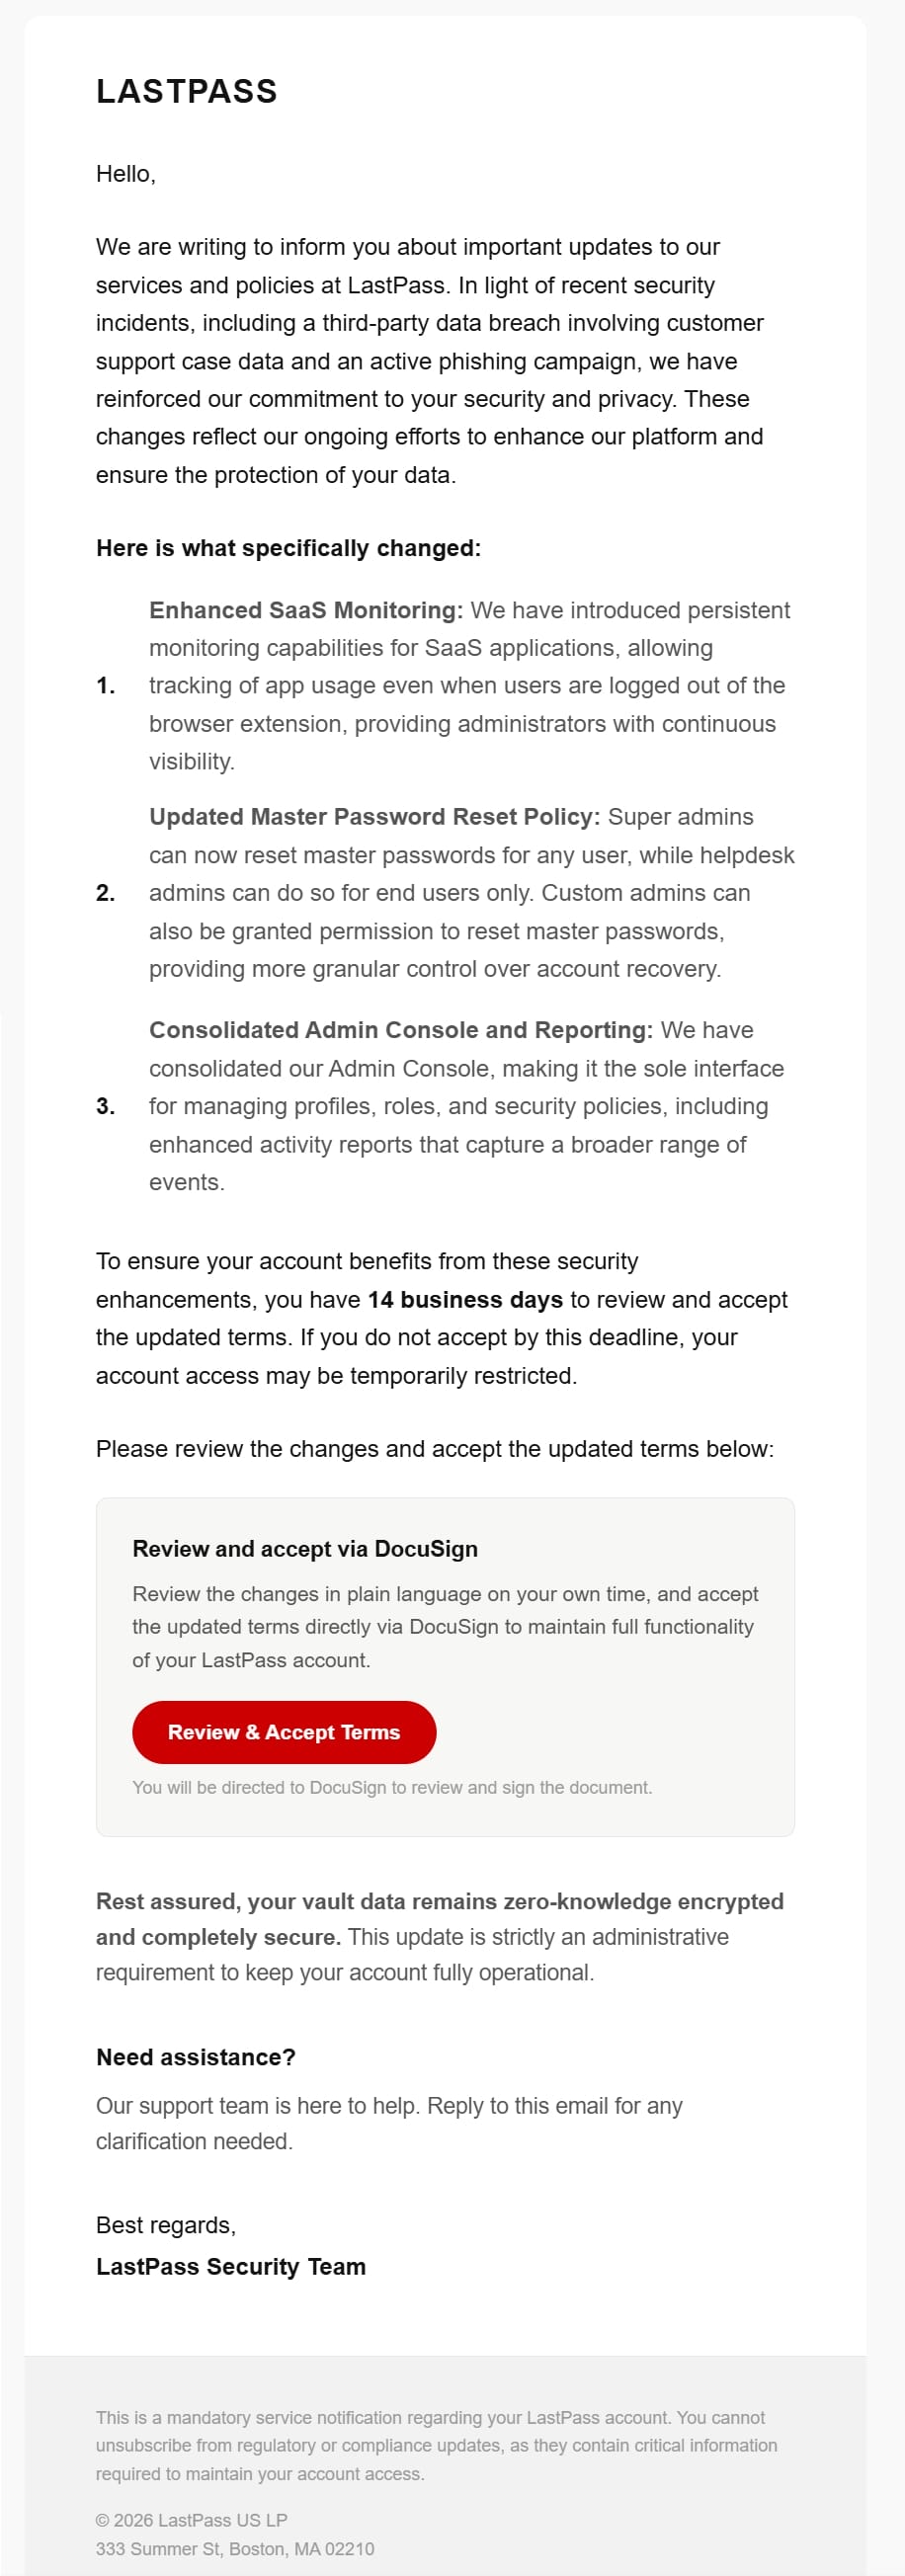
LastPass ha alertado a sus usuarios sobre una campaña de phishing en curso que emplea avisos de seguridad falsos para dirigirlos a sitios web fraudulentos. Los correos electrónicos maliciosos están diseñados para parecerse a comunicaciones corporativas legítimas, informando a los destinatarios sobre supuestas actualizaciones de las políticas de seguridad y redirigiéndolos a una página que suplanta a DocuSign, donde se les solicita revisar un documento.
La empresa enfatiza que sus sistemas no han sido comprometidos y que los correos de phishing no se originaron en su infraestructura, a pesar de que los atacantes utilizaron dominios que aparentan ser servicios legítimos de la compañía. Los mensajes enviados desde 'hello@lastpassnewsletter.com' notifican al usuario sobre supuestos cambios en las políticas de servicio de LastPass, incluyendo mejoras en la monitorización SaaS, opciones de restablecimiento de contraseña maestra para administradores y mejoras en la consola de administración.
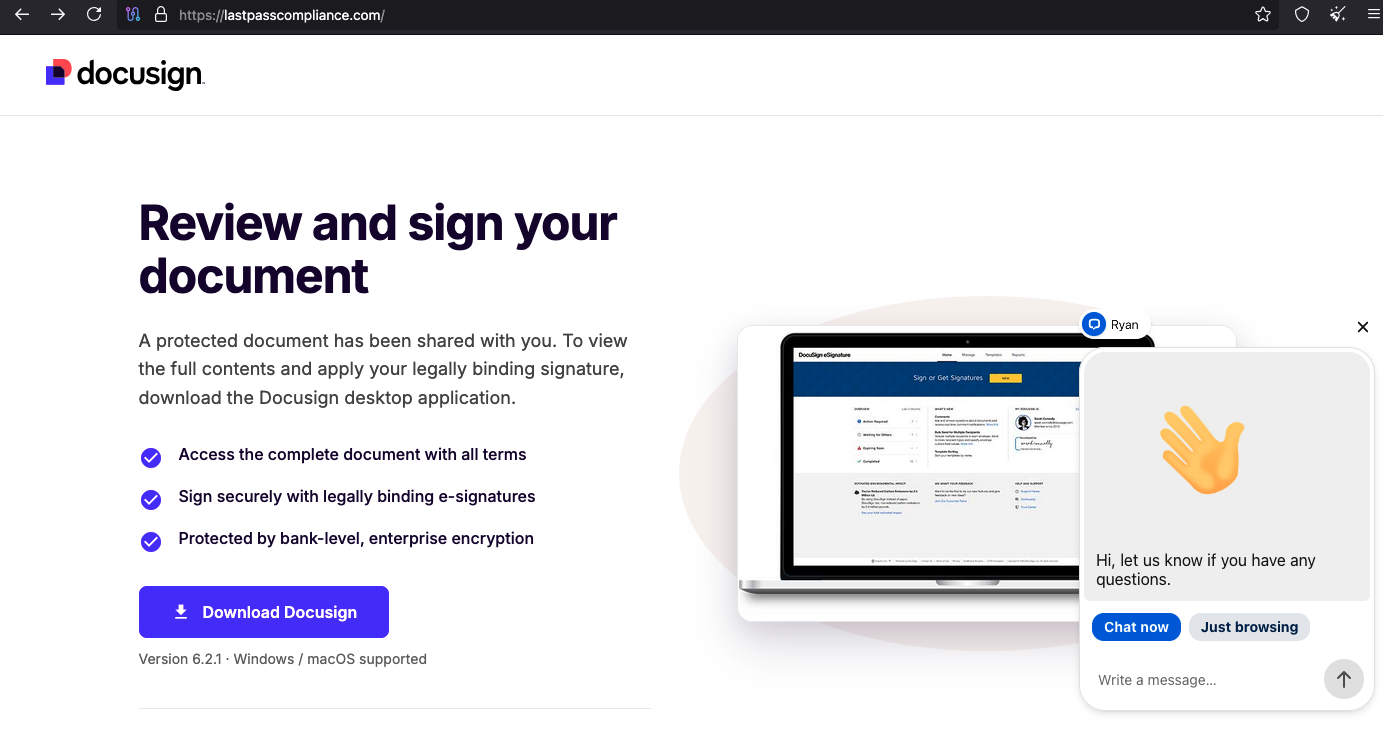
Al hacer clic en el botón 'Revisar y acceder a los términos' incluido en el correo, los usuarios son llevados a un sitio web que imita al servicio DocuSign, ampliamente utilizado para enviar, firmar y gestionar documentos electrónicamente. Sin embargo, el dominio utilizado es lastpasscompliance[.]com, que ha sido marcado como malicioso por Microsoft Defender para Office 365 y Cloudflare.
Aunque LastPass no pudo confirmar el objetivo de la campaña, la compañía indica que el sitio falso solicita al usuario descargar un archivo que dice ser compatible tanto con Windows como con macOS. El sitio ofrece soporte en vivo a través de un chat, pero no está claro si es funcional. Al momento de redactar esta nota, el sitio web malicioso ha sido dado de baja.
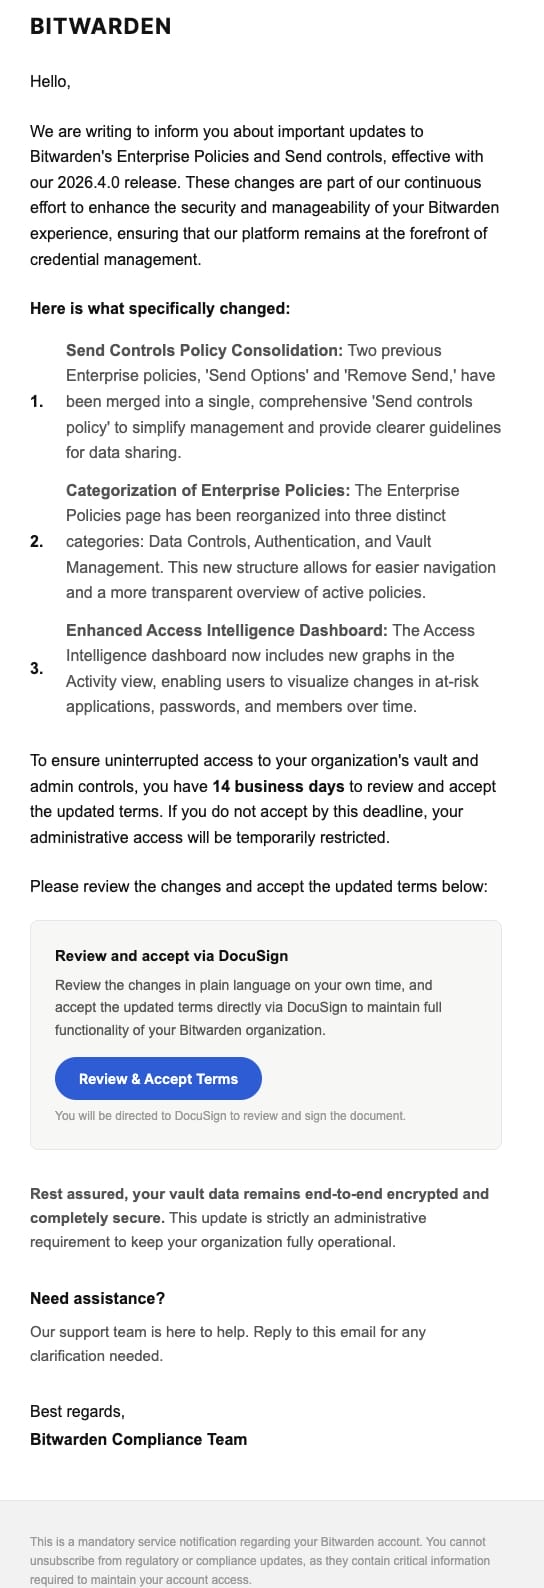
BleepingComputer ha encontrado que los usuarios de Bitwarden también son blanco de correos similares, enviados desde 'hello@bitwardennewsletter.com' y redirigiendo a bitwardencompliance[.]com.
En marzo, LastPass ya había advertido sobre alertas falsas de acceso no autorizado que suplantaban al servicio de contraseñas, dirigidas a los usuarios con hilos de comunicación fabricados para aumentar la urgencia y provocar la exposición de datos. Anteriormente, en enero, los usuarios de LastPass fueron blanco de alertas falsas que afirmaban que necesitaban respaldar sus bóvedas en un plazo de 24 horas, supuestamente debido a un mantenimiento programado del sistema.
LastPass ha recordado a los usuarios que nunca solicitará su contraseña maestra y les ha pedido que reporten cualquier comunicación sospechosa a abuse@lastpass.com. Los usuarios que hayan ingresado credenciales en sitios de phishing deben cambiar su contraseña maestra inmediatamente desde un dispositivo de confianza y revisar sus bóvedas en busca de actividad sospechosa.