Campaña de robo de credenciales contra Microsoft 365 supera los 81 millones de intentos de inicio de sesión
Una agresiva campaña de password spraying dirigida a entornos Microsoft 365 generó más de 81 millones de intentos de autenticación durante un período de dos semanas. El atacante intentó iniciar sesión mediante la interfaz de línea de comandos (CLI) de Azure de Microsoft, utilizando combinaciones de nombre de usuario y contraseña aún válidas que habían sido expuestas en filtraciones anteriores.
Azure CLI se utiliza para gestionar recursos en la nube de Azure, permitiendo a los administradores manejar máquinas virtuales, implementar aplicaciones, administrar bases de datos y automatizar operaciones en la nube. Una vez que se encontraba un par válido, el atacante se autenticaba mediante el mecanismo OAuth ROPC (Resource Owner Password Credentials), sorteando la autenticación multifactor (MFA) en muchos entornos debido a políticas de Acceso Condicional inseguras.
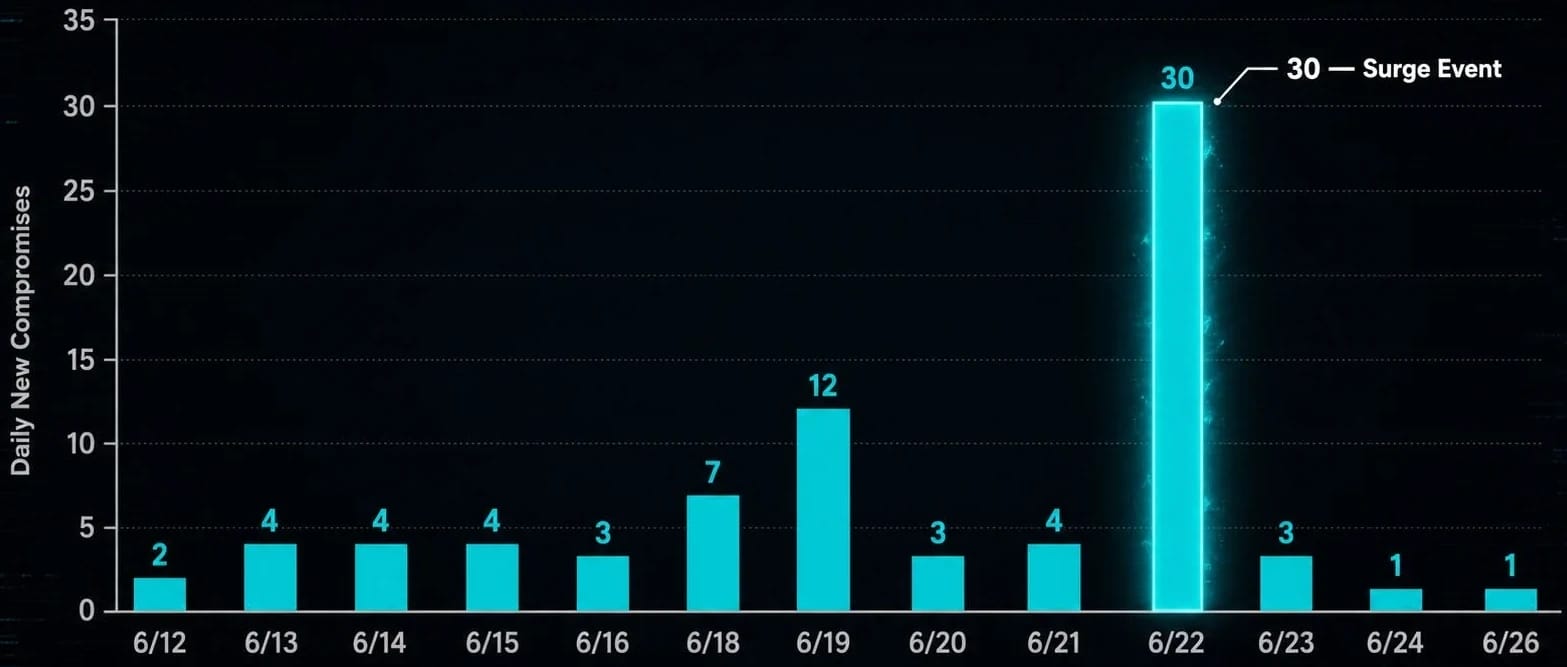
La empresa de ciberseguridad gestionada Huntress observó la campaña entre el 12 y el 26 de junio, dirigida a sus clientes, y confirmó que el atacante comprometió 78 cuentas de Microsoft en 64 organizaciones. Huntress explica que muchas de las empresas afectadas habían implementado MFA mediante una política de Acceso Condicional (CAP), pero la MFA no estaba configurada para cubrir este flujo específico que los atacantes utilizaron.
ROPC se considera problemático por varias razones, pero una de ellas es que no ofrece soporte para flujos de autenticación modernos como MFA o SSO. Eso significa que, como vimos en esta campaña, ROPC envía la contraseña directamente al punto final /token sin ningún aviso interactivo de MFA.
Configuraciones erróneas destacadas por Huntress
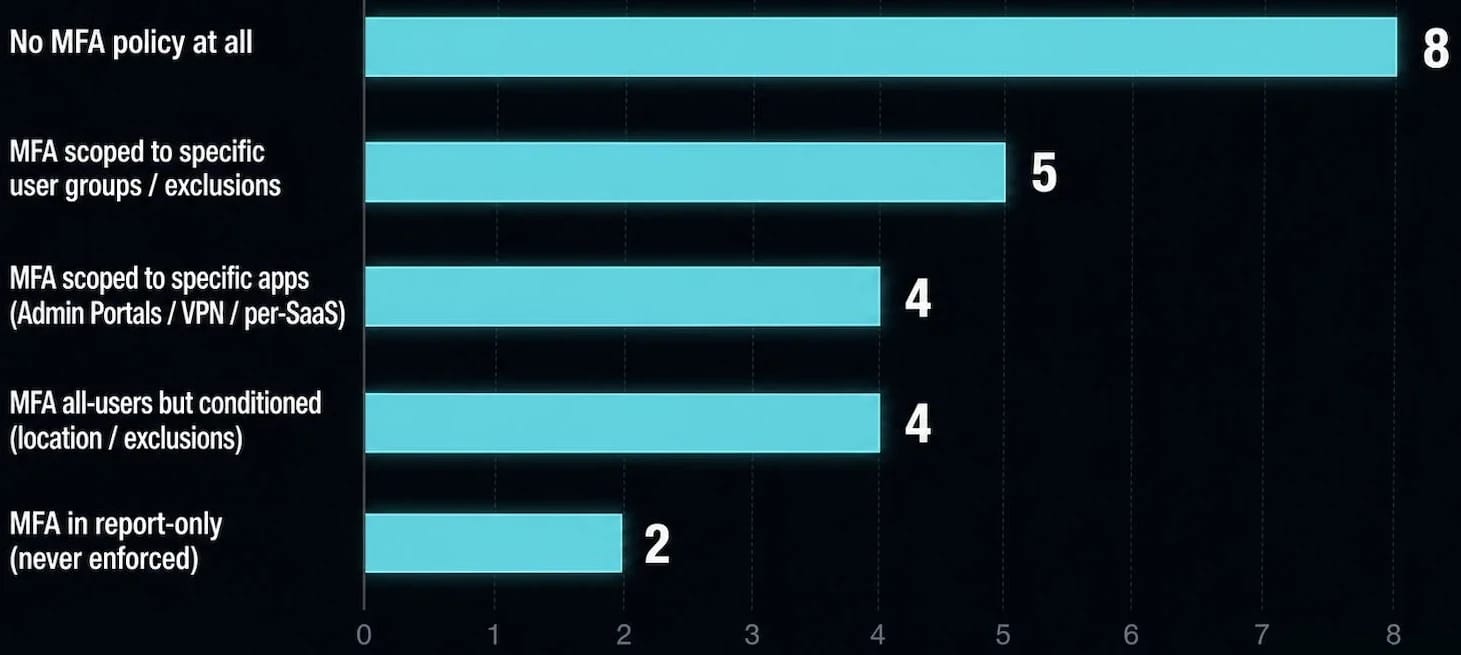
- MFA aplicada solo a aplicaciones específicas, no a Todas las aplicaciones en la nube.
- MFA exigida solo para grupos de usuarios seleccionados, como administradores.
- MFA requerida solo desde ubicaciones no confiables, permitiendo tráfico desde IP que parecen originarse en ubicaciones confiables.
- Políticas configuradas en modo solo informe, lo que significa que nunca se aplicaron.
En algunos casos, las organizaciones afectadas no tenían ninguna política MFA implementada. En general, Huntress observó un aumento de más de 155 veces en los ataques de password spraying, con organizaciones que ahora promedian 1.964 intentos de inicio de sesión fallidos por tenant cada mes.
No está claro quién está detrás de la campaña, pero Huntress señala que la actividad se origina en un rango IPv6 propiedad de LSHIY LLC (AS32167). Los investigadores notificaron sus hallazgos a LSHIY a través del portal de denuncias de abuso de la empresa, pero no habían recibido respuesta al momento de publicar su informe.