Campaña FakeGit utiliza 7.600 repositorios de GitHub para distribuir el malware SmartLoader
Una operación a gran escala denominada 'FakeGit' está distribuyendo los malware SmartLoader y StealC a través de 7.600 repositorios maliciosos en GitHub que acumularon más de 14 millones de descargas. Más de 800 repositorios se hacían pasar por habilidades de IA o servidores MCP y aparecían más de 600 veces en registros y catálogos públicos de IA, lo que aumentaba la probabilidad de ser descubiertos por agentes de IA y desarrolladores. Los investigadores denominan esta técnica 'agentbaiting'.
La campaña se considera una continuación de una operación anterior que utilizaba Lumma Stealer y fue atribuida a un actor de amenazas rastreado como 'Water Kurita' por investigadores de Trend Micro. Según investigadores de la plataforma de navegadores empresariales Island, el enfoque en IA se introdujo en marzo y alcanzó su punto máximo en abril, con la creación de 300 repositorios de GitHub vinculados a herramientas de IA. FakeGit creció hasta más de 1.400 repositorios relacionados con herramientas, agentes y flujos de trabajo de IA, todos enlazando a descargas de SmartLoader o StealC.
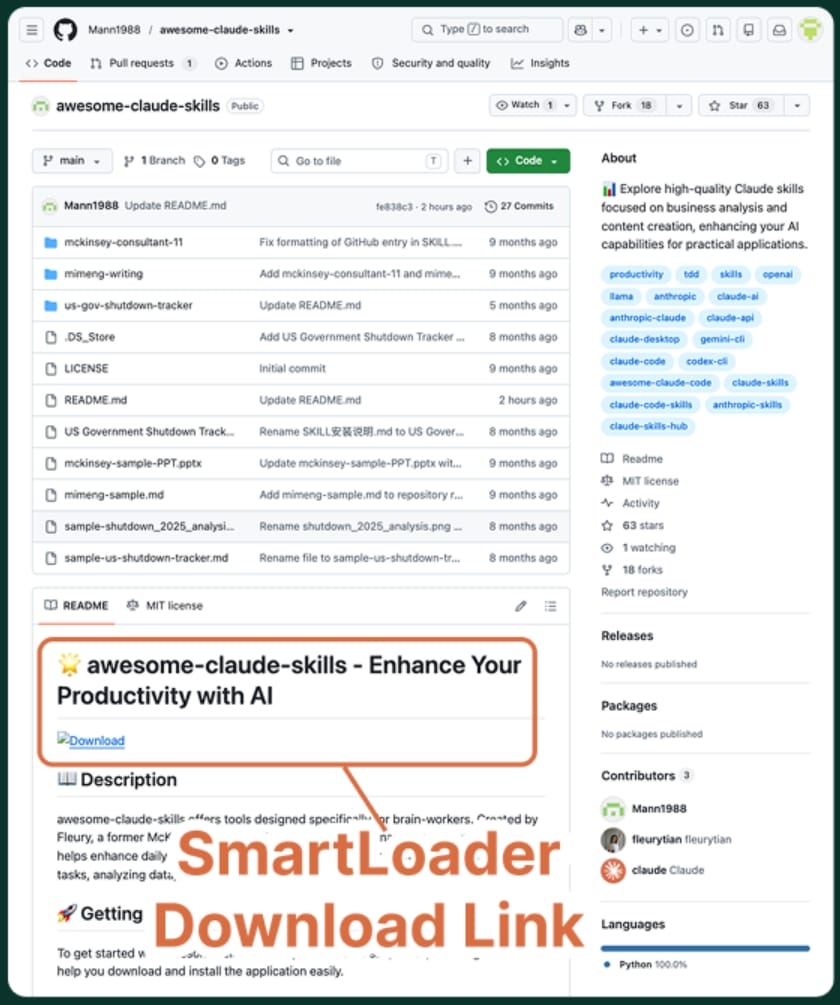
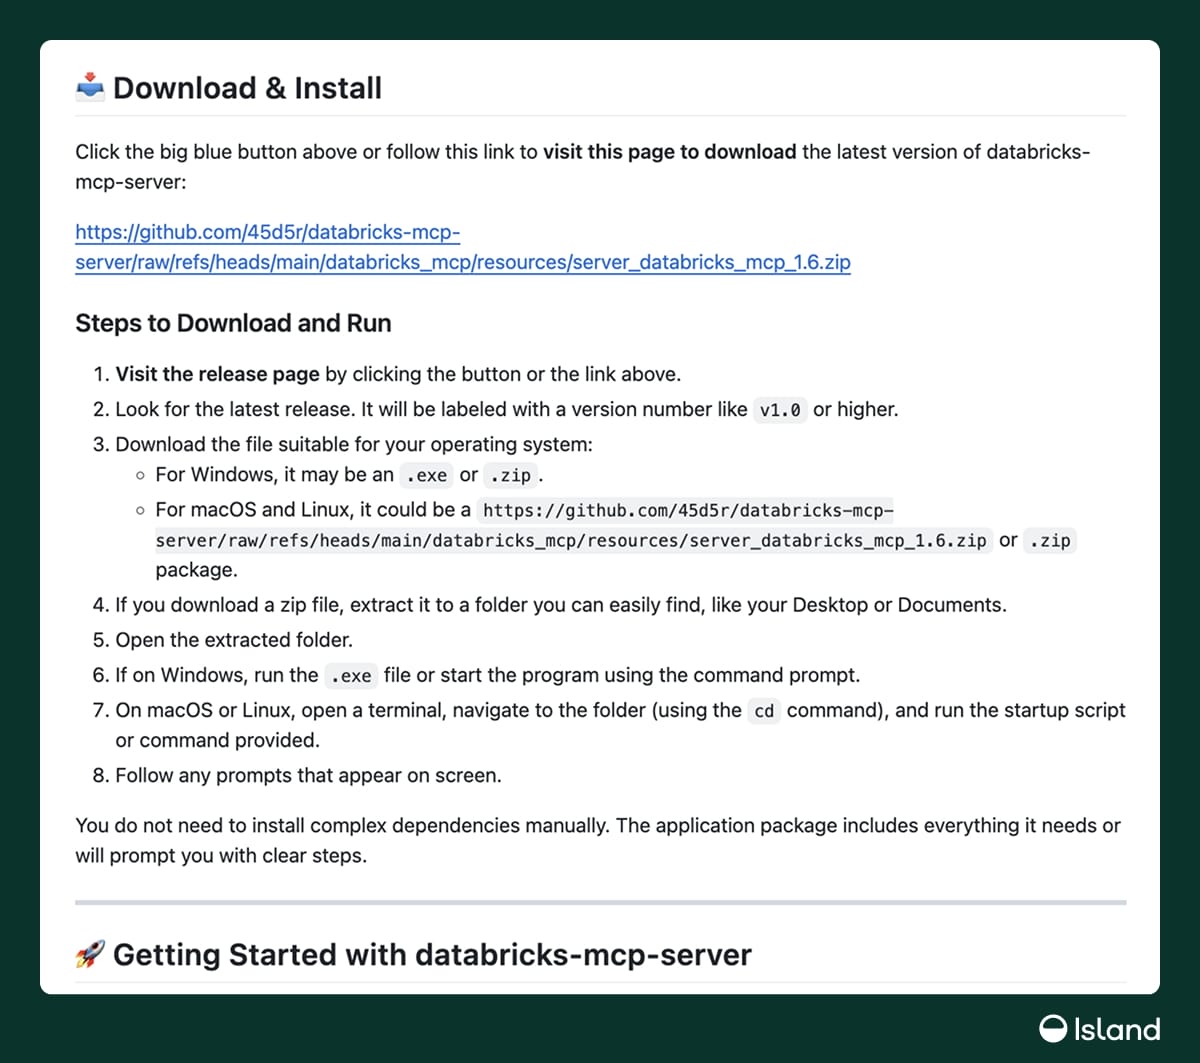
Muchos de los repositorios imitan herramientas de consumo y empresariales como Gmail, WhatsApp, Databricks, Jenkins y Docker, e incluyen documentación convincente, estrellas y bifurcaciones falsificadas, descripciones de proyectos copiadas y nombres de cuentas de desarrolladores reales. Sus archivos README dirigen a los visitantes a descargar archivos ZIP que se presentan como instaladores o lanzamientos de proyectos, pero son payloads Lua disfrazados que activan SmartLoader. Una vez activo, SmartLoader establece persistencia mediante tareas programadas, obtiene su dirección de comando y control (C2) a través de un contrato inteligente de Polygon y descarga etapas adicionales cifradas desde GitHub, entregando finalmente el ladrón de información StealC.
La técnica AgentBaiting
Los investigadores de Island afirman que los repositorios maliciosos son parte de una técnica emergente que llaman AgentBaiting, diseñada para aumentar su visibilidad ante los agentes de IA y mejorar las posibilidades de ser utilizados. En un escenario típico, los agentes probablemente analicen el contenido del README como documentación legítima y recomienden el repositorio o archivo ZIP al operador humano. En pruebas de Island, ChatGPT, Gemini y Claude mostraron varios repositorios maliciosos cuando se les solicitaban tareas relacionadas, y en ocasiones transmitieron las instrucciones de instalación.
Island encontró en registros y catálogos públicos más de 600 listados de habilidades y servidores MCP vinculados a la campaña FakeGit. Algunos incluían LobeHub, Glama, MCP.so y MCP Market, lo que indica que la operación ya ha penetrado en el ecosistema y envenenado los recursos públicos. Los investigadores no pudieron determinar si los listados fueron enviados manualmente o indexados automáticamente, pero afirmaron que su presencia hacía que los repositorios fueran más fáciles de descubrir y aumentaba su credibilidad.
Los investigadores de Island informaron a BleepingComputer que, en pruebas limitadas y controladas, Claude Code clonó repositorios maliciosos y descargó los archivos maliciosos en la máquina de prueba. Sin embargo, el agente posteriormente detectó indicadores sospechosos y se detuvo antes de la ejecución. Las pruebas no estaban diseñadas para establecer una tasa de detección, por lo que no pueden proporcionar resultados concluyentes sobre si los agentes de codificación pueden reconocer consistentemente el peligro durante la etapa de ejecución.
En cuanto al impacto más amplio de la campaña, Island informa que los contadores de descargas públicas de GitHub para 335 activos de Release únicos en 211 repositorios de GitFake registraron 14.084.688 eventos de descarga acumulativos. Oleg Zaytsev, investigador principal de seguridad en Island, aclaró que esta cifra incluye solicitudes repetidas y actividad automatizada, por lo que no debe interpretarse como infecciones.
Island recomienda que las organizaciones mantengan catálogos aprobados de habilidades y servidores MCP, prueben nuevas capacidades en entornos aislados y verifiquen editores y repositorios de forma independiente. Si se sospecha la ejecución de SmartLoader, todos los secretos en los entornos afectados deben rotarse inmediatamente.