Detalles de la campaña
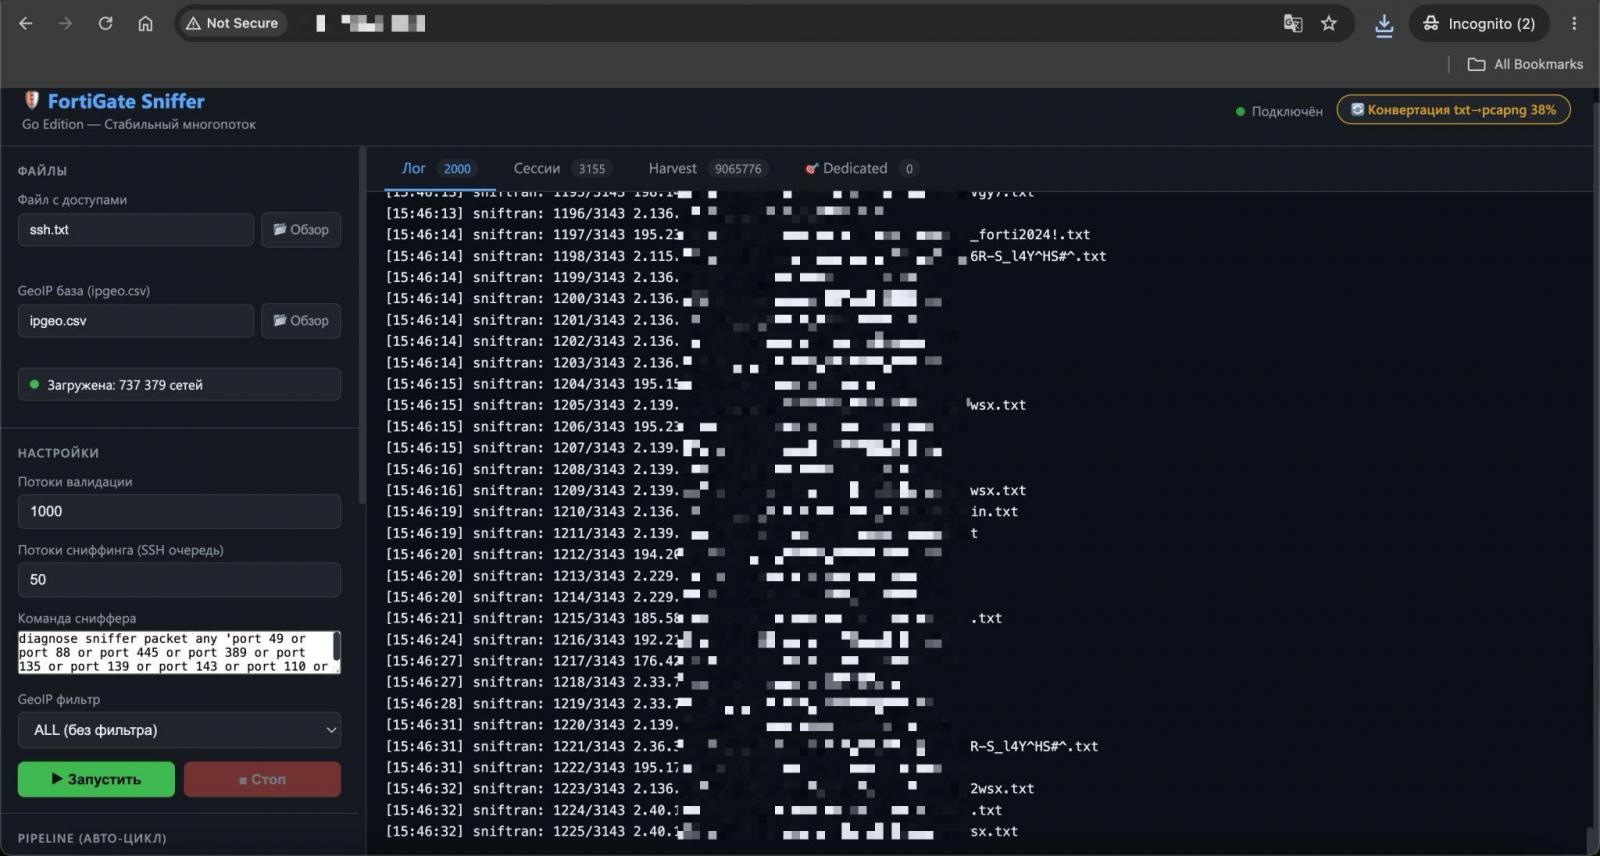
La firma de seguridad SOCRadar publicó un informe que amplía la investigación previa sobre la campaña FortiBleed, revelando que los atacantes utilizaron un sniffer personalizado basado en Golang llamado 'FortigateSniffer'. Esta herramienta abusó del comando legítimo 'diagnose sniffer packet' de FortiOS para capturar tráfico de autenticación en firewalls FortiGate comprometidos, extrayendo credenciales, hashes de contraseñas y tickets Kerberos de protocolos como RADIUS, NTLM, Kerberos y LDAP.
Según SOCRadar, la operación afectó a más de 430.000 dispositivos FortiGate en todo el mundo y ha estado activa desde al menos febrero de 2026. El actor de amenazas actúa como un corredor de acceso inicial (IAB), empleando relleno de credenciales, ataques de fuerza bruta, cosecha de credenciales y cracking de contraseñas offline para obtener acceso a redes corporativas.
El informe señala que la herramienta está diseñada para monitorear el tráfico de 24 protocolos, analizar datos de autenticación y extraer credenciales de flujos de red.
Si bien Fortinet indicó anteriormente que se trataba de una recopilación de credenciales previamente comprometidas, el informe de SOCRadar muestra una campaña activa que sigue comprometiendo dispositivos VPN FortiGate. Los atacantes obtuvieron acceso administrativo mediante relleno de credenciales y ataques de fuerza bruta, luego desplegaron el sniffer a través de SSH.
Proceso de captura y cracking
El sniffer se conecta al dispositivo FortiGate por SSH y ejecuta el comando 'diagnose sniffer packet', configurado para monitorear tráfico de autenticación y servicios de acceso remoto como Kerberos, LDAP, SMB, RADIUS, RDP, WinRM, bases de datos SQL, SMTP, IMAP, POP3, FTP y Telnet. Los datos capturados se procesan mediante un componente llamado 'SNIFTRAN', que reconstruye el tráfico en archivos PCAP.
Luego, un 'PCAP Deep Analysis Toolkit' basado en Python extrae credenciales en texto claro, hashes NTLM, tickets Kerberos, credenciales de correo y bases de datos. Los hashes se procesan con Hashcat en un clúster distribuido de GPU. El experto en ciberseguridad Kevin Beaumont señaló que los atacantes también descargaron archivos de configuración de FortiGate para extraer hashes y los descifraron con 36 GPU de grado empresarial, alquiladas a una empresa de GenAI.
Kevin Beaumont explicó: 'El alquiler de 36 GPU de grado empresarial —más de las que la mayoría de las grandes organizaciones tienen para IA interna— se usó para cracking de contraseñas en lugar de tareas de IA. Las GPU empresariales pueden descifrar contraseñas a gran escala muy rápidamente'.
Recomendaciones
Se recomienda a las organizaciones con dispositivos FortiGate revisar la lista de direcciones IP objetivo publicada por Beaumont e investigar posibles compromisos. Es crucial cambiar credenciales expuestas, implementar autenticación multifactor y monitorear tráfico de red en busca de actividades anómalas.