El grupo de extorsión ShinyHunters ha publicado datos sensibles de casi 13 millones de cuentas robadas a la empresa de ropa Carhartt a principios de este mes, según el servicio de notificación de filtraciones Have I Been Pwned.
Fundada en 1889, Carhartt es una empresa estadounidense de ropa de trabajo y moda urbana, con instalaciones de fabricación en Kentucky y Tennessee y más de 3.000 empleados en Estados Unidos y Europa.
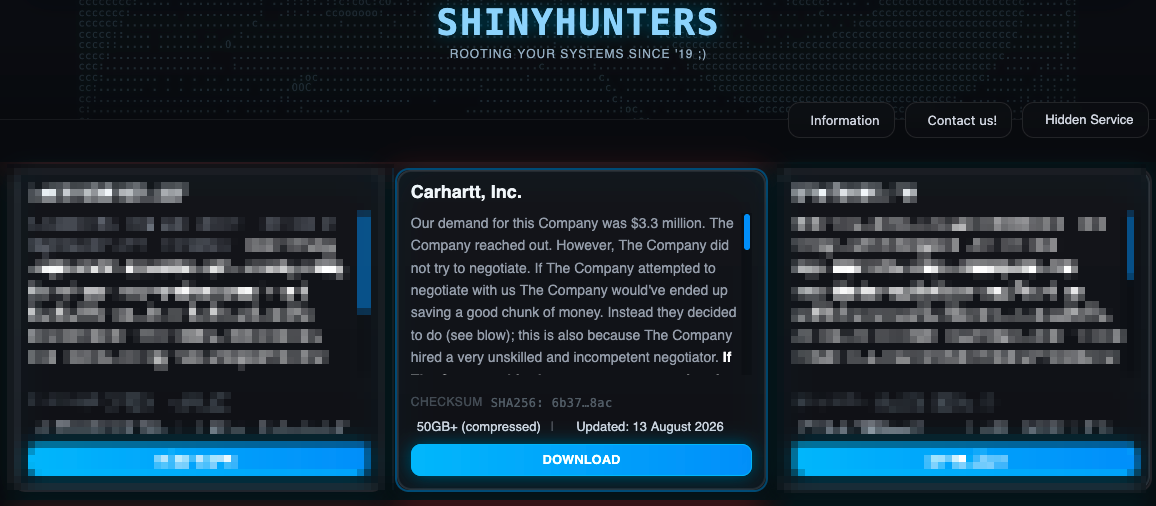
Aunque Carhartt aún no ha confirmado las afirmaciones del grupo de extorsión ni ha emitido un comunicado sobre la brecha, ShinyHunters reclamó el ataque el 13 de agosto y afirmó haber robado más de 50 GB de documentos que contienen una amplia variedad de datos de clientes, empleados y corporativos.
"Millones de registros de datos de clientes y una gran cantidad de información sensible y PII que contiene datos de empleados, clientes, metadatos de clientes (información de regalías) y otros datos corporativos internos fueron comprometidos", dijo la banda de ciberdelincuentes.
ShinyHunters también publicó un archivo de los registros supuestamente robados en su sitio web de la dark web después de no poder presionar al gigante de la ropa para que pagara un rescate de 3,3 millones de dólares.
"Después de una revisión cuidadosa y discusiones internas con el liderazgo, hemos decidido no avanzar con las negociaciones o discusiones adicionales", dijo un negociador de la empresa al grupo de extorsión, según ShinyHunters.
Tras analizar el archivo de 50 GB publicado por ShinyHunters en su sitio de la dark web, el fundador de Have I Been Pwned, Troy Hunt, vinculó la filtración de datos con el compromiso de la plataforma de análisis Databricks de Carhartt (una plataforma de datos basada en la nube que combina informes comerciales estándar y almacenamiento de datos en una arquitectura unificada).
Hunt agregó que la filtración de datos afecta a más de 12,9 millones de cuentas de Carhartt, con la información expuesta que incluye direcciones de correo electrónico únicas, nombres, números de teléfono y direcciones físicas, así como "millones de registros sintéticos que no se relacionaban con individuos reales y fueron excluidos de la brecha".
El fundador de Have I Been Pwned también encontró más de 15.000 empleados con direcciones de correo electrónico @carhartt.com en la base de datos filtrada.
Un portavoz de Carhartt no estuvo disponible de inmediato para hacer comentarios cuando BleepingComputer se comunicó con más preguntas sobre el incidente.
En el último año, ShinyHunters también se ha vinculado a violaciones de seguridad en más de una docena de clientes de Snowflake, así como a muchos proveedores de integración de terceros, y ha reclamado violaciones en cientos de clientes de Salesforce, diciendo que han robado más de 1.500 millones de registros en campañas de Salesforce Aura y Salesloft Drift.
Más recientemente, ShinyHunters se atribuyó la responsabilidad de una serie de violaciones en más de 100 organizaciones tras ataques de robo de datos que explotaron una vulnerabilidad de día cero en Oracle PeopleSoft.
Entre las violaciones reclamadas por ShinyHunters se incluyen la Comisión Europea, Google, Cisco, el gigante de citas en línea Match Group, PornHub, el servicio de video Vimeo, Rockstar Games, el gigante de tecnología educativa McGraw Hill, la cadena de tiendas de conveniencia 7-Eleven, el operador de cruceros Carnival, la empresa de capacitación en línea Udemy y el fabricante de dispositivos médicos Medtronic.