Carrera contra el tiempo: por qué las alertas de vulnerabilidad más rápidas son importantes
Se divulga una vulnerabilidad crítica de ejecución remota de código (RCE) en una aplicación VPN ampliamente utilizada. Su servicio de alertas de vulnerabilidad (si es que tiene uno) aún no le ha alertado, por lo que usted permanece ignorante. En 24 horas, los atacantes identifican y explotan la falla. Obtienen acceso a su red y, eventualmente, las herramientas de monitoreo interno detectan actividad sospechosa. Usted inicia una investigación urgente, momento en el que finalmente llega la alerta de vulnerabilidad.
Las alertas más rápidas previenen costosas violaciones
El tiempo es una moneda crítica en ciberseguridad. Las nuevas vulnerabilidades aumentaron un 67% entre 2023 y 2025, mientras que las vulnerabilidades explotadas crecieron alrededor de un 30% en el mismo período. Para empeorar las cosas, el tiempo medio desde la divulgación de un CVE hasta la explotación se ha reducido a 1,6 días, frente a los 4,2 meses de 2023. A este ritmo, las empresas sin procesos de ciberseguridad maduros enfrentan una exposición creciente a las ciberamenazas. Un servicio de alertas de vulnerabilidad que proporcione orientación de remediación inmediata puede marcar la diferencia entre prevenir un ataque y convertirse en la próxima víctima.
Manténgase por delante de las amenazas antes de que los atacantes ataquen
La mayoría de las empresas desconocen la cantidad de software que utilizan. Mantener el control de cientos e incluso miles de programas puede volverse abrumador rápidamente. Una sola alerta perdida, un parche retrasado o una notificación pasada por alto pueden abrir la puerta a incidentes de seguridad graves. Aquí es donde muchos procesos internos de gestión de vulnerabilidades comienzan a fallar. Aunque pueden parecer rentables, a menudo no pueden seguir el ritmo y la escala de las amenazas modernas. El mismo desafío se aplica a los servicios que dependen únicamente de la NVD, que ha experimentado retrasos significativos en la publicación de información sobre vulnerabilidades y ha abandonado por completo las vulnerabilidades de baja prioridad debido a la magnitud del problema. Para mantenerse adelante, las empresas necesitan información de vulnerabilidades actualizada al minuto y relevante, que les permita responder antes de que las vulnerabilidades sean explotadas.
Proteja su negocio con las alertas instantáneas de vulnerabilidades de SecAlerts
El tiempo es crítico cuando se trata de alertas de vulnerabilidad. SecAlerts obtiene su información de vulnerabilidades actualizada al minuto directamente de la fuente, en lugar de depender únicamente de la NVD y sus posibles retrasos. Pruebe la prueba gratuita de 30 días de SecAlerts y obtenga un 50% de descuento en cualquier plan de un año (código BLEEPING26).
El beneficio de las alertas inmediatas
Proteger sistemas y datos es más efectivo cuando se recibe información de vulnerabilidades tan pronto como está disponible. La alerta rápida proporciona varias ventajas clave:
- Conciencia inmediata de las amenazas emergentes
- Reducción de la ventana de exposición
- Reducción de probabilidad de pérdidas financieras y de datos, o compromiso del sistema
- Priorización más rápida de parches y mitigaciones
Los clientes también son cada vez más conscientes de las consecuencias de las violaciones de ciberseguridad y esperan que las empresas demuestren un enfoque proactivo para proteger los datos sensibles, no solo reaccionar después de que ocurra un incidente.
Alertas inmediatas adaptadas a su software
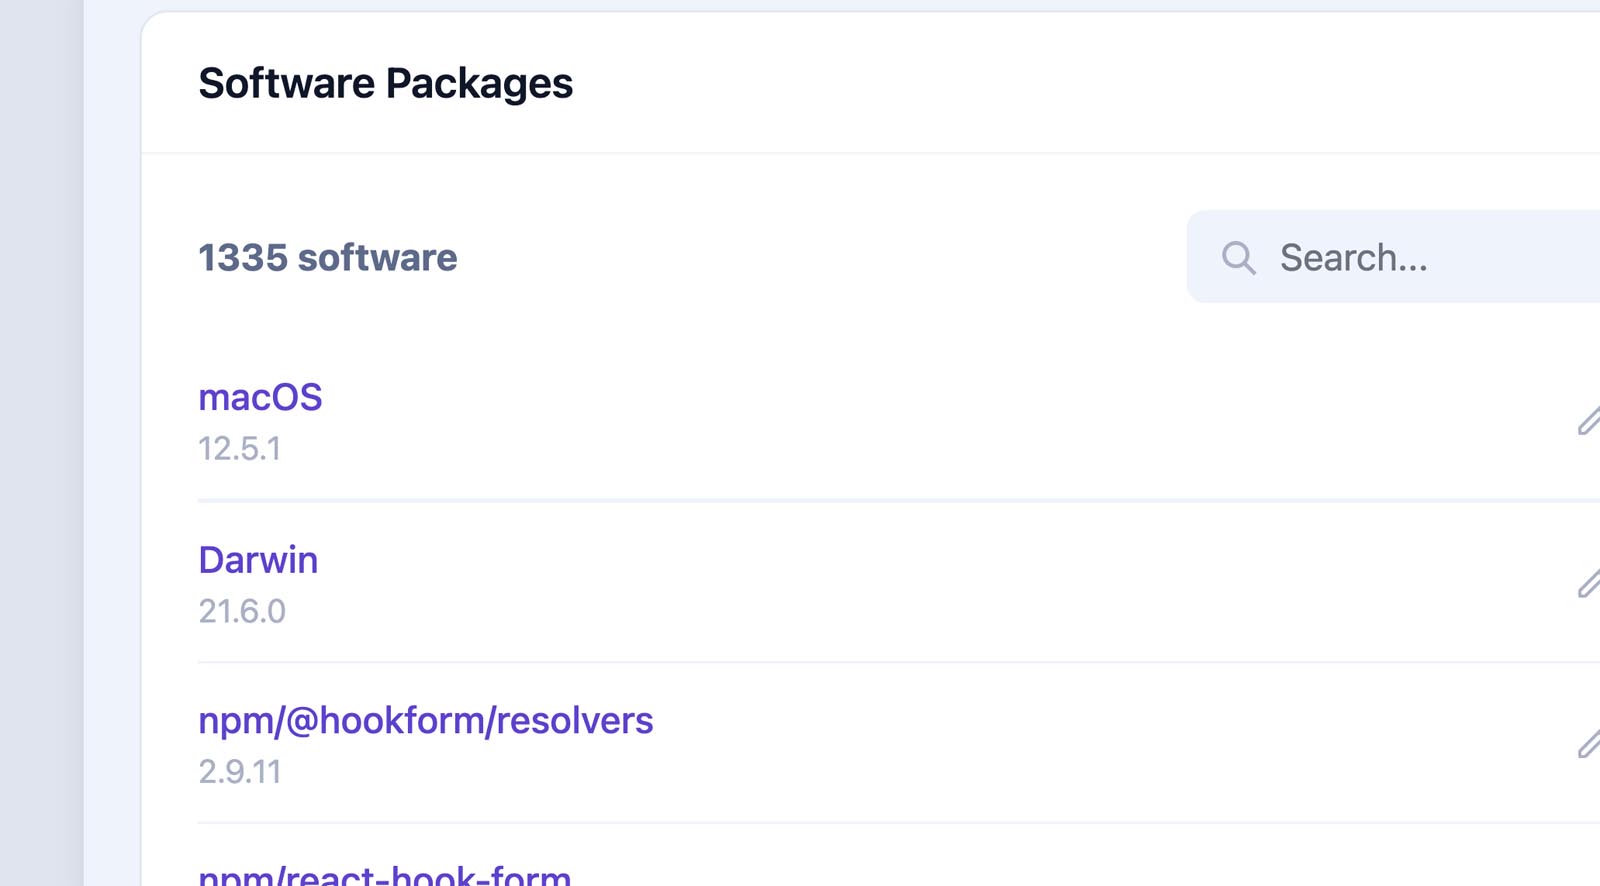
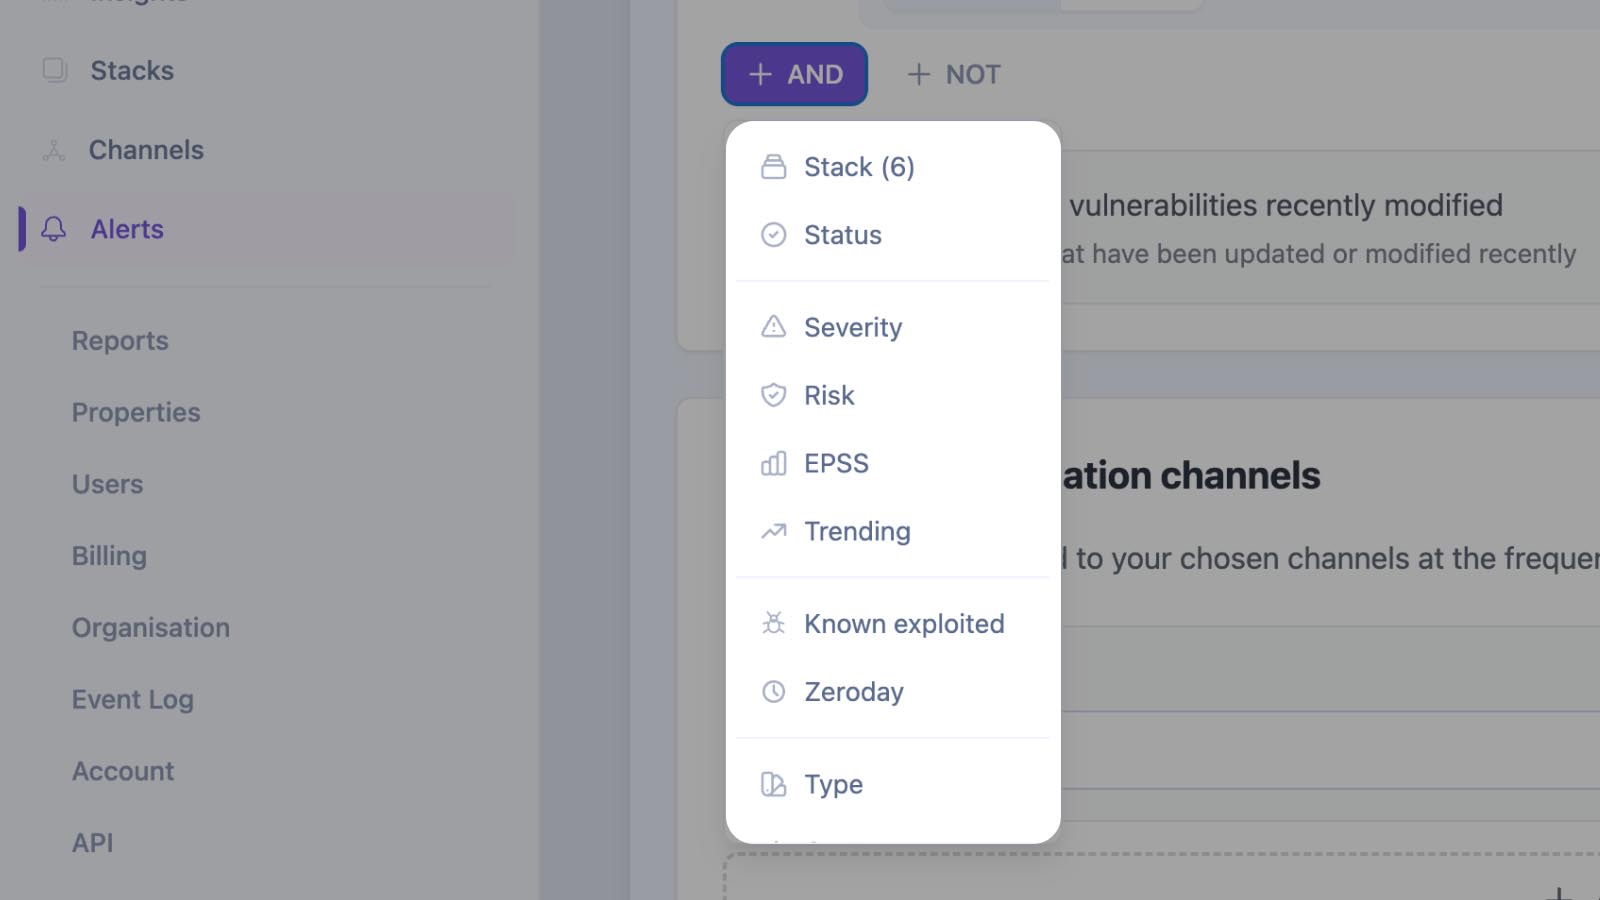
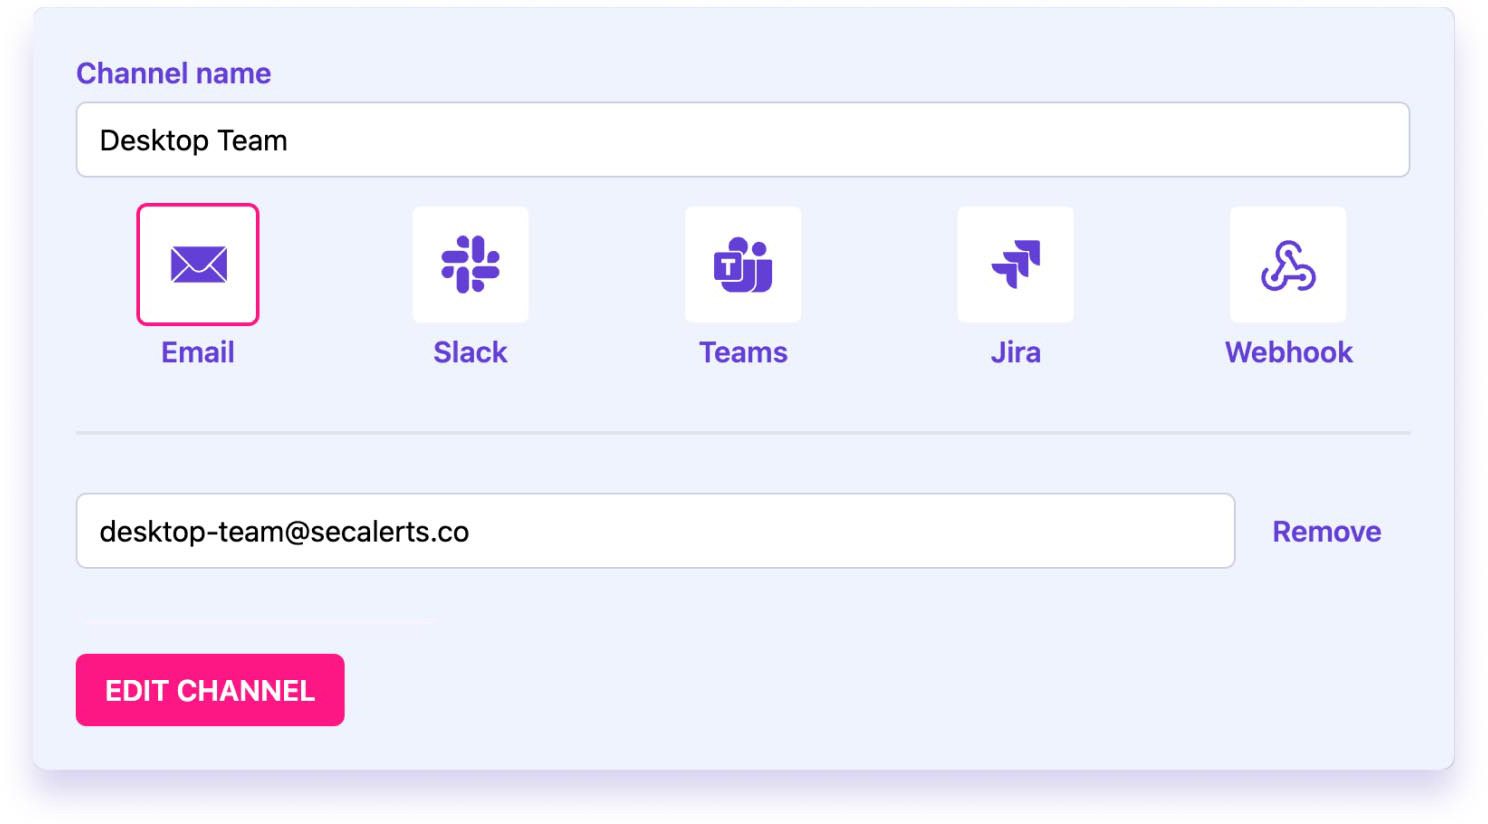
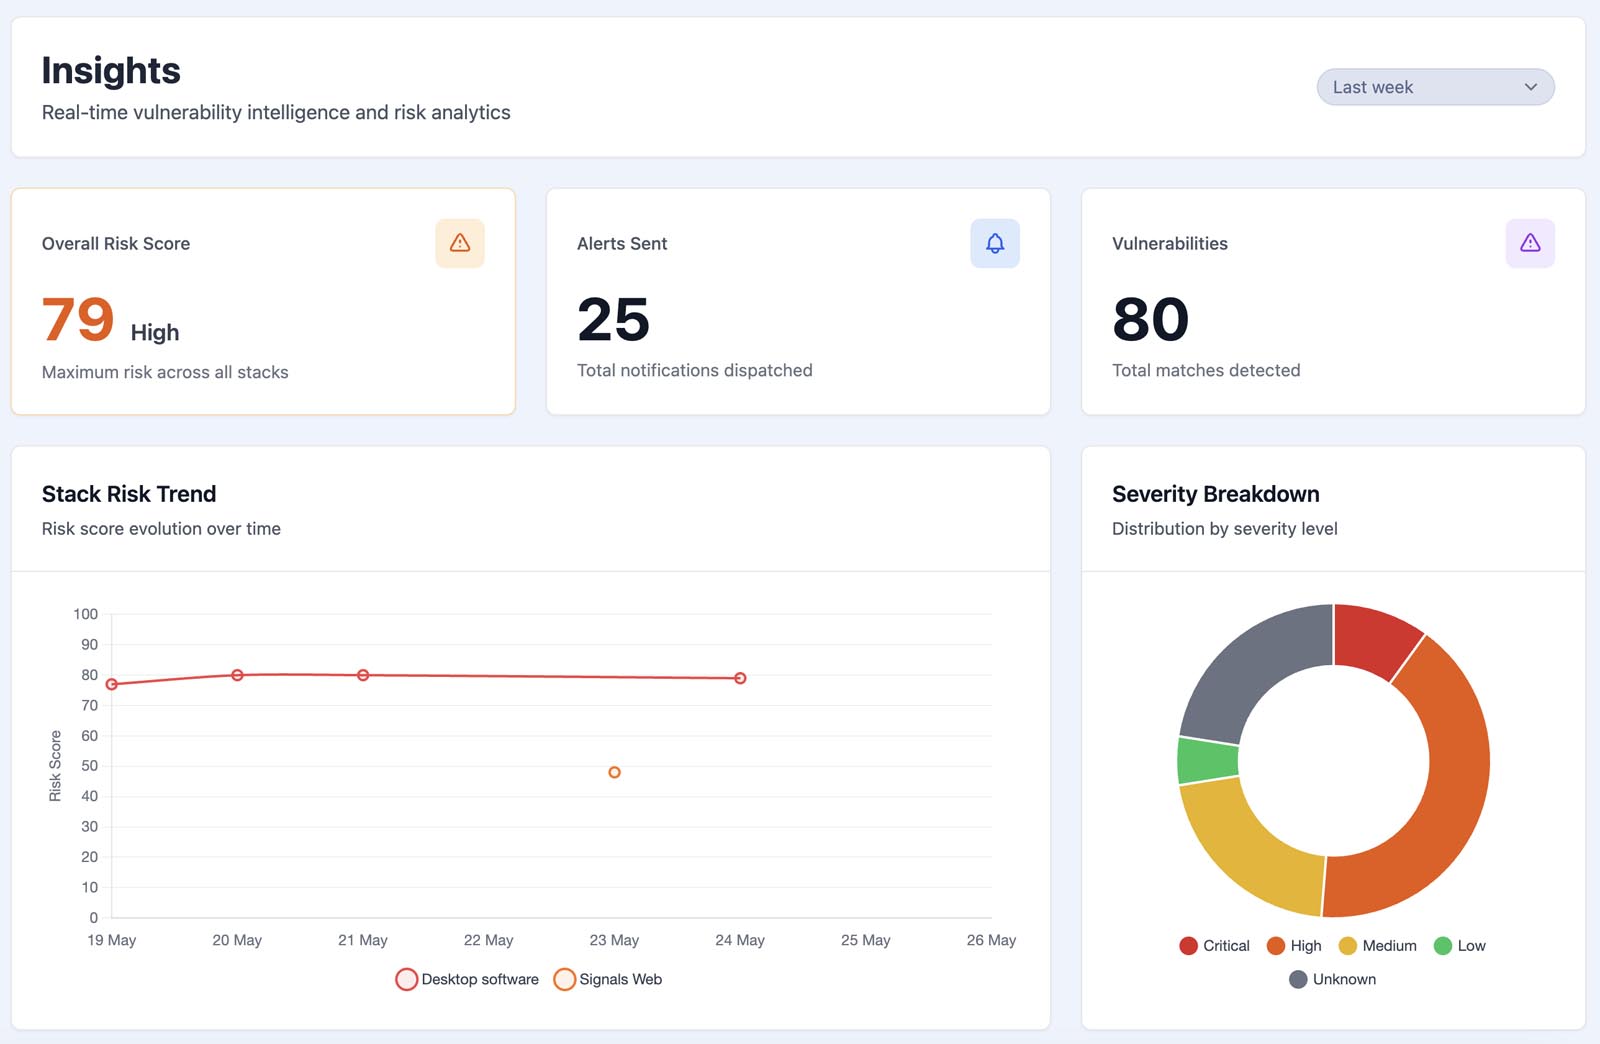
SecAlerts resuelve el problema de la inteligencia de vulnerabilidades al entregar alertas detalladas adaptadas a su software tan pronto como la información se hace pública, en lugar de depender únicamente de la NVD y sus posibles retrasos. Es increíblemente simple agregar su software a SecAlerts. Cargue un SBOM o una hoja de cálculo, ejecute nuestro escaneo local de una línea en cualquier endpoint (Linux, Mac, Windows), o simplemente seleccione manualmente lo que desea rastrear. Una vez agregado el software, SecAlerts le permite eliminar el ruido usando una variedad de filtros, asegurando que reciba alertas relevantes. Si solo quiere ver vulnerabilidades de día cero de Adobe con un CVSS de 7-10 que hayan sido explotadas en el último mes, puede hacerlo. Después de elegir la frecuencia de sus alertas (de cada hora a mensual), la información se entrega por correo electrónico, Slack, Teams, Jira o Webhook. SecAlerts puede analizar sus vulnerabilidades coincidentes para generar información sobre qué partes de su sistema están más en riesgo, hacia dónde se dirige la tendencia y qué software necesita más parches. Estos datos se pueden exportar a informes para auditorías externas.
Seguridad asequible en un juego de alto riesgo
Históricamente, la inteligencia avanzada de vulnerabilidades ha sido dominio de grandes empresas con presupuestos profundos. Los ciberdelincuentes no discriminan, pero los presupuestos más pequeños pueden conducir a menos defensas. Las empresas a menudo usan herramientas de ciberseguridad gratuitas, que ahorran dinero pero ofrecen menos protección que los costosos servicios de ciberseguridad utilizados por las grandes compañías. SecAlerts proporciona a empresas de todos los tamaños una primera línea de defensa robusta y asequible para reforzar su ciberseguridad, a partir de menos de 3 dólares al día. Las grandes empresas incluso usan SecAlerts junto con sus productos de ciberseguridad existentes. Permite a los equipos de seguridad ver lo que otras herramientas podrían estar pasando por alto.
Conclusión
El campo de batalla de la ciberseguridad está definido por la velocidad. Los atacantes explotan constantemente nuevas fallas, a menudo en cuestión de horas, por lo que las alertas inmediatas ya no son opcionales. Son una línea de defensa esencial. A medida que las ciberamenazas se intensifican, plataformas como SecAlerts demuestran ser indispensables. Al convertir abrumadores flujos de información de vulnerabilidades en alertas oportunas, relevantes y procesables, usted tiene la ventaja en una carrera donde cada minuto cuenta. Ofrecemos a los lectores de Bleeping Computer un descuento por tiempo limitado del 50% durante 12 meses usando el código BLEEPING26.
Patrocinado y escrito por SecAlerts.
Los comentarios han sido deshabilitados para este artículo.