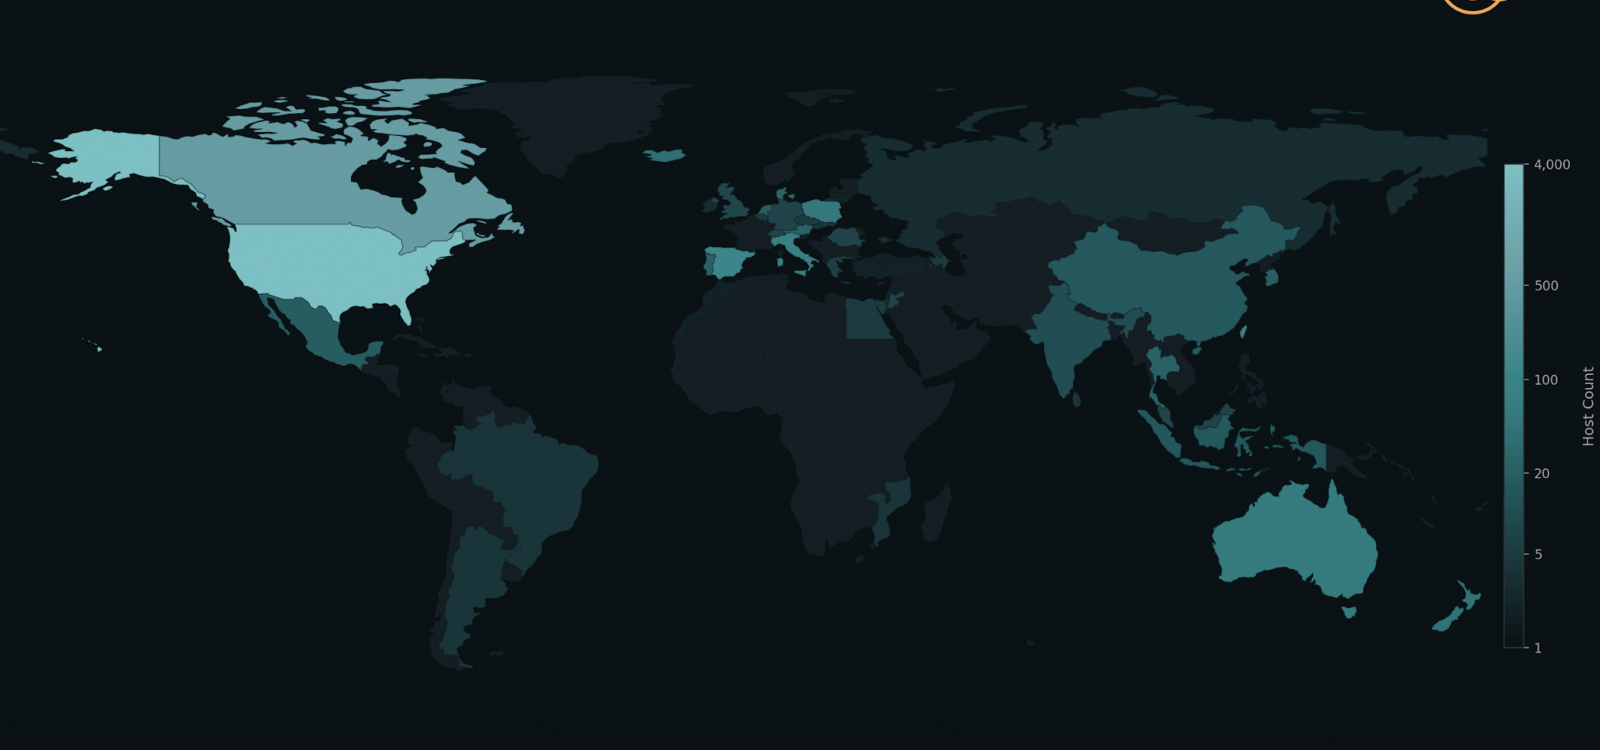
Una advertencia conjunta de varias agencias federales estadounidenses, emitida el martes, señala que grupos de piratas informáticos respaldados por Irán atacan desde marzo de 2026 dispositivos PLC de Rockwell Automation/Allen-Bradley, provocando interrupciones operativas y pérdidas económicas. La firma de ciberseguridad Censys informó al día siguiente que tres cuartas partes de los más de 5.200 sistemas de control industrial expuestos en línea a nivel mundial se encuentran en Estados Unidos.
Según la advertencia, 'el FBI identificó que esta actividad resultó en la extracción del archivo de proyecto del dispositivo y la manipulación de los datos en pantallas HMI y SCADA'. Censys detalló que 'Estados Unidos representa el 74,6% de la exposición global (3.891 hosts), con una proporción desproporcionada en ASN de operadores de telefonía móvil, lo que indica dispositivos desplegados en campo con módems celulares'.
Para defenderse de estos ataques en curso, se recomienda a los administradores de red proteger los PLC mediante cortafuegos o desconectarlos de Internet, escanear registros en busca de actividad maliciosa, supervisar el tráfico sospechoso en puertos OT (especialmente si se origina en proveedores de alojamiento en el extranjero), implementar autenticación multifactor (MFA) para acceder a las redes OT, mantener actualizados todos los dispositivos PLC y deshabilitar servicios y métodos de autenticación no utilizados.
Esta campaña sigue a ataques similares ocurridos hace casi tres años, cuando un grupo afiliado al Cuerpo de la Guardia Revolucionaria Islámica de Irán, conocido como CyberAv3ngers, atacó vulnerabilidades en sistemas OT de Unitronics en EE.UU. Entre noviembre de 2023 y enero de 2024, este grupo comprometió al menos 75 dispositivos PLC de Unitronics, la mitad de ellos en redes de infraestructuras críticas de agua y aguas residuales en todo Estados Unidos.
Más recientemente, el grupo hacktivista Handala (vinculado al Ministerio de Inteligencia y Seguridad de Irán) eliminó aproximadamente 80.000 dispositivos de la red del gigante médico estadounidense Stryker, incluidos teléfonos móviles de empleados y computadoras personales gestionadas por la empresa.