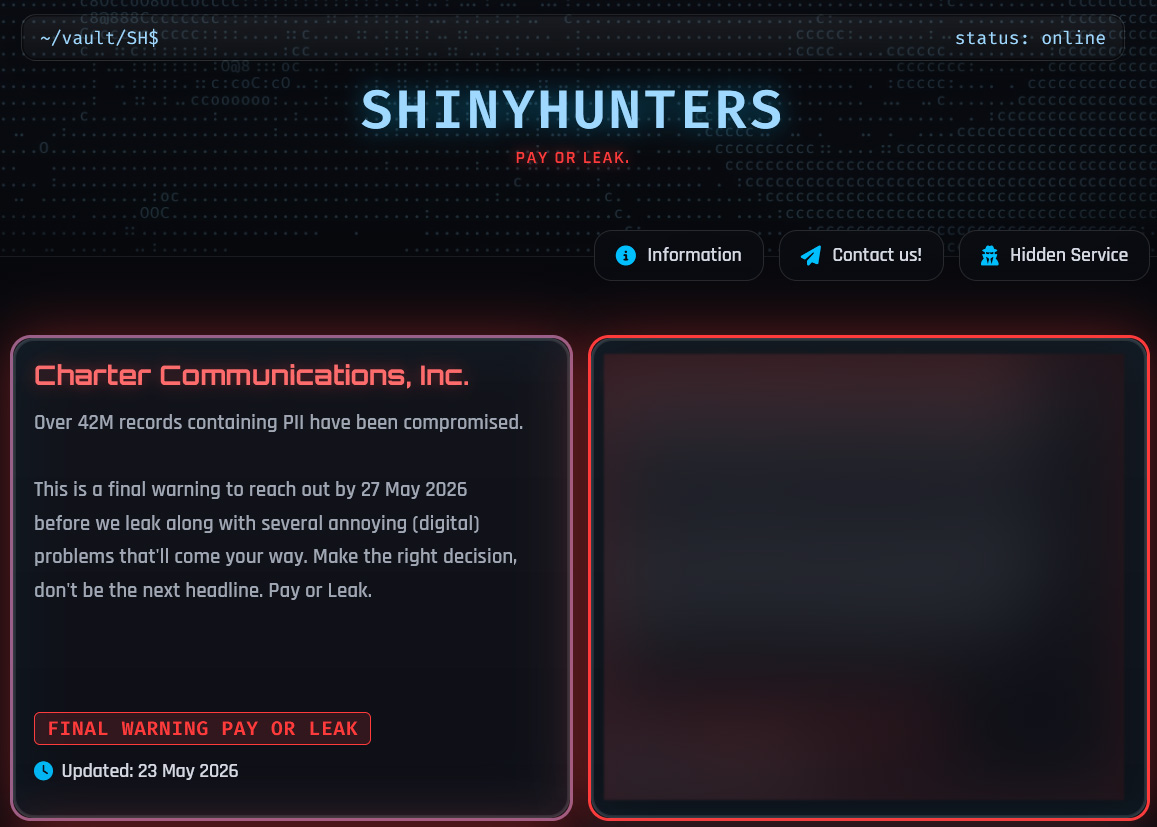
El gigante estadounidense de telecomunicaciones Charter Communications ha confirmado que sufrió una violación de datos después de que el grupo de extorsión ShinyHunters amenazara con filtrar la información sustraída a menos que se pague un rescate. Charter, uno de los mayores proveedores de banda ancha en Estados Unidos, atiende a decenas de millones de clientes residenciales y empresariales bajo la marca Spectrum.
En un comunicado difundido este fin de semana, la empresa indicó que está alertando a las autoridades sobre el incidente y que no se robó información personal sensible de los clientes. "Estamos al tanto de la situación, siguiendo nuestros protocolos de seguridad y en proceso de alertar a las autoridades correspondientes", dijo Charter a BleepingComputer. "No se exfiltró información personal sensible (IP) ni datos de información de red propiedad del cliente (CPNI) como resultado de la actividad reciente".
ShinyHunters extorsiona a Charter
Esta declaración se produce después de que Charter apareciera en el sitio de filtraciones de ShinyHunters, donde los atacantes afirmaron haber robado 40 millones de registros con información personal de clientes consumidores y empresariales. ShinyHunters aseguró a BleepingComputer que vulneraron a Charter el 1 de abril mediante un ataque de vishing (phishing por voz) que comprometió una cuenta de Microsoft Entra de un empleado.
Los atacantes utilizaron este acceso para exportar millones de registros de clientes desde la instancia de Salesforce de la compañía. Según el grupo, los datos robados incluyen nombres, direcciones de correo electrónico, direcciones físicas, números de teléfono, tipo de teléfono, información del plan y algunos datos CPNI. También afirman haber robado datos de tickets de soporte al cliente. BleepingComputer contactó nuevamente a Charter sobre las afirmaciones del atacante, pero la empresa remitió a su declaración inicial.
Desde el año pasado, el grupo de extorsión ha llevado a cabo campañas generalizadas de ingeniería social dirigidas a cuentas de Microsoft Entra, Okta y Google SSO de empleados y agentes de BPO. Una vez que obtienen acceso a una cuenta corporativa de SSO, roban datos de aplicaciones SaaS conectadas como Salesforce, Microsoft 365, Google Workspace, SAP, Slack, Adobe, Atlassian, Zendesk, Dropbox y muchas otras. Estos datos se utilizan para extorsionar a la empresa amenazando con filtrarlos si no se paga un rescate.
Salesforce ha sido un objetivo frecuente de la banda, que ha vulnerado numerosas empresas de integración para robar tokens OAuth que luego permiten acceder a instancias de Salesforce. Recientemente, ShinyHunters llevó a cabo múltiples ataques contra la empresa de tecnología educativa Instructure, causando interrupciones en Canvas y el robo de datos de decenas de millones de estudiantes. Instructure dijo que finalmente llegó a un "acuerdo" con la banda, lo que probablemente implicó el pago de un rescate para evitar la filtración de los datos robados.