China's Apple App Store infiltrated by crypto-stealing wallet apps
Bill Toulas - April 20, 2026 - 05:52 PM
Un conjunto de 26 aplicaciones maliciosas en la App Store de Apple se hacen pasar por carteras populares como Metamask, Coinbase, Trust Wallet y OneKey para robar frases de recuperación o semilla y vaciar los activos de criptomonedas de las víctimas.
El actor de amenazas utilizó múltiples métodos para imitar productos oficiales, incluidos typosquatting y marcas falsas, para engañar a usuarios en China y lograr que las descargaran.
Debido a que este tipo de aplicaciones están restringidas en el país, el atacante las publicó como juegos o calculadoras, probablemente con la esperanza de que los usuarios las percibieran como un truco para eludir las prohibiciones.
Investigadores de Kaspersky afirman que las 26 aplicaciones falsas forman parte de la misma campaña, a la que llamaron FakeWallet, y las asocian con la operación SparkKitty, que ha estado activa desde el año pasado.
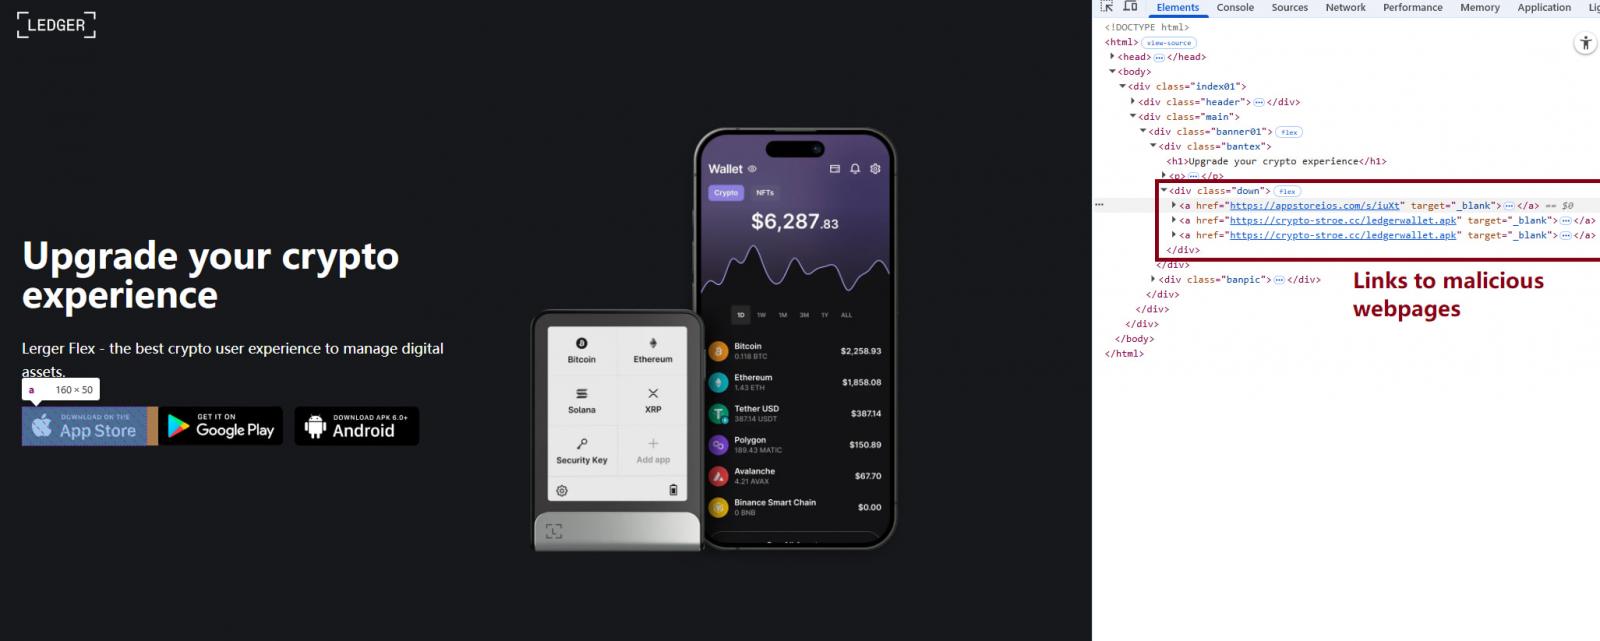
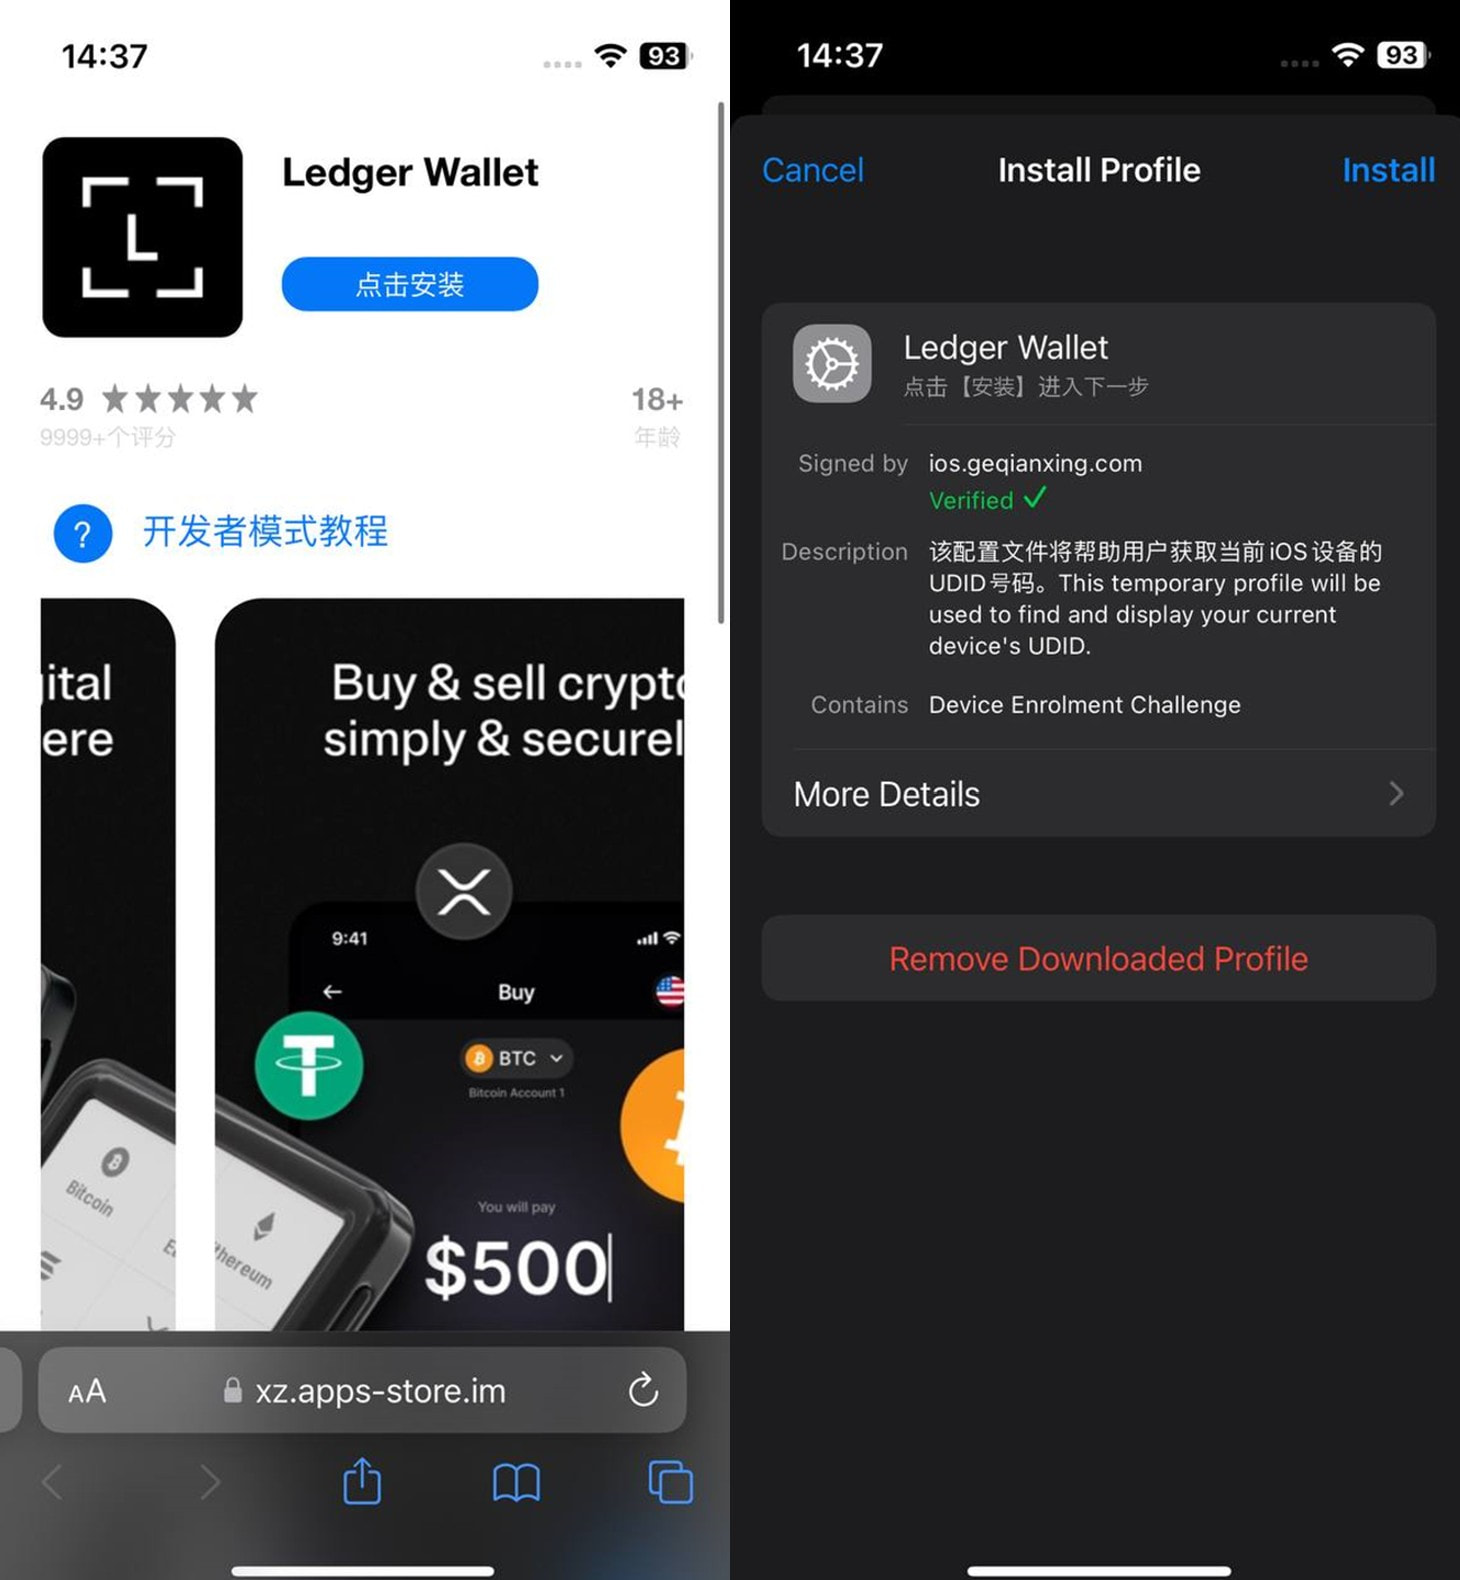
Una vez abiertas, las aplicaciones redirigen a los usuarios a páginas de phishing diseñadas para parecer portales legítimos de servicios criptográficos. Estos sitios convencen a las víctimas de descargar aplicaciones de cartera troyanizadas utilizando perfiles de aprovisionamiento de iOS, una función empresarial legítima que se abusa para instalar malware en sus dispositivos. La misma técnica se observó en SparkKitty.
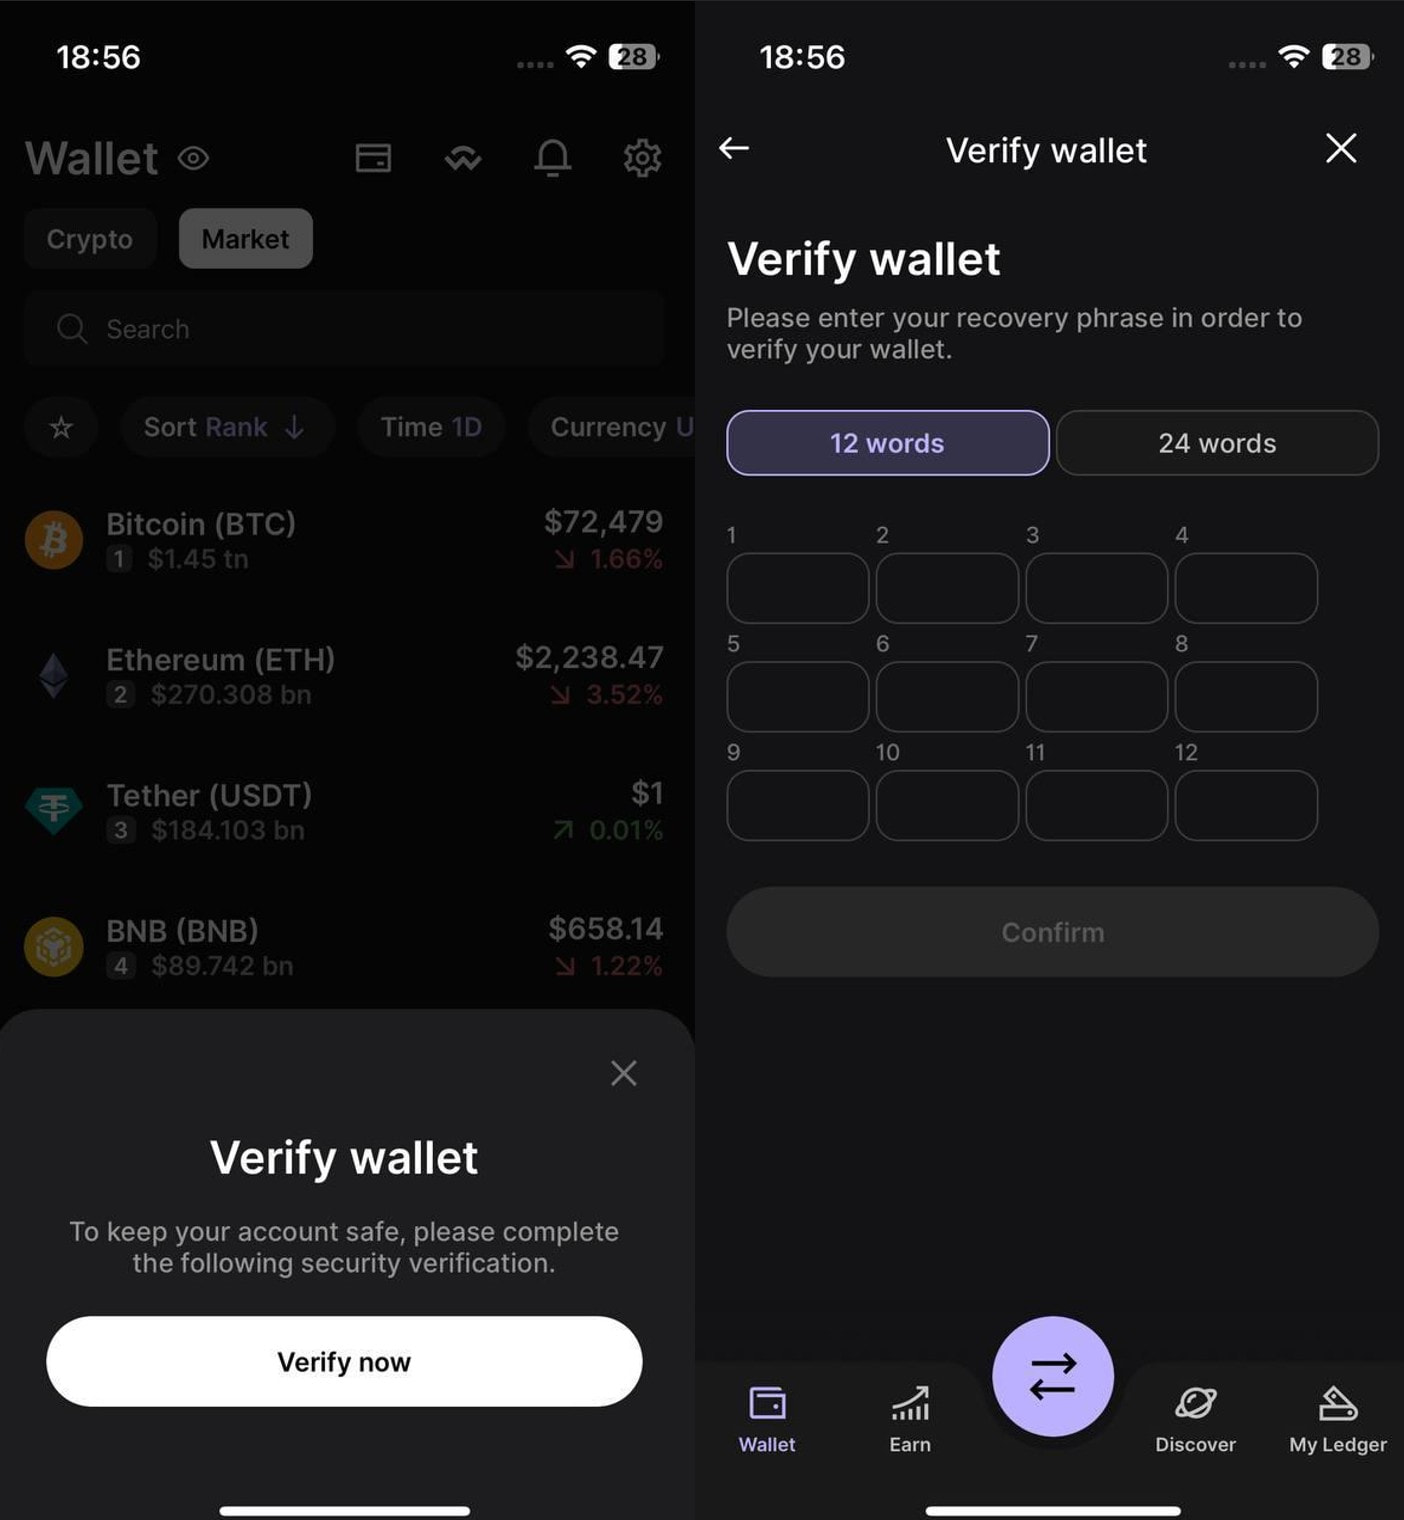
Las aplicaciones troyanizadas contienen código adicional que intercepta las frases mnemotécnicas durante la configuración de la cartera o las pantallas de recuperación, las cifra con RSA y Base64, y las envía al atacante. Para carteras frías como Ledger, los atacantes dependen de avisos de phishing dentro de la aplicación que engañan a los usuarios para que ingresen manualmente sus frases semilla a través de pantallas falsas de verificación de seguridad.
Estas frases, que solo posee el legítimo dueño de la cartera, están destinadas a la portabilidad/recuperación de la cartera en nuevos dispositivos y no requieren más confirmación ni contraseñas. Por lo tanto, los actores de amenazas pueden usarlas para restaurar la cartera de la víctima en sus propios dispositivos y vaciarla sin posibilidad de recuperar los fondos.
Kaspersky señaló que la campaña se dirige principalmente a usuarios en China. Sin embargo, el malware en sí no tiene restricciones geográficas, por lo que podría afectar a usuarios globalmente si los operadores deciden expandir su alcance objetivo.
Se recomienda a los poseedores de criptomonedas verificar dos veces el editor de las aplicaciones que descargan, incluso en tiendas de aplicaciones oficiales, y usar solo los enlaces proporcionados en el sitio web oficial.
La semana pasada se descubrió que una aplicación fraudulenta de Ledger que llegó a la App Store de Apple robó criptomonedas por valor de 9.5 millones de dólares de 50 usuarios de macOS.
Apple tomó medidas tras la divulgación responsable de Kaspersky y eliminó 25 de las 26 aplicaciones antes de que la empresa de ciberseguridad publicara la investigación. La aplicación restante fue expulsada de la App Store más tarde y la cuenta del desarrollador fue cancelada.
Actualización [22 de abril]: Se agregó información sobre la eliminación de las aplicaciones maliciosas por parte de Apple, recibida después de la publicación.