Un ataque a la cadena de suministro dirigido a unidades de cabeza Android para automóviles está utilizando una aplicación legítima de actualización de dispositivos para propagar malware que recluta los dispositivos comprometidos en una botnet proxy o los utiliza para fraude publicitario. Los investigadores de Kaspersky analizaron el malware y atribuyeron la operación al grupo MoYu, un actor de amenazas asociado previamente con la botnet BadBox. Señalan que este es el primer caso documentado de una cadena de infección de malware diseñada específicamente para unidades de cabeza de automóviles.
La operación de MoYu ataca sistemas de DoFun, un proveedor chino de software y hardware automotriz propiedad de Shenzhen Driving Control Technology Co., Ltd. DoFun vende unidades de cabeza genéricas basadas en Android, que actúan como centro de mando para el sistema de infoentretenimiento, navegación y configuración del vehículo.
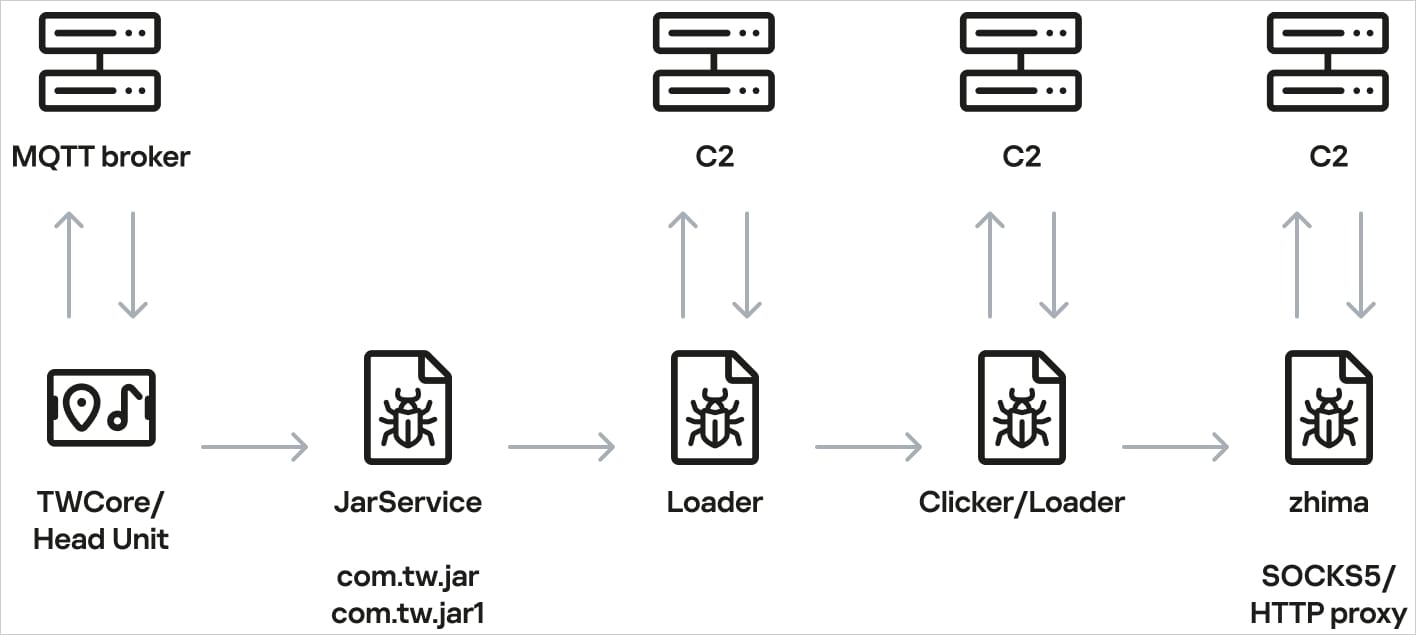
En junio, los investigadores de Kaspersky encontraron un APK malicioso que se descargaba desde una aplicación legítima de DoFun llamada TWCore, que recibe instrucciones a través de un servidor MQTT alojado en cardoor[.]cn. Esta aplicación desconocida, sin interfaz, es un malware llamado JarService. Al ejecutarse, descifra y ejecuta un cargador de segunda etapa que establece comunicación con un servidor de comando y control (C2) y descarga otro payload cifrado.
El payload final reporta periódicamente información del dispositivo, como modelo, resolución de pantalla, SSID de Wi-Fi y dirección MAC, y recupera comandos de los atacantes. El malware soporta nueve comandos: 'return' (recupera un valor de SharedPreferences), 'copy' (copia contenido al portapapeles), 'http' (envía solicitudes HTTP), 'web' (abre una URL en WebView y ejecuta JavaScript), 'loadlib' y 'loadlib3' (no completamente implementados), 'loadlib2' (descarga y ejecuta código arbitrario), 'deeplink' (abre un recurso en el navegador) y 'traceroute' (verifica conectividad mediante ping).
Kaspersky afirma que el malware no interfiere con la conducción ni con los sistemas críticos del vehículo, y parece diseñado para fraude publicitario y para convertir las unidades de cabeza conectadas a internet en nodos proxy residenciales con fines de monetización. Los investigadores descubrieron que el operador cargaba principalmente un módulo proxy reverso llamado 'zhima', que convierte la unidad en un nodo de botnet proxy, y también realizaba solicitudes web para fraude de clics.
Kaspersky notificó a DoFun sobre sus hallazgos, y la empresa china respondió que resolvió el problema. BleepingComputer contactó a ambas compañías con preguntas sobre el vector de compromiso inicial, y actualizará el artículo cuando reciba información.