La Agencia de Ciberseguridad e Infraestructura de EE.UU. (CISA) ha emitido una advertencia urgente sobre un aumento significativo de ataques dirigidos a controladores lógicos programables (PLC) expuestos a internet en el sector de sistemas de agua y aguas residuales. La alerta llega después de que hackers interrumpieran operaciones en más de 30 sistemas comunitarios de agua en Minnesota entre el domingo y el lunes pasados.
Según el boletín de CISA, los atacantes han estado apuntando a PLC expuestos, cambiando contraseñas para bloquear a los operadores, modificando direcciones IP para desconectar dispositivos de internet y llevando a cabo otras acciones que han causado interrupciones en los servicios. La agencia insta a los propietarios, operadores e integradores de infraestructura crítica a eliminar los PLC y otros equipos de tecnología operativa (OT) expuestos a internet lo antes posible.
El boletín señala que las organizaciones de todos los tamaños que gestionan sistemas de agua y aguas residuales están siendo atacadas, incluyendo algunas con programas de ciberseguridad maduros. Los activos expuestos a internet pueden sufrir ataques de desfiguración, cambios de configuración, interrupciones operativas e incluso daños físicos. CISA recomienda eliminar estos activos del acceso directo a internet o, si no es posible, usar una VPN o dispositivos de puerta de enlace para un acceso seguro. Además, se recomienda cambiar las contraseñas predeterminadas y limitar el acceso a una lista blanca de direcciones IP.
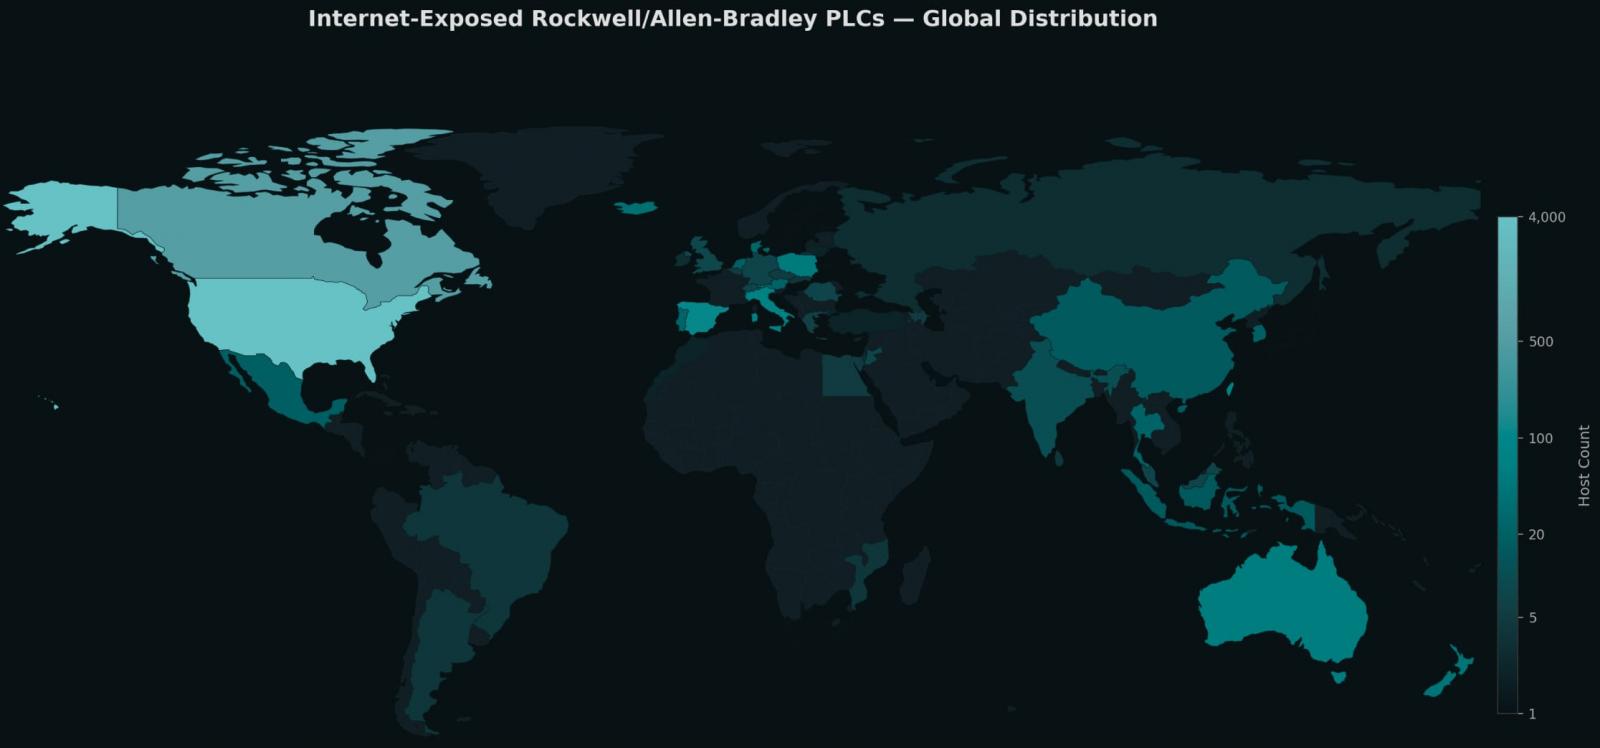
Para los propietarios de PLC Rockwell Automation MicroLogix 1400, CISA señala que deben consultar la guía del fabricante para recuperar el acceso si las contraseñas han sido cambiadas. La empresa de búsqueda de ciberseguridad Censys ha publicado un análisis que cuantifica la exposición en internet, estimando que hay más de 4,100 hosts Rockwell Automation/Allen-Bradley, más de 4,100 de Siemens y más de 2,000 de Schneider Electric accesibles. Censys también destaca que muchos de los MicroLogix 1400 ejecutan versiones de firmware en fin de venta (EoS).
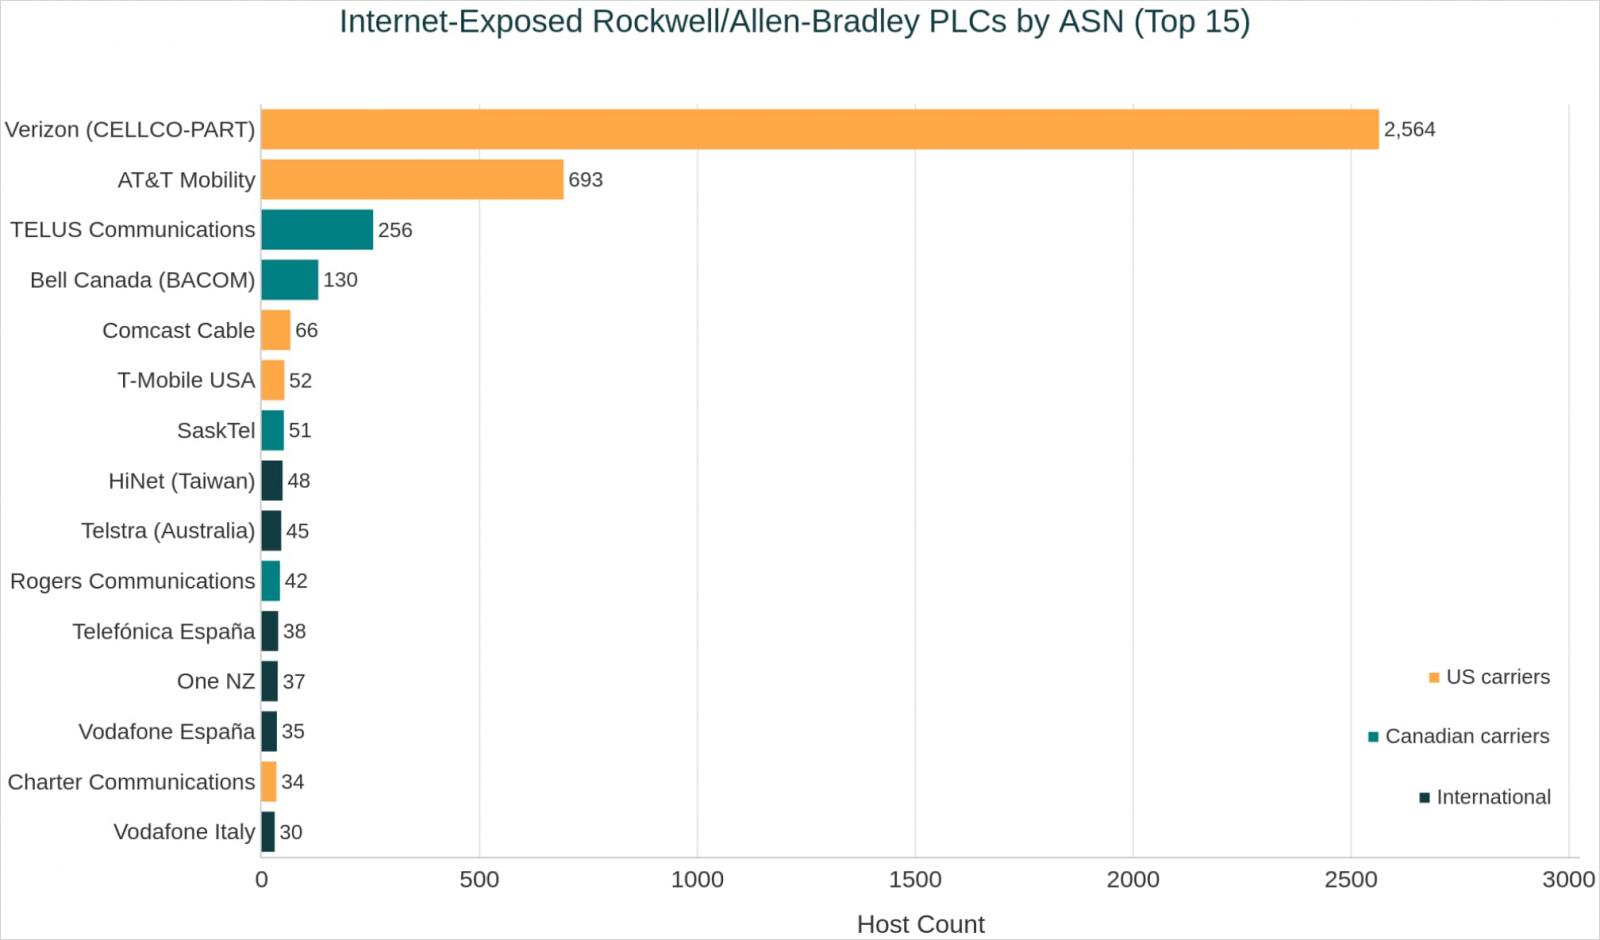
Otro punto destacado por Censys es el problema de los módems celulares no documentados, que representan un punto ciego común. Casi la mitad de los dispositivos Rockwell expuestos son accesibles a través de redes de Verizon Business, AT&T, T-Mobile, Comcast, Charter y Starlink. La compañía también proporciona un conjunto ampliado de indicadores de compromiso (IoCs) y guía para la búsqueda de amenazas.
A principios de esta semana, la agencia de servicios de TI de Minnesota (MNIT) activó el plan de respuesta a incidentes de ciberseguridad del estado después de identificar un ataque coordinado contra tecnología operativa en más de 30 sistemas de agua comunitarios. Varios municipios reportaron interrupciones, y algunos sistemas se vieron obligados a operar manualmente. MNIT ha compartido inteligencia de amenazas y mejores prácticas para ayudar a restaurar las operaciones normales.