CISA advierte sobre el robo masivo de credenciales de Fortinet
La Agencia de Seguridad de Infraestructura y Ciberseguridad de Estados Unidos (CISA) instó a los usuarios de Fortinet a proteger sus equipos luego de que cerca de 74.000 credenciales de firewalls y VPN quedaran expuestas en una filtración bautizada como 'FortiBleed'. La alerta surge tras detectarse que actores maliciosos emplearon credenciales comprometidas para atacar dispositivos Fortinet accesibles desde internet, afectando a organizaciones gubernamentales y del sector privado a nivel global.
CISA está al tanto de reportes globales que indican que actores cibernéticos maliciosos han atacado dispositivos Fortinet accesibles desde internet usando credenciales comprometidas. Esta actividad, conocida como FortiBleed, implica la exposición de credenciales filtradas asociadas a aproximadamente 74.000 dispositivos Fortinet, incluidos firewalls y pasarelas VPN.
La agencia recomendó a los dueños de equipos FortiGate que finalicen todas las sesiones SSL VPN y administrativas, restablezcan todas las contraseñas de VPN y administración, activen la autenticación multifactor resistente a phishing, y revisen los registros en busca de señales de acceso no autorizado o movimiento lateral. Además, sugirió almacenar credenciales de administrador usando el algoritmo de derivación de claves PBKDF2 y restringir las interfaces de gestión de firewalls del acceso público en internet, eliminando cuentas no autorizadas para reducir la superficie de ataque.
Credenciales de más de 73.000 firewalls expuestas
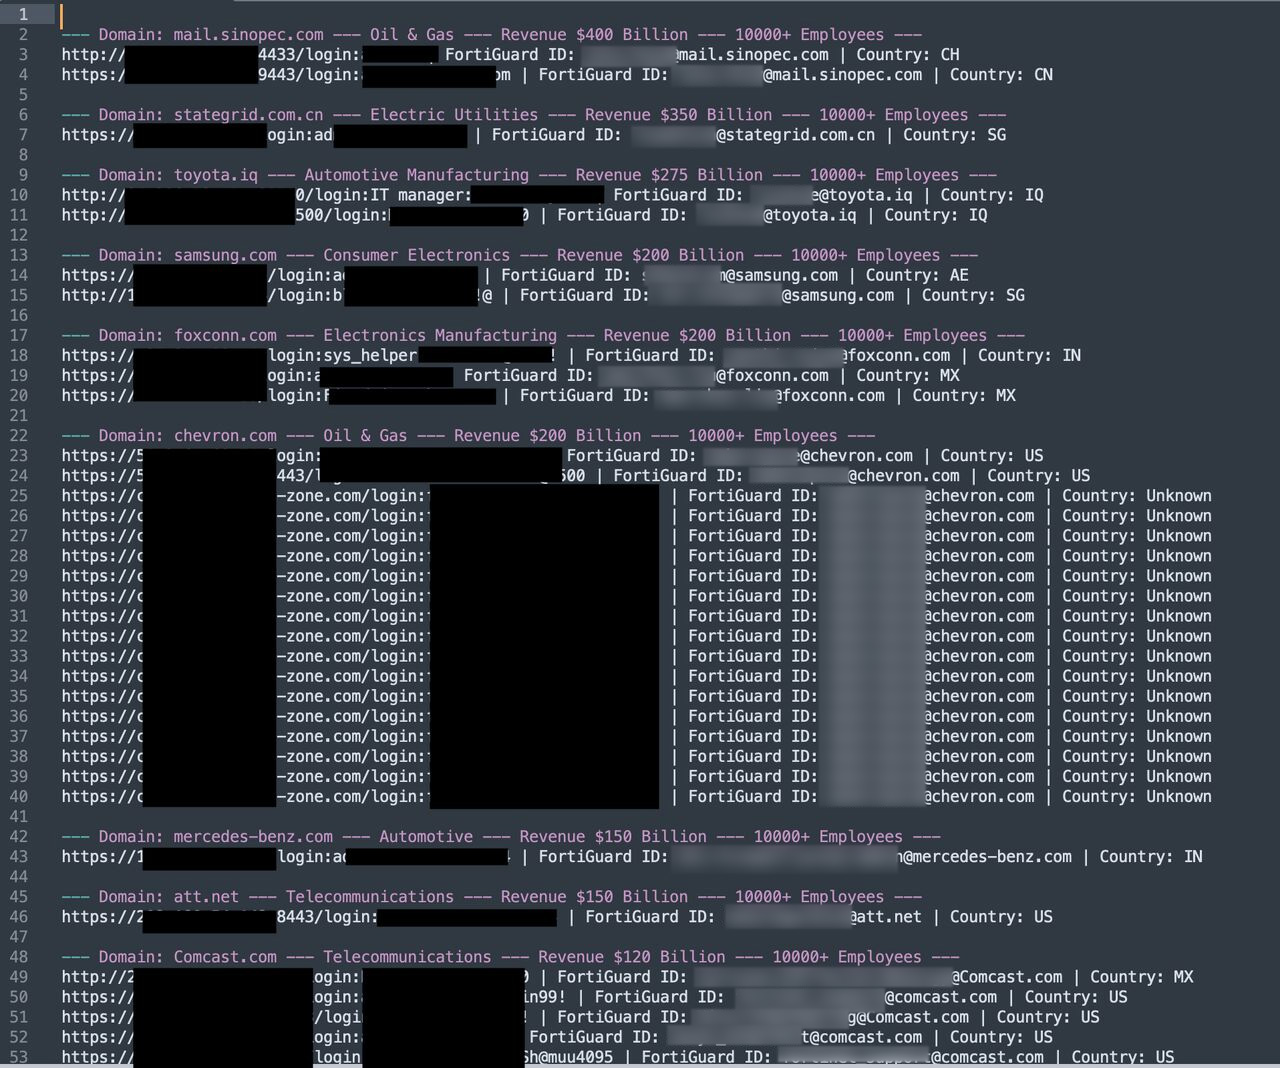
La filtración FortiBleed fue descubierta por el investigador de seguridad Volodymyr 'Bob' Diachenko, quien halló un servidor con credenciales de VPN de Fortinet aparentemente válidas, incluyendo nombres de usuario, direcciones de correo electrónico y contraseñas en texto plano de 73.932 URLs de firewalls a nivel mundial. Los datos expuestos también incluían el sector industrial, ingresos y número de empleados de cada organización, lo que sugiere que fueron recopilados para planificar futuros ataques.
La empresa de inteligencia de amenazas Hudson Rock, que también analizó el conjunto de datos, lo describió como una de las mayores colecciones conocidas de credenciales de Fortinet comprometidas, abarcando 21.632 dominios únicos y 194 países. Entre las organizaciones afectadas se encuentran Samsung, Mercedes-Benz, Foxconn, Chevron, Comcast, AT&T y Toyota, junto con numerosas agencias gubernamentales y operadores de infraestructura crítica de telecomunicaciones, salud, servicios financieros y manufactura. Los países con más dispositivos afectados fueron India, Estados Unidos, Taiwán, México, Turquía, Tailandia, Colombia, Malasia, Chile y Emiratos Árabes Unidos.
Filtración vinculada a un grupo de amenazas de habla rusa
Diachenko señaló que la operación fue llevada a cabo por un grupo de amenazas de habla rusa que presuntamente realizó aproximadamente 1.160 millones de intentos de credenciales contra más de 320.000 objetivos FortiGate para interceptar hashes de autenticación SSL VPN. Se desconoce el origen de los datos de configuración. El experto en ciberseguridad Kevin Beaumont confirmó de forma independiente la autenticidad de algunas credenciales y señaló que la mayoría de los dispositivos afectados siguen en línea. 'Los datos son legítimos. Son unos 75.000 dispositivos. Casi todos siguen en línea, y son dispositivos Fortinet. Parecen datos recientes', afirmó Beaumont, añadiendo que la filtración parece provenir de archivos de configuración de Fortinet. Sin embargo, se desconoce si los datos fueron robados mediante la explotación de vulnerabilidades previamente divulgadas de Fortinet, una falla de seguridad recién descubierta u otro método.
Hudson Rock creó una herramienta gratuita de consulta FortiBleed para que las organizaciones verifiquen si están afectadas. El lunes, la empresa de inteligencia de amenazas Defused informó que varias vulnerabilidades críticas en la plataforma FortiSandbox de Fortinet ya están siendo explotadas en ataques. En total, CISA rastrea 26 fallos de seguridad de Fortinet que han sido explotados en los últimos años, 13 de los cuales se usaron en ataques de ransomware.