La Agencia de Seguridad de Infraestructura y Ciberseguridad de EE.UU. (CISA) ha emitido una orden para que las agencias gubernamentales federales corrijan en un plazo de tres días una vulnerabilidad de severidad crítica en Ivanti Endpoint Manager Mobile (EPMM) que ya ha sido explotada en ataques desde enero de 2026.
La falla, registrada como CVE-2026-1340, es un defecto de inyección de código que permite a atacantes no autenticados obtener ejecución remota de código en dispositivos EPMM expuestos a internet y sin parchear. Ivanti también reportó una segunda vulnerabilidad, CVE-2026-1281, que fue utilizada en ataques de día cero cuando la empresa lanzó actualizaciones de seguridad el 29 de enero.
"Una explotación exitosa podría llevar a ejecución remota de código no autenticada. Somos conscientes de un número muy limitado de clientes cuyo sistema fue explotado en el momento de la divulgación", declaró Ivanti en ese entonces.
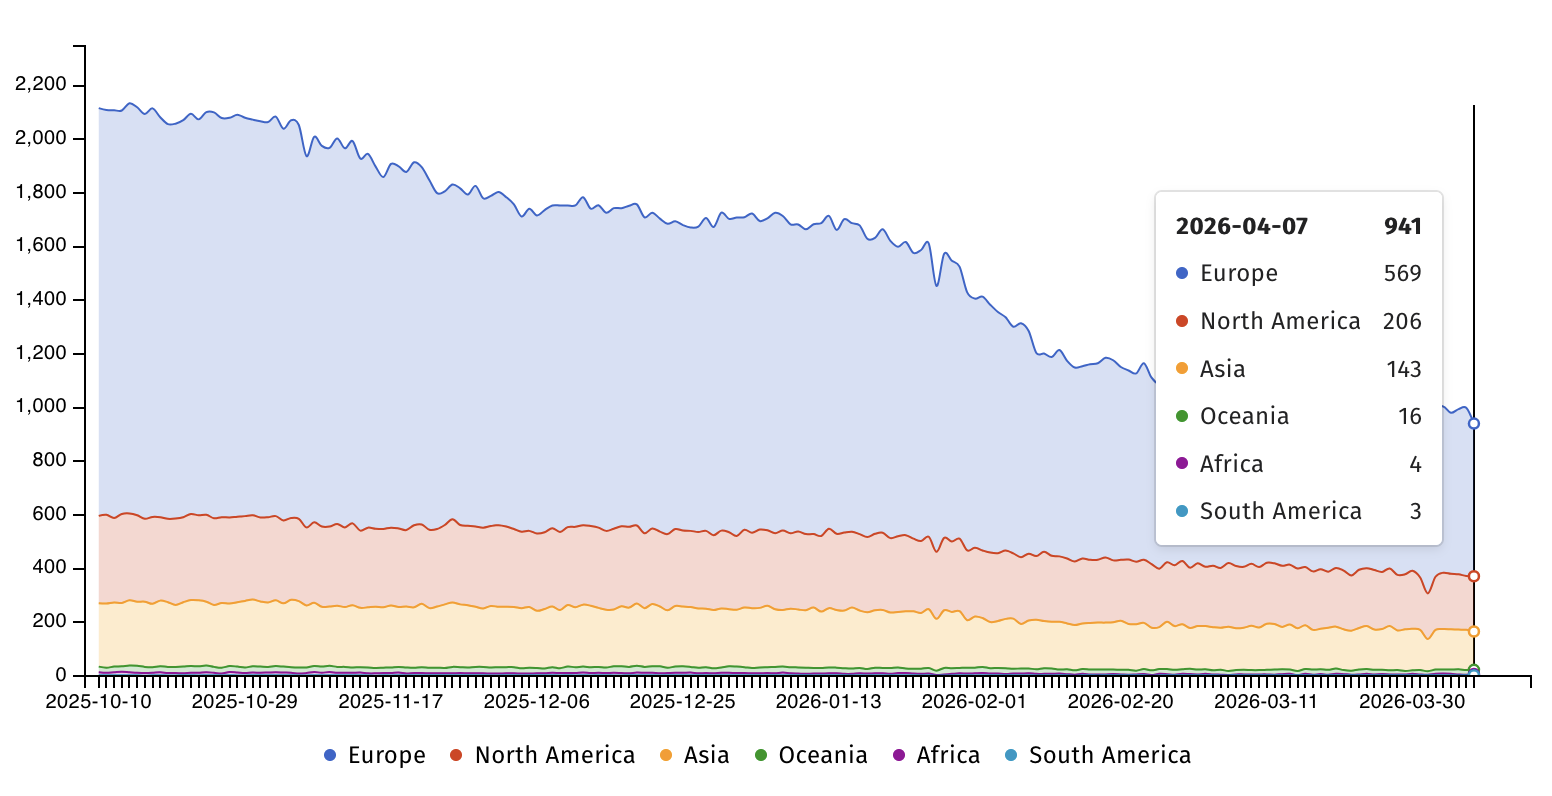
El grupo de vigilancia de seguridad Shadowserver está rastreando actualmente casi 950 direcciones IP con huellas de Ivanti EPMM aún expuestas en línea, la mayoría en Europa (569) y América del Norte (206). Sin embargo, no hay información sobre cuántas de ellas ya han sido parcheadas.
El lunes, CISA agregó la vulnerabilidad a su Catálogo de Vulnerabilidades Explotadas Conocidas (KEV) y ordenó a las agencias de la Rama Ejecutiva Civil Federal (FCEB) parchear sus sistemas EPMM antes del sábado 11 de abril, según lo exige la Directiva Operativa Vinculante (BOD) 22-01.
"Este tipo de vulnerabilidad es un vector de ataque frecuente para actores cibernéticos maliciosos y representa riesgos significativos para la empresa federal", advirtió CISA. "Aplique las mitigaciones según las instrucciones del proveedor, siga la guía de BOD 22-01 para servicios en la nube, o interrumpa el uso del producto si no hay mitigaciones disponibles".
CISA recomendó a todos los defensores, incluidos los del sector privado, priorizar la aplicación de parches para CVE-2026-1340 para proteger sus dispositivos lo antes posible, aunque BOD 22-01 solo se aplica a agencias federales de EE.UU.
Múltiples otras vulnerabilidades de Ivanti han sido explotadas en los últimos años mediante ataques de día cero para violar una amplia gama de objetivos, incluidas agencias gubernamentales en todo el mundo. En total, CISA ha etiquetado 33 vulnerabilidades de Ivanti como explotadas en ataques, 12 de las cuales han sido utilizadas por operaciones de ransomware.