CISA ordena a agencias federales parchear fallos de iOS explotados por el kit DarkSword
CISA ha ordenado a las agencias gubernamentales de EE.UU. que apliquen parches a tres vulnerabilidades de iOS, las cuales han sido explotadas en ataques de robo de criptomonedas y ciberespionaje mediante el kit de explotación DarkSword. La orden, emitida el viernes, afecta a las fallas CVE-2025-31277, CVE-2025-43510 y CVE-2025-43520, que fueron añadidas al catálogo de vulnerabilidades explotadas activamente. Las agencias federales tienen hasta el 3 de abril para asegurar sus dispositivos, según la Directiva Operativa Vinculante (BOD) 22-01.
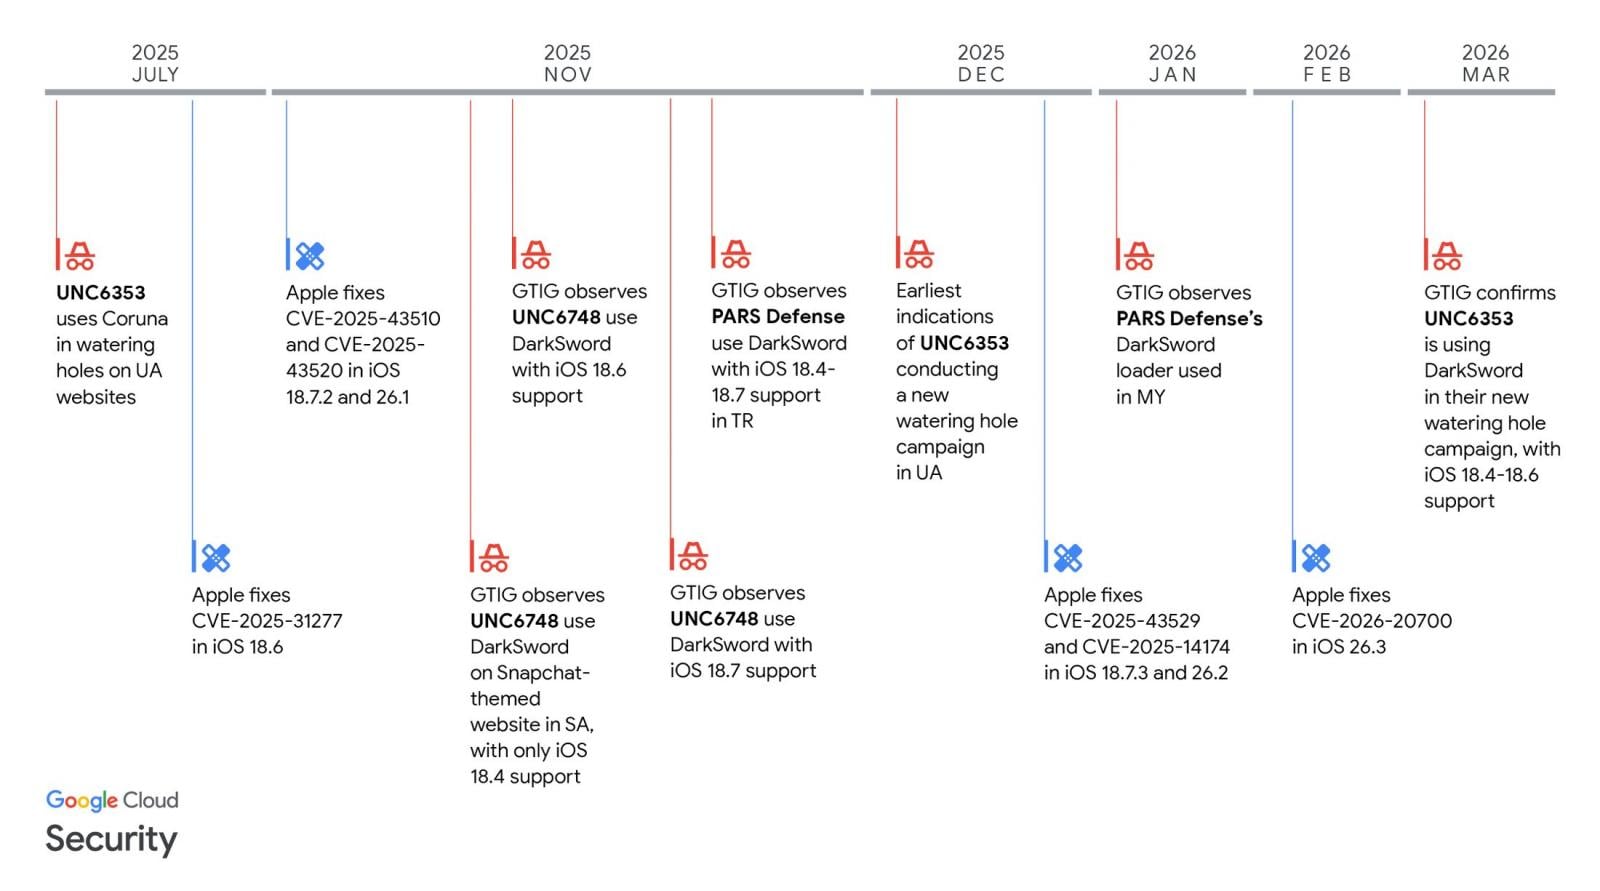
El kit DarkSword, revelado la semana pasada por el Grupo de Inteligencia de Amenazas de Google (GTIG) e iVerify, explota una cadena de seis vulnerabilidades (CVE-2025-31277, CVE-2025-43529, CVE-2026-20700, CVE-2025-14174, CVE-2025-43510 y CVE-2025-43520). Estas fallas permiten a los atacantes escapar de sandboxes, escalar privilegios y ejecutar código de forma remota en iPhones sin parchear. Apple ya ha corregido todas las vulnerabilidades en las versiones más recientes de iOS, por lo que solo afectan a dispositivos con iOS 18.4 a 18.7.
Los investigadores han vinculado DarkSword a múltiples grupos de amenazas, incluido UNC6748, cliente del vendedor turco de vigilancia comercial PARS Defense, y un presunto grupo de espionaje ruso conocido como UNC6353. En los ataques, GTIG observó tres familias de malware de robo de información: GhostBlade (un infostealer JavaScript agresivo), GhostKnife (una puerta trasera que exfiltra grandes volúmenes de datos) y GhostSaber (JavaScript que ejecuta código y roba información). UNC6353 desplegó tanto DarkSword como el kit de explotación Coruna en ataques de watering-hole dirigidos a usuarios de iPhone que visitaban sitios web ucranianos comprometidos, relacionados con comercio electrónico, equipos industriales y servicios locales.
DarkSword elimina archivos temporales y se cierra después de robar datos, lo que sugiere que fue diseñado para operaciones de vigilancia a corto plazo con el fin de evadir la detección. La empresa de seguridad móvil Lookout, que descubrió DarkSword al investigar la infraestructura utilizada en los ataques de Coruna, cree que se emplea en campañas de ciberespionaje alineadas con los intereses de inteligencia rusos, así como por un actor de amenazas ruso con objetivos financieros.
CISA instó a todos los defensores, incluidos los del sector privado, a priorizar la protección de sus dispositivos contra estas fallas lo antes posible. La agencia advirtió: "Estos tipos de vulnerabilidades son vectores de ataque frecuentes para actores cibernéticos maliciosos y representan riesgos significativos para la empresa federal". Aunque la BOD 22-01 solo aplica a agencias federales, CISA recomendó aplicar las mitigaciones según las instrucciones del proveedor o dejar de usar el producto si no hay mitigaciones disponibles.