La Agencia de Seguridad de Ciberseguridad e Infraestructura de EE.UU. (CISA) ha emitido una orden urgente para que las agencias gubernamentales parcheen sus dispositivos Citrix NetScaler contra una vulnerabilidad explotada activamente, con fecha límite el jueves. La falla, identificada como CVE-2026-3055, fue reportada por múltiples firmas de ciberseguridad como un riesgo elevado de explotación después de que Citrix lanzara actualizaciones de seguridad el 23 de marzo.
La vulnerabilidad se origina por una validación de entrada insuficiente, permitiendo a atacantes remotos no autenticados robar información sensible de los dispositivos Citrix ADC o Citrix Gateway configurados como proveedores de identidad SAML. La firma de ciberseguridad Watchtowr detectó que la vulnerabilidad ya se estaba utilizando activamente días después del lanzamiento del parche, advirtiendo que los atacantes pueden robar identificadores de sesión de autenticación de administradores, lo que podría permitir la toma completa de los dispositivos NetScaler sin parchear.
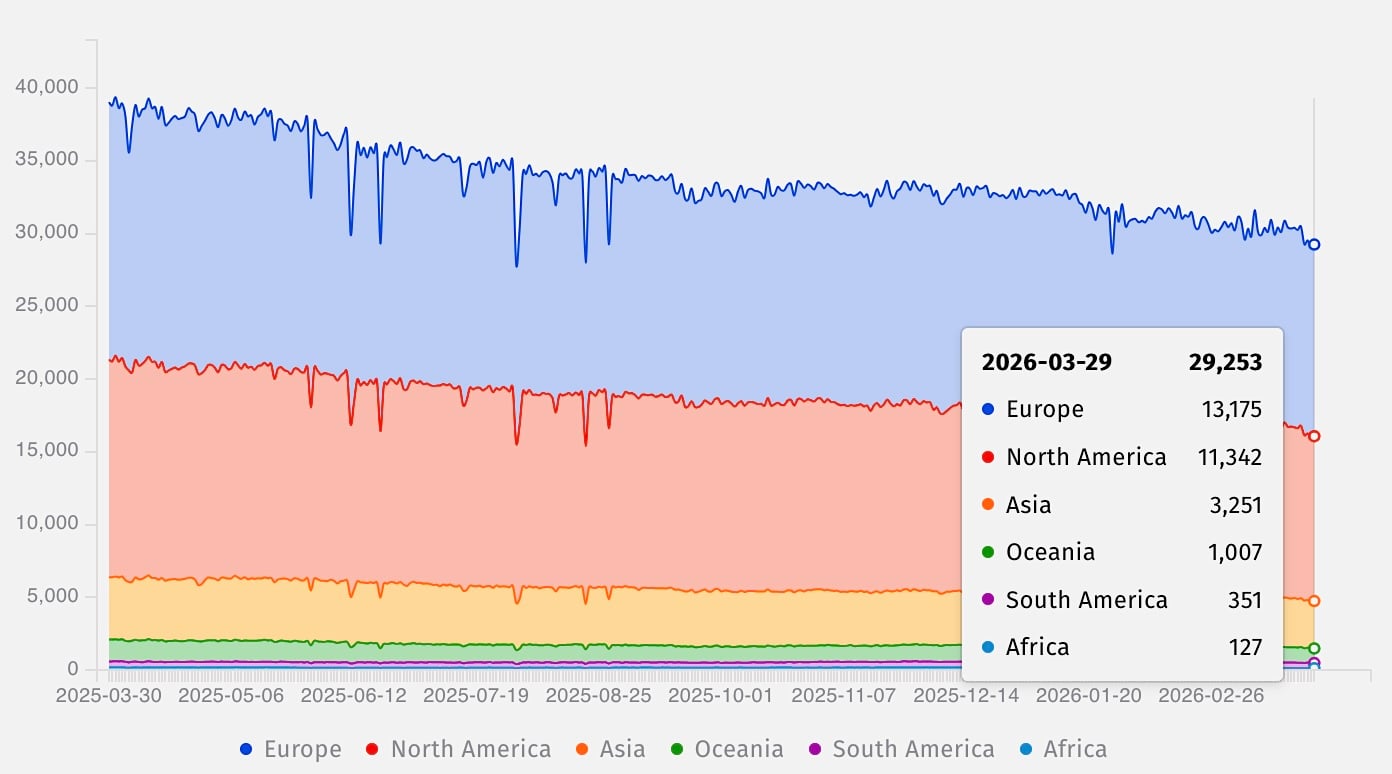
Shadowserver actualmente rastrea casi 30,000 dispositivos NetScaler ADC y más de 2,300 instancias Gateway expuestas en línea. Sin embargo, no hay detalles sobre cuántas usan configuraciones vulnerables o ya han sido parcheadas. Citrix ya ha instado a los clientes a parchear y ha proporcionado orientación detallada, pero aún no ha confirmado que los ataques contra CVE-2026-3055 estén en curso.
El lunes, CISA agregó la vulnerabilidad CVE-2026-3055 a su Catálogo de Vulnerabilidades Explotadas Conocidas (KEV) y ordenó a las agencias de la Rama Ejecutiva Civil Federal (FCEB) asegurar los dispositivos Citrix vulnerables antes del jueves 2 de abril, según lo exige la Directiva Operativa Vinculante (BOD) 22-01. "Este tipo de vulnerabilidad es un vector de ataque frecuente para actores cibernéticos maliciosos y representa riesgos significativos para la empresa federal", advirtió la agencia de ciberseguridad. "Aplique las mitigaciones según las instrucciones del proveedor, siga la guía BOD 22-01 aplicable para servicios en la nube, o deje de usar el producto si no hay mitigaciones disponibles".
Aunque BOD 22-01 solo se aplica a agencias federales de EE.UU., CISA instó a todos los defensores, incluidos los del sector privado, a priorizar el parcheo de CVE-2026-3055 y asegurar los dispositivos de sus organizaciones lo antes posible. En agosto de 2025, CISA también señaló a CitrixBleed2 como explotado activamente, dando a las agencias federales un solo día para asegurar sus sistemas. La falla crítica Citrix Bleed en NetScaler también fue explotada como día cero por múltiples grupos de hackers para violar empresas tecnológicas de alto perfil (como Boeing) y organizaciones gubernamentales, antes de ser parcheada en octubre de 2023.
En total, la agencia de ciberseguridad estadounidense ha etiquetado 23 vulnerabilidades de Citrix como explotadas activamente, seis de las cuales se utilizaron en ataques de ransomware.