La Agencia de Seguridad de Infraestructura y Ciberseguridad de Estados Unidos (CISA) ordenó a las agencias gubernamentales parchear en un plazo de tres días una vulnerabilidad de Ivanti Sentry que está siendo explotada activamente, según lo exige la Directiva Operativa Vinculante (BOD) 26-04 recién emitida.
Identificada como CVE-2026-10520, esta vulnerabilidad de severidad máxima se encuentra en el dispositivo de puerta de enlace de seguridad de Ivanti (anteriormente conocido como MobileIron Sentry) y se origina por una debilidad de inyección de comandos del sistema operativo.
El miércoles, un día después de que Ivanti lanzara parches para CVE-2026-10520 y afirmara que no había evidencia de explotación en la naturaleza, el organismo de vigilancia de seguridad de Internet Shadowserver informó que los atacantes ya habían instalado puertas traseras en muchas de las puertas de enlace Sentry expuestas en línea.
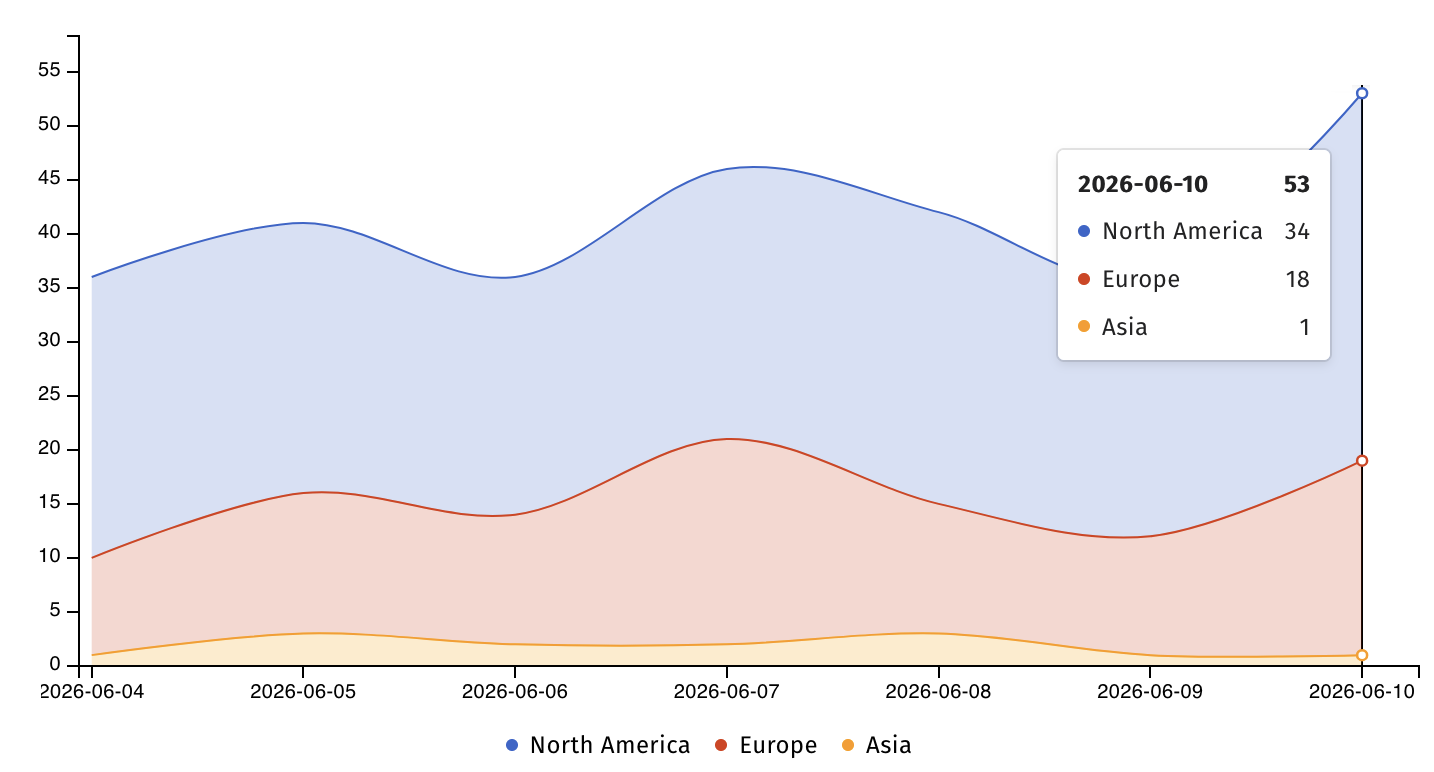
Si bien Shadowserver ahora rastrea poco más de 50 portales de administración de Sentry expuestos en línea, afirma que la cantidad de instancias de Ivanti Sentry expuestas a Internet que puede detectar probablemente esté limitada por organizaciones que bloquean su escáner de seguridad, y advierte que los sistemas que aún no se han parcheado probablemente están comprometidos.
"Estamos observando una gran cantidad de intentos de explotación de Ivanti Sentry CVE-2026-10520 basados en el PoC público de hoy", dijo Shadowserver. "Si bien nuestra detección es baja debido a que múltiples instancias de Ivanti Sentry no son accesibles en nuestros escaneos (lista negra?), si no ha parcheado ahora, lo más probable es que esté comprometido".
El jueves, CISA también confirmó que la vulnerabilidad CVE-2026-10520 ahora se explota activamente en ataques y la agregó a su Catálogo de Vulnerabilidades Explotadas Conocidas (KEV), ordenando a las agencias de la Rama Ejecutiva Civil Federal (FCEB) que aseguren sus instancias de Ivanti Sentry dentro de tres días, según lo exige la Directiva Operativa Vinculante (BOD) 26-04.
"Este tipo de vulnerabilidad es un vector de ataque frecuente para los actores cibernéticos maliciosos y plantea riesgos significativos para la empresa federal", advirtió la agencia de ciberseguridad. "Siga la guía aplicable de BOD 26-04 para servicios en la nube o suspenda el uso del producto si no hay mitigaciones disponibles. Las partes interesadas son responsables de evaluar la exposición a Internet de cada activo y garantizar el cumplimiento de las pautas de parcheo de BOD 26-04".
BOD 26-04 se emitió el miércoles (reemplazando y revocando las antiguas BOD 19-02 y BOD 22-01), y exige que las agencias federales de EE.UU. prioricen el parcheo si el activo está expuesto públicamente en línea, si la falla de seguridad se agregó al catálogo KEV de CISA, si la explotación puede automatizarse para ataques a gran escala, y si la explotación exitosa otorga a los atacantes control parcial o total de un sistema objetivo.
Si bien CVE-2026-10520 es la primera vulnerabilidad a la que se aplica BOD 26-04, en las últimas semanas CISA ordenó a las agencias federales parchear otras fallas de seguridad en un plazo de tres días, incluido un día cero de Check Point VPN, una vulnerabilidad de alta gravedad de Oracle WebLogic Server explotada en la naturaleza y una falla de un complemento de cPanel explotada activamente.
En los últimos años, CISA ha señalado 35 vulnerabilidades en una amplia gama de productos de Ivanti que han sido abusadas en ataques, y 12 de ellas fueron atacadas por bandas de ransomware.