La Agencia de Seguridad de Infraestructura y Ciberseguridad de EE. UU. (CISA) ha ordenado a las agencias gubernamentales parchear sus dispositivos Citrix NetScaler contra una vulnerabilidad explotada activamente antes del sábado.
La falla, registrada como CVE-2026-8452, es un desbordamiento de memoria de alta gravedad que afecta a los dispositivos NetScaler ADC y NetScaler Gateway configurados con servidores virtuales Gateway VPN o AAA (Autenticación, Autorización y Auditoría).
Aunque Citrix declaró en junio que los atacantes solo podían explotar la falla para ataques de denegación de servicio (DoS), la firma de ciberseguridad watchTowr demostró en agosto que una explotación exitosa también permite a los atacantes obtener ejecución remota de código como root en instancias NetScaler sin parchear.
"Esta es una vulnerabilidad de desbordamiento de memoria que puede provocar un comportamiento impredecible o una denegación de servicio y afecta al servidor virtual NetScaler Gateway o AAA", dijo Citrix en ese momento. "Tampoco hemos observado explotación sin mitigar de esta vulnerabilidad".
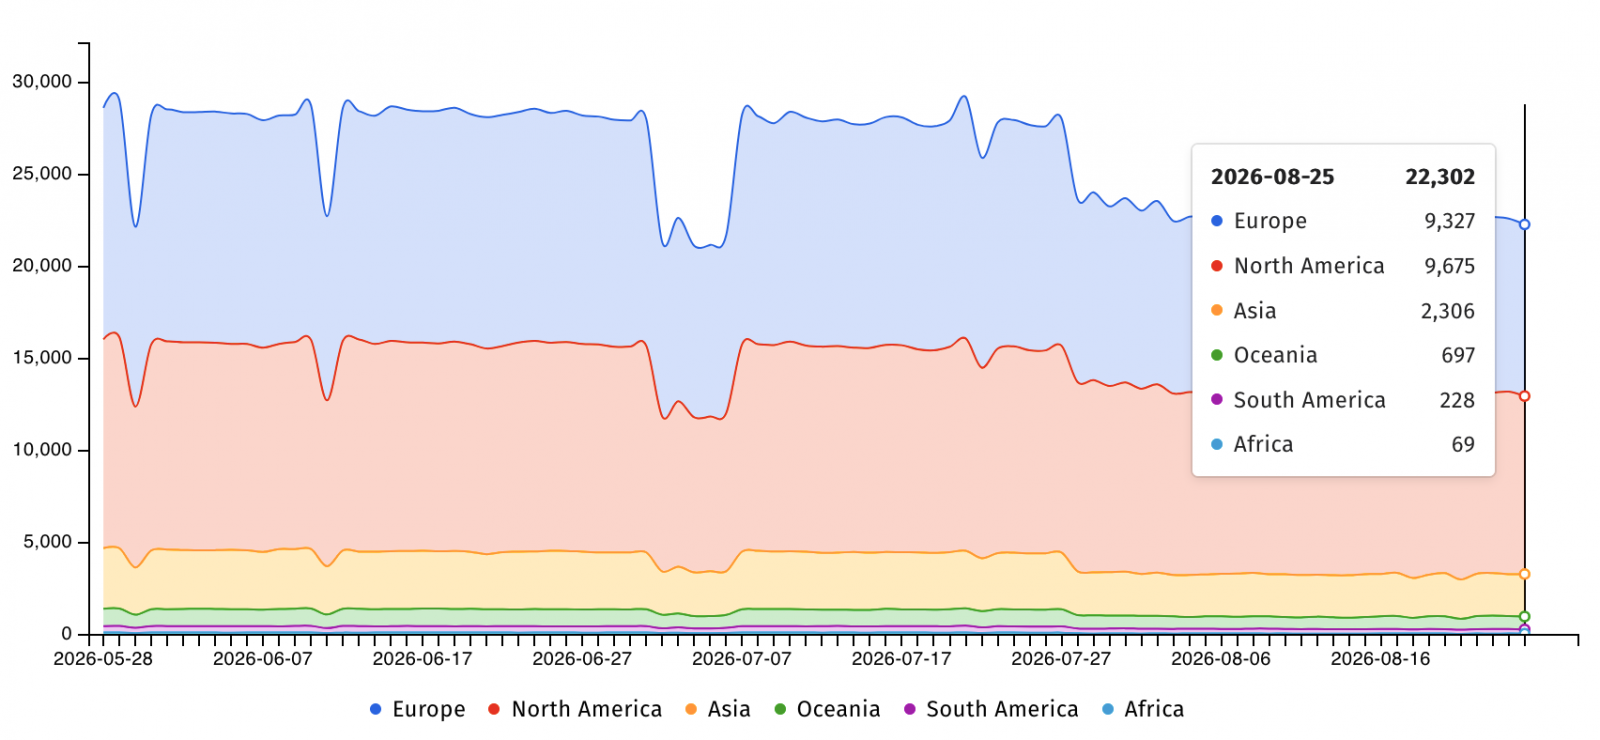
Actualmente, el vigilante de amenazas de Internet Shadowserver rastrea más de 22,000 dispositivos NetScaler ADC y casi 1,800 instancias Gateway expuestas en línea. Sin embargo, se desconoce cuántos son honeypots, tienen configuraciones vulnerables o ya han sido parcheados.
El lunes, CISA añadió la falla CVE-2026-8452 a su catálogo de Vulnerabilidades Explotadas Conocidas (KEV), ordenando a las agencias de la Rama Ejecutiva Civil Federal (FCEB) asegurar todos los dispositivos Citrix vulnerables antes del 29 de agosto, según lo exigido por la Directiva Operativa Vinculante (BOD) 26-04.
CISA no compartió detalles sobre los ataques que actualmente apuntan a la falla CVE-2026-8452, pero su advertencia llega una semana después de que investigadores de seguridad y expertos en ciberseguridad señalaran que la vulnerabilidad está siendo explotada activamente en ataques de "pray and spray" que despliegan webshells en dispositivos comprometidos.
Citrix aún no ha actualizado el aviso de seguridad para la vulnerabilidad CVE-2026-8452 para reconocer que ahora está siendo atacada en el medio silvestre.
Hace una semana, la compañía también instó a los clientes a asegurar inmediatamente sus sistemas contra otras dos vulnerabilidades de NetScaler, rastreadas como CVE-2026-19490 y CVE-2026-19489, que atacantes remotos no autenticados pueden explotar en ataques DoS o para eludir la autenticación.
Aunque estas dos fallas no han sido marcadas como explotadas en el medio silvestre, Citrix pidió a los administradores parchear otras dos vulnerabilidades de NetScaler (CVE-2026-3055 y CVE-2026-4368) en marzo, días antes de que los atacantes comenzaran a abusar de ellas.
Desde noviembre de 2021, la agencia de ciberseguridad de EE. UU. ha marcado 23 vulnerabilidades de Citrix como explotadas en el medio silvestre, siete de ellas también abusadas por bandas de ransomware.