La Agencia de Seguridad de Infraestructura y Ciberseguridad de EE. UU. (CISA) ha emitido una orden urgente para que las agencias gubernamentales federales parcheen una vulnerabilidad en Zimbra Collaboration Suite (ZCS) que está siendo explotada activamente. El plazo para aplicar la corrección es de tres días.
El equipo de seguridad de Zimbra ya había corregido la falla, identificada como CVE-2026-73570, en la versión 10.1.20, publicada el 20 de julio. La vulnerabilidad permite a atacantes no autenticados lograr ejecución remota de código mediante una debilidad de inyección de comandos en el componente de monitoreo SNMP, siempre que las notificaciones SNMP estén habilitadas en el sistema afectado.
Debido a la sanitización inadecuada de entradas no confiables durante el procesamiento de notificaciones SNMP, un atacante no autenticado puede enviar solicitudes SMTP especialmente diseñadas que pueden resultar en la ejecución de comandos arbitrarios del sistema operativo como el usuario de Zimbra.
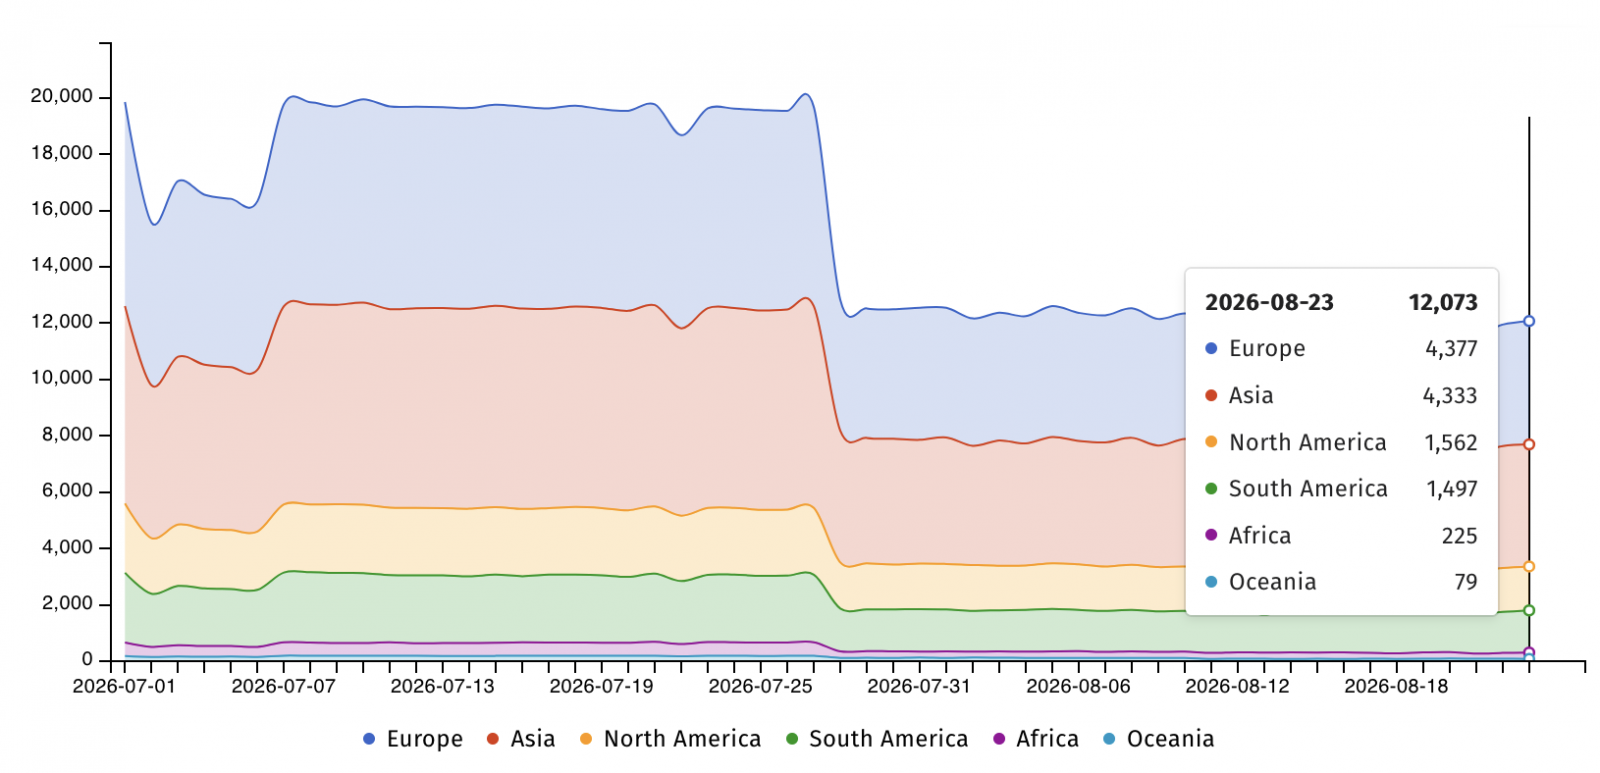
La advertencia de CISA se produce después de que CERT Polska, el equipo de respuesta a emergencias informáticas de Polonia, señalara la vulnerabilidad como objetivo de ataques en la naturaleza la semana pasada. Mientras tanto, el grupo de monitoreo Shadowserver rastrea más de 12,000 servidores Zimbra expuestos en Internet, aunque no hay información sobre cuántos son honeypots o ya han sido asegurados contra esta vulnerabilidad.
Shadowserver también informó que, al buscar artefactos de explotación de CVE-2026-73570, encontró más de 270 instancias de Zimbra Collaboration Suite comprometidas. El viernes, CISA confirmó la alerta de CERT Polska, agregó la falla a su catálogo KEV y ordenó a las agencias de la Rama Ejecutiva Civil Federal (FCEB) asegurar sus sistemas antes del 24 de agosto.
Aunque CISA no compartió detalles sobre los ataques en curso, CERT Polska recomendó a los equipos de seguridad revisar los registros en busca de actividad sospechosa, como reinicios inesperados del servicio Zimbra, y verificar la creación de archivos en las carpetas /opt/zimbra/jetty/webapps/, /opt/zimbra/jetty_base/webapps/ y /tmp/ por parte del usuario zimbra en los últimos 30 días.
ZCS es una suite de correo electrónico y colaboración ampliamente utilizada por cientos de millones de personas y organizaciones, incluidas agencias gubernamentales y miles de empresas. Los problemas de seguridad en Zimbra han sido atacados con frecuencia y han sido utilizados para robar datos sensibles de servidores de correo en los últimos años.
Recientemente, investigadores de Seqrite Labs revelaron en marzo que APT28, un grupo de amenazas vinculado a la inteligencia militar rusa, explotó una vulnerabilidad de cross-site scripting almacenado en ataques contra servidores ZCS del gobierno ucraniano. En octubre de 2024, agencias de ciberseguridad de EE. UU. y Reino Unido advirtieron sobre APT29 (también conocido como Midnight Blizzard o Cozy Bear), vinculado al Servicio de Inteligencia Exterior de Rusia, que atacaba servidores Zimbra usando una falla previamente explotada para robar credenciales de cuentas de correo. Además, espías cibernéticos de Winter Vivern han abusado de una vulnerabilidad de cross-site scripting reflejado para robar correos de individuos y organizaciones alineados con la OTAN a través de portales webmail de Zimbra.