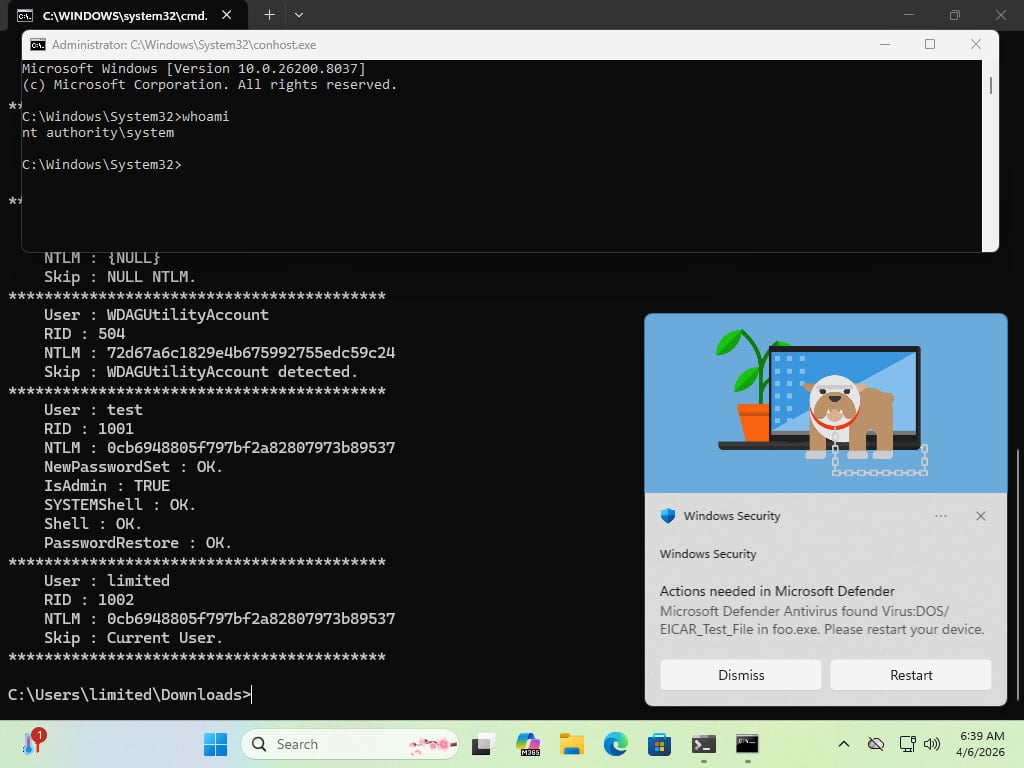
La Agencia de Seguridad de Infraestructura y Ciberseguridad de EE. UU. (CISA) confirmó el lunes que grupos de ransomware han comenzado a explotar una vulnerabilidad de elevación de privilegios en Microsoft Defender de alta gravedad, que anteriormente había sido utilizada en ataques de día cero. La falla, denominada BlueHammer y registrada como CVE-2026-33825, fue filtrada por un investigador de seguridad conocido como "Nightmare Eclipse" a principios de abril, junto con un código de exploit de prueba de concepto, en protesta por la forma en que el Centro de Respuesta de Seguridad de Microsoft (MSRC) maneja el proceso de divulgación.
La granularidad insuficiente del control de acceso en Microsoft Defender permite que un atacante autorizado eleve privilegios localmente.
Will Dormann, analista principal de vulnerabilidades en Tharros, explicó a BleepingComputer en abril que, aunque el problema no es fácil de explotar, otorga a los atacantes locales acceso a la base de datos del Administrador de Cuentas de Seguridad (SAM), que contiene hashes de contraseñas de cuentas locales. Con este acceso, pueden escalar a privilegios SYSTEM y potencialmente tomar el control total del sistema objetivo. "En ese punto, los atacantes básicamente poseen el sistema y pueden hacer cosas como iniciar un shell con privilegios SYSTEM", dijo Dormann.
Microsoft parcheó la vulnerabilidad el 14 de abril como parte del Patch Tuesday de abril de 2026. Sin embargo, días después, investigadores de seguridad de Huntress Labs revelaron que los actores de amenazas la habían explotado como día cero en ataques que mostraban evidencia de "actividad de actor de amenazas con manos en el teclado". En los últimos meses, Nightmare Eclipse ha divulgado múltiples exploits de día cero de Windows, incluyendo los de RoguePlanet, RedSun, GreenPlasma, MiniPlasma, YellowKey y UnDefend. Algunas de estas vulnerabilidades afectan a Microsoft Defender, mientras que otras atacan BitLocker y componentes de Windows. Microsoft corrigió las fallas GreenPlasma, MiniPlasma y YellowKey hace tres semanas como parte de las actualizaciones del Patch Tuesday de junio de 2026.
Señalada como explotada por ransomware
CISA añadió la falla BlueHammer a su Catálogo de Vulnerabilidades Explotadas Conocidas (KEV) el 22 de abril, ordenando a las agencias de la Rama Ejecutiva Civil Federal (FCEB) parchear sus dispositivos Windows contra los ataques en curso de CVE-2026-33825 en un plazo de dos semanas, hasta el 7 de mayo. "Este tipo de vulnerabilidad es un vector de ataque frecuente para actores cibernéticos maliciosos y representa riesgos significativos para la empresa federal", advirtió la agencia de ciberseguridad estadounidense en ese momento.
Aunque Microsoft aún no ha marcado esta falla de seguridad como explotada en ataques, CISA ahora también la ha señalado como explotada en campañas de ransomware en una actualización del lunes a su Catálogo KEV. En los últimos años, CISA ha señalado ocho vulnerabilidades de Microsoft Defender explotadas en ataques, dos de las cuales también fueron blanco de grupos de ransomware.