Una nueva versión del RAT CloudZ está desplegando un plugin inédito llamado Pheno que secuestra la conexión de Microsoft Phone Link para robar códigos sensibles desde dispositivos móviles. El malware fue descubierto en una intrusión activa desde al menos enero de 2026, y los investigadores creen que el objetivo era obtener credenciales y códigos temporales.
Microsoft Phone Link viene instalado en Windows 10 y 11, permitiendo usar el ordenador para llamadas, mensajes de texto y notificaciones del móvil (Android e iOS). Aprovechando esta aplicación, el atacante puede interceptar mensajes sensibles sin comprometer el dispositivo móvil.
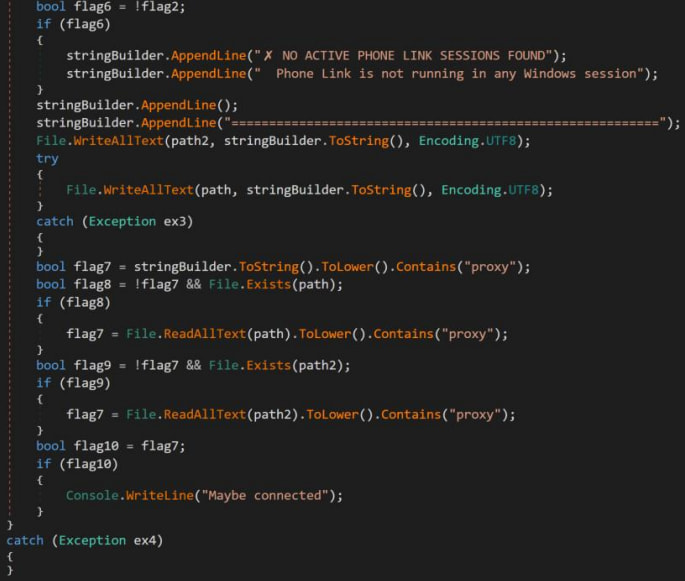
Según un informe de Cisco Talos, Pheno monitorea sesiones activas de Phone Link y accede a su base de datos SQLite local, que puede contener SMS y contraseñas de un solo uso (OTP). Esto da acceso a información sensible sin necesidad de comprometer el móvil.
"Con una actividad confirmada de Phone Link en la máquina víctima, el atacante que usa CloudZ RAT puede interceptar el archivo de base de datos SQLite de la aplicación Phone Link, comprometiendo potencialmente mensajes OTP basados en SMS y otras notificaciones de aplicaciones autenticadoras", dice Cisco Talos.
Además de las capacidades del plugin Pheno, CloudZ puede atacar datos almacenados en navegadores web, perfiles de sistema y ejecutar comandos para: operaciones de gestión de archivos (eliminar, descargar y escribir), ejecución de comandos shell, inicio de grabación de pantalla, gestión de plugins y terminación del proceso RAT.
Cisco Talos informa que CloudZ rota entre tres cadenas user-agent fijas para que el tráfico HTTP parezca legítimo. Cada petición HTTP incluye cabeceras anti-caché para evitar que proxies/CDN almacenen en caché detalles del C2 o servidores de staging.
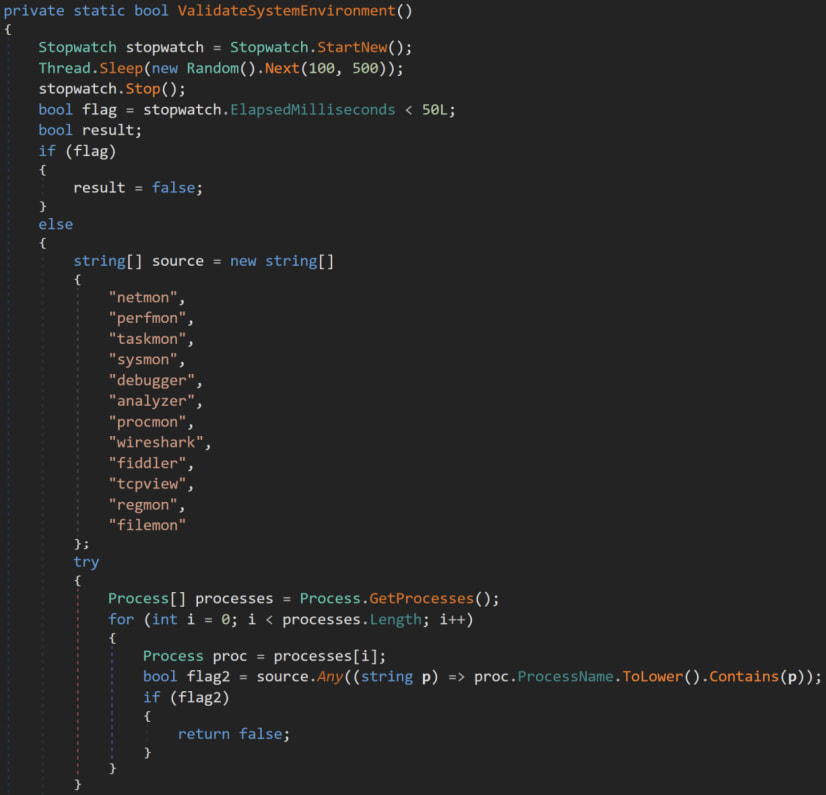
Aunque no se ha identificado el vector de acceso inicial, la infección comienza cuando la víctima ejecuta una falsa actualización de ScreenConnect, que descarga un cargador en Rust. Luego se despliega un cargador .NET que instala CloudZ RAT y establece persistencia mediante una tarea programada. El cargador .NET incluye comprobaciones antianálisis como evasión de sandbox basada en tiempo, detección de herramientas (Wireshark, Fiddler, Procmon, Sysmon) y cadenas relacionadas con VM y sandbox.
Para defenderse de este tipo de ataques, se recomienda evitar servicios OTP basados en SMS y usar aplicaciones autenticadoras que no requieran notificaciones push que puedan ser interceptadas. Para información sensible, es mejor usar soluciones resistentes a phishing como llaves de hardware. Cisco Talos ha publicado indicadores de compromiso (URLs, hashes, dominios e IPs) para ayudar a los defensores.