Comisión Europea confirma violación de datos tras ataque a Europa.eu
La Comisión Europea ha confirmado una violación de datos después de que su plataforma web Europa.eu fuera hackeada en un ciberataque reivindicado por el grupo de extorsión ShinyHunters. El incidente fue reportado inicialmente por BleepingComputer el viernes, indicando que afectaba al menos a una de las cuentas de Amazon Web Services (AWS) de la Comisión.
La Comisión afirmó que el ataque no interrumpió ningún sitio web de Europa y que su personal tomó medidas para contener el incidente y evitar un mayor robo de datos. En un comunicado de prensa del viernes, la principal institución ejecutiva de la Unión Europea declaró: "Los primeros hallazgos de nuestra investigación en curso sugieren que se han sustraído datos de esos sitios web. La Comisión está notificando debidamente a las entidades de la Unión que pudieran haber sido afectadas por el incidente. Los servicios de la Comisión continúan investigando el impacto total del incidente".
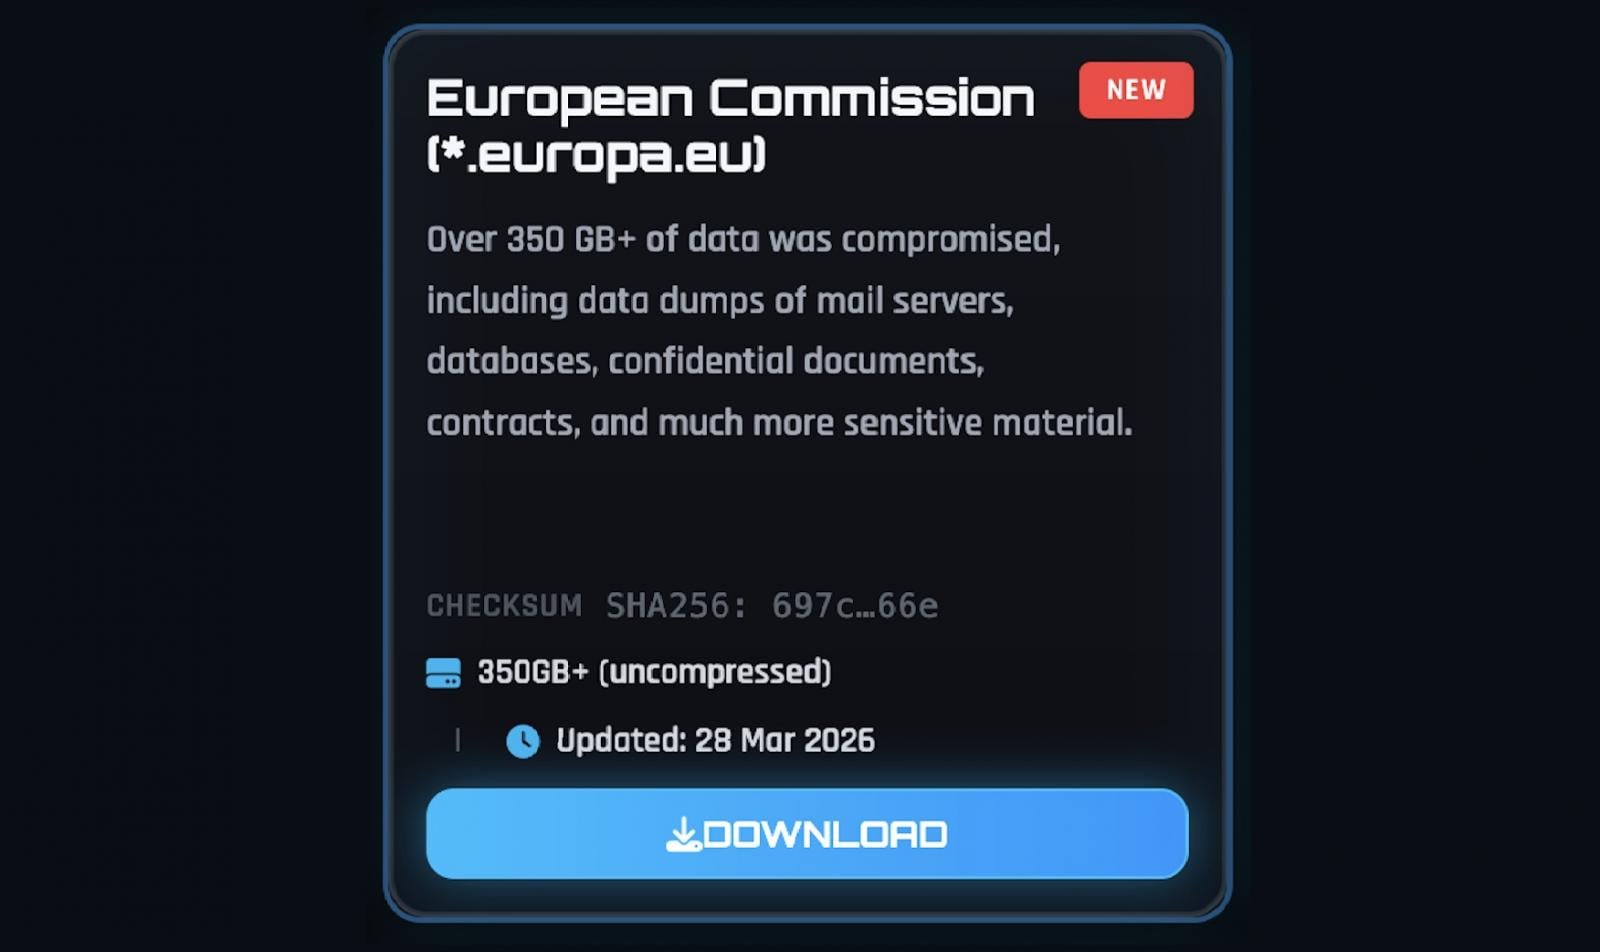
Aunque la Comisión no compartió más detalles sobre el ataque, el actor de amenazas que se atribuyó la responsabilidad dijo a BleepingComputer la semana pasada que habían robado más de 350 GB de datos antes de que su acceso fuera bloqueado, incluyendo múltiples bases de datos. Aunque no revelaron cómo vulneraron las cuentas de AWS de la Comisión, proporcionaron capturas de pantalla que demostraban que tenían acceso a datos de algunos empleados de la Comisión Europea.
El grupo de extorsión de datos ShinyHunters también agregó una entrada de la Comisión Europea a su sitio de filtración en la dark web, afirmando el robo de "volcados de datos de servidores de correo, bases de datos, documentos confidenciales, contratos y mucho material sensible", y publicó un archivo de más de 90 GB de archivos supuestamente robados del entorno cloud comprometido de la Comisión.
En los últimos meses, ShinyHunters ha reclamado ataques a Infinite Campus, CarGurus, Canada Goose, Panera Bread, Betterment, SoundCloud, PornHub y el gigante de citas online Match Group. Algunas de estas víctimas fueron vulneradas en una campaña masiva de vishing dirigida a cuentas de inicio de sesión único (SSO) en Okta, Microsoft y Google en más de 100 organizaciones de alto perfil.
La Comisión sufrió otra violación de datos en febrero, después de descubrir que la plataforma de gestión de dispositivos móviles que utiliza para gestionar los dispositivos de su personal había sido hackeada. Estas brechas de seguridad se divulgaron después de que la Comisión propusiera una nueva legislación de ciberseguridad para fortalecer las defensas de los estados miembros contra actores respaldados por estados y grupos de ciberdelincuencia que atacan sus infraestructuras críticas.