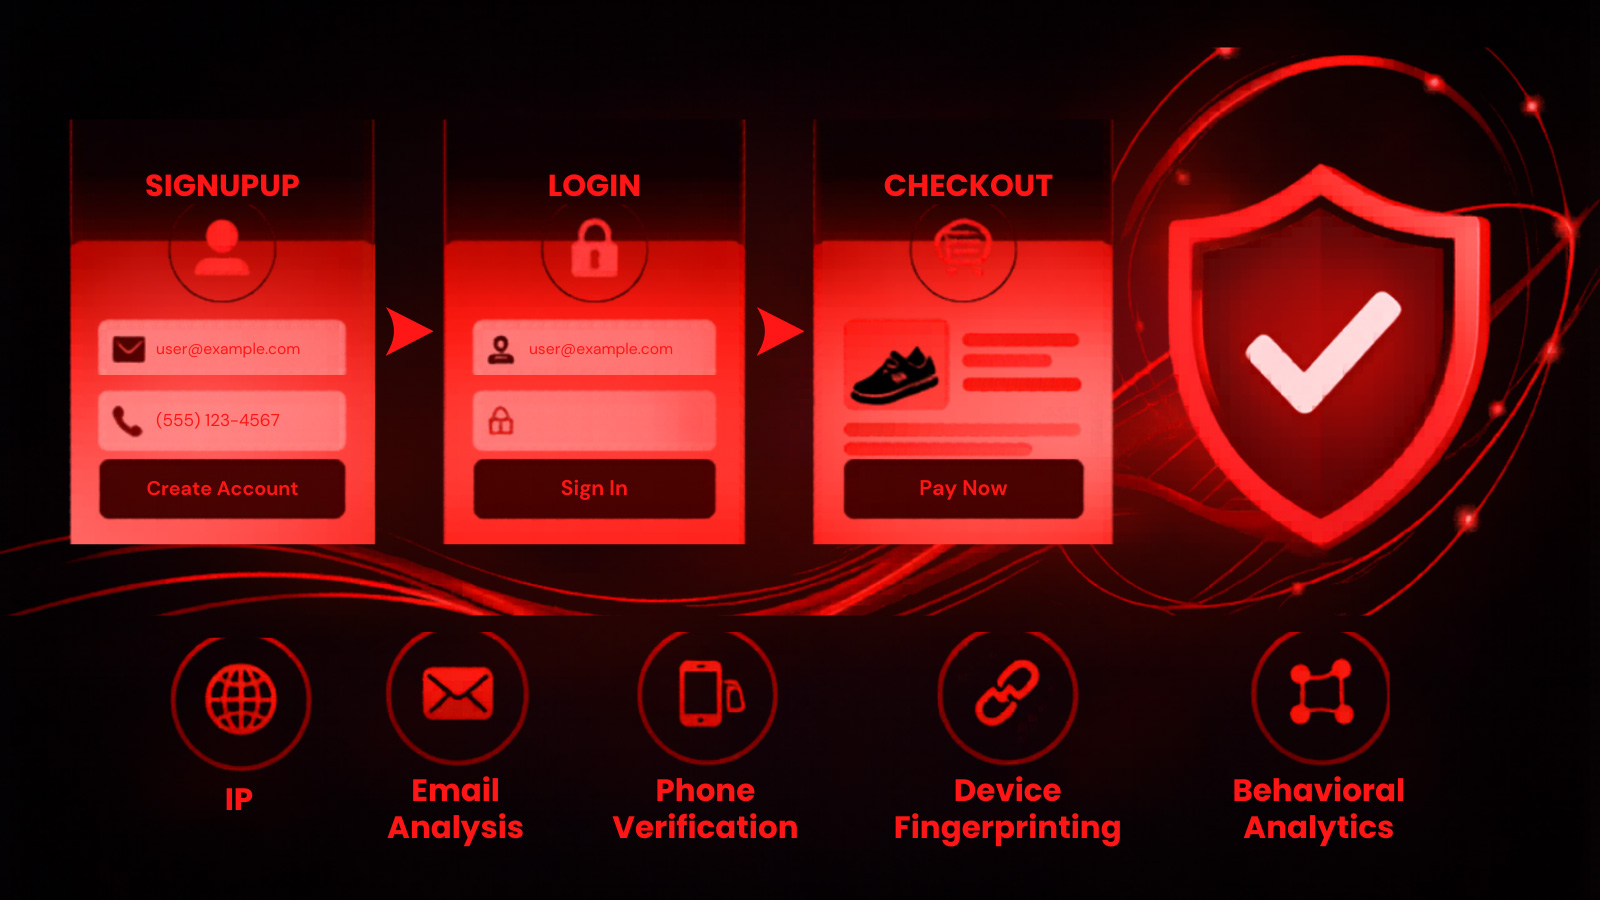
La prevención de fraudes y la experiencia de usuario han sido consideradas durante mucho tiempo fuerzas opuestas: endurecer la seguridad corre el riesgo de alejar a los clientes legítimos; relajarla abre la puerta a robos de cuentas, identidades sintéticas y fraudes de pago. Sin embargo, las plataformas modernas de inteligencia contra amenazas están desmantelando esa falsa dicotomía. Las estrategias más efectivas de prevención de fraudes operan silenciosamente en segundo plano, combinando docenas de señales de riesgo en tiempo real para bloquear a los malos actores antes de que causen daños, sin obligar al usuario legítimo a pasar por obstáculos adicionales.
El costo de equivocarse con la fricción
La fricción de seguridad no es un impuesto neutral. Cada CAPTCHA innecesario, cada autenticación adicional servida a un usuario legítimo y cada falso positivo que bloquea a un buen cliente tiene un costo medible. Las tasas de abandono de carrito aumentan cuando los procesos de pago se vuelven engorrosos. Las nuevas inscripciones de usuarios caen cuando los formularios de registro se ven afectados por demoras de verificación. Y los costos de atención al cliente aumentan cuando los procesos de recuperación de cuentas son opacos o lentos.
Al mismo tiempo, el costo de la subdetección es catastrófico. La Asociación de Examinadores de Fraude Certificados estima que las organizaciones pierden aproximadamente el 5 % de sus ingresos anuales por fraude. El fraude de pago, el robo de cuentas, el abuso de promociones y el fraude de identidad sintética no son casos excepcionales: son persistentes, organizados y cada vez más automatizados. Los defraudadores utilizan bots, proxies rotativos y kits de herramientas de relleno de credenciales que pondrían los pelos de punta a cualquier profesional de TI.
Fraude en el registro: la batalla por cuentas limpias
El registro es el punto de intervención de mayor apalancamiento en el ciclo de vida del fraude. Detener a un defraudador en la creación de una cuenta previene todos los ataques posteriores que esa cuenta habría permitido: robos de cuentas, fraudes de pago, abuso de promociones, fraude de referidos y monetización de identidades sintéticas. El desafío es que el registro también es el punto de contacto de mayor volumen y visibilidad para nuevos usuarios legítimos, lo que hace que los falsos positivos sean especialmente perjudiciales para el crecimiento del negocio.
En el registro, las señales disponibles para un equipo de fraude son ricas pero deben evaluarse con rapidez. El análisis de direcciones de correo electrónico debe ir mucho más allá de la validación sintáctica simple. ¿El dominio está recién registrado? ¿El buzón está activo y es entregable? ¿Esta dirección ha aparecido en bases de datos de violaciones de seguridad? ¿Está asociada con un patrón de registros fraudulentos? De manera similar, la inteligencia de números telefónicos debe evaluar el tipo de operador (VOIP vs. móvil), la actividad de la línea, el historial de portabilidad y si el número ha sido señalado en redes de fraude.
Fraude en el inicio de sesión: defendiendo la capa de la cuenta
El fraude en el inicio de sesión, principalmente el robo de cuentas (ATO), representa uno de los vectores de ataque más dañinos en el fraude digital. Los ataques de relleno de credenciales pueden comprometer incluso cuentas con contraseñas originales sólidas si esas credenciales han sido reutilizadas. La escala de estos ataques es asombrosa: los kits de herramientas automatizados pueden probar cientos de miles de pares de credenciales por hora contra un solo objetivo, y las redes de proxies residenciales dificultan su bloqueo con limitación de velocidad o filtrado de IP tradicionales.
La prevención de ATO sin fricción requiere detectar la anomalía sin castigar al usuario legítimo. Los inicios de sesión legítimos siguen patrones reconocibles: dispositivos familiares, ubicaciones geográficas típicas, ventanas horarias consistentes, velocidades de sesión normales. Las desviaciones de estos patrones, incluso sutiles, pueden ser señales de riesgo poderosas cuando se combinan con inteligencia de red e identidad.
Desde el registro hasta el pago, cada momento importa. Aprenda cómo aplicar los controles de fraude adecuados en el momento adecuado sin ralentizar a los usuarios. Solicite datos de muestra de puntuación de riesgo de IPQS de forma gratuita hoy. Vea cómo la detección multicapa identifica bots, emuladores y sesiones de alto riesgo para prevenir proactivamente el fraude antes de que afecte sus resultados.
Fraude en el pago: protegiendo los ingresos en la línea de meta
El fraude en el pago se sitúa en la intersección del fraude de identidad, el fraude de pago y la ingeniería social. En el pago, la convergencia de las señales de identidad y transacción es más poderosa. El correo electrónico y el teléfono asociados con un pedido nuevo deben evaluarse para verificar su coherencia con la identidad de facturación declarada. La dirección IP debe verificarse no solo por el uso de proxy, sino por la coherencia geográfica con la dirección de envío. Las señales del dispositivo deben compararse con el historial de inicio de sesión de la cuenta. La inteligencia del instrumento de pago, incluida la velocidad entre comercios, las tasas de contracargos previas y los datos BIN de la tarjeta, agrega una dimensión de riesgo financiero que los enfoques puramente basados en identidad no pueden proporcionar.
Cómo IPQS operacionaliza la inteligencia sin fricción
IPQS representa la clase de herramientas de inteligencia contra fraudes a nivel de plataforma que operacionalizan el enfoque multicapa y multisignal descrito anteriormente. Si bien ofrece soluciones puntuales para reputación de IP, validación de correo electrónico o verificación telefónica, IPQS funciona como una plataforma de inteligencia unificada que evalúa todas estas señales a través de un modelo de datos compartido y devuelve puntuaciones de riesgo compuestas optimizadas para la toma de decisiones en tiempo real.
Una estrategia de respuesta escalonada asigna rangos de puntuación de riesgo a tipos de respuesta proporcionales tanto a la probabilidad como a la gravedad del fraude en cada umbral. Las sesiones de alto riesgo pueden ser desafiadas con una verificación ligera y dirigida, como una notificación push de un solo toque a un dispositivo registrado, en lugar de un flujo OTP completo. Solo las sesiones de riesgo más alto, donde la evidencia compuesta sugiere fuertemente fraude, deben resultar en bloqueos o rechazos duros.
Para la gran mayoría de los usuarios legítimos, que puntuarán en el nivel de bajo riesgo, la experiencia es completamente fluida. Para la pequeña cohorte de sesiones genuinamente de alto riesgo, la fricción adicional es proporcional, defendible y dirigida exactamente a las sesiones que la justifican. IPQS proporciona una prevención de fraude inigualable al producir los datos más frescos y ricos disponibles. Ofrecemos soluciones de prevención de fraude en tiempo real con una precisión inigualable a través de nuestra red de honeypots de ciberamenazas, que cubre escaneo de IP, dispositivos, correo electrónico, números de teléfono y URL en todo el mundo. Nuestro conjunto de herramientas proporciona una seguridad estricta con configuraciones de puntuación personalizables y una puntuación de fraude simple para una detección fácil. ¡Reserve una consulta gratuita sobre fraude con uno de nuestros especialistas hoy!
Patrocinado y escrito por IPQS.