Una nueva técnica de ataque, denominada ConsentFix v3, ha comenzado a circular en foros de hackers como una versión mejorada que automatiza los ataques contra Microsoft Azure. La primera versión de ConsentFix fue presentada por Push Security en diciembre pasado como una variación de ClickFix para ataques de phishing OAuth, que engaña a las víctimas para que completen un flujo de inicio de sesión legítimo de Microsoft a través de la CLI de Azure.
Mediante ingeniería social, el atacante convencía a las víctimas de pegar una URL de localhost que contenía un código de autorización OAuth, el cual podía usarse para obtener tokens y secuestrar la cuenta sin contraseñas, incluso con autenticación multifactor (MFA) activada. ConsentFix v2 fue desarrollada por el investigador John Hammond como una versión refinada de la original, reemplazando el copiar y pegar manual por arrastrar y soltar la URL de localhost, haciendo el flujo de phishing más fluido y convincente.
ConsentFix v3 conserva la idea central de abusar del flujo de código de autorización OAuth2 y atacar aplicaciones propias de Microsoft que están previamente confiadas y consentidas. Sin embargo, introduce una mejora al incorporar automatización y escalabilidad.
Flujo del ataque ConsentFix v3
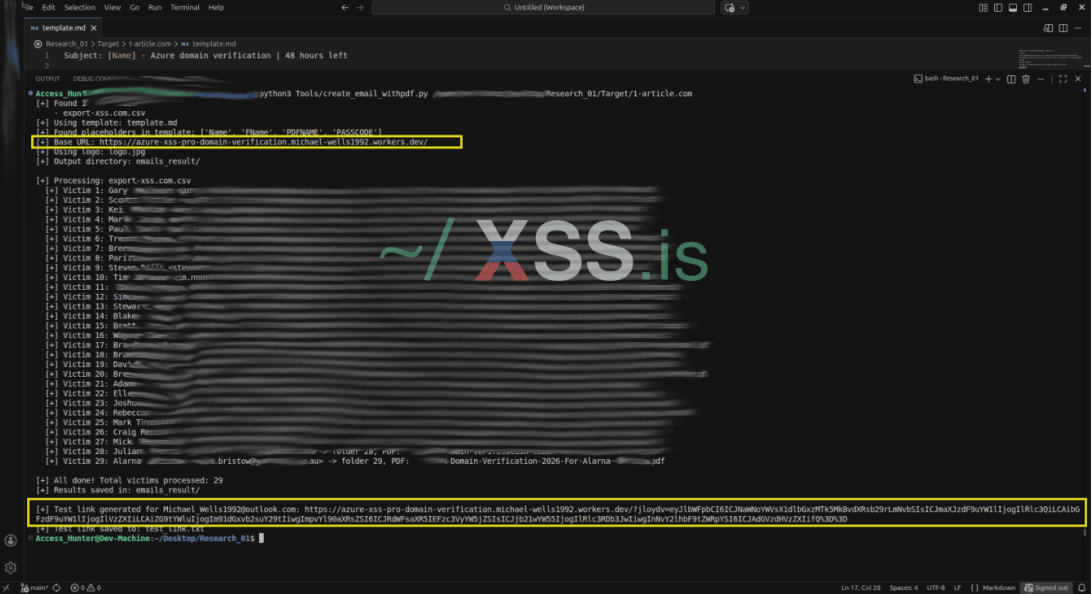
Según información obtenida de foros de hackers donde se promociona la nueva técnica, el ataque comienza verificando la presencia de Azure en el entorno objetivo comprobando identificadores de tenant válidos. Luego, se recopilan datos de los empleados como nombres, roles y direcciones de correo electrónico para facilitar la suplantación de identidad.
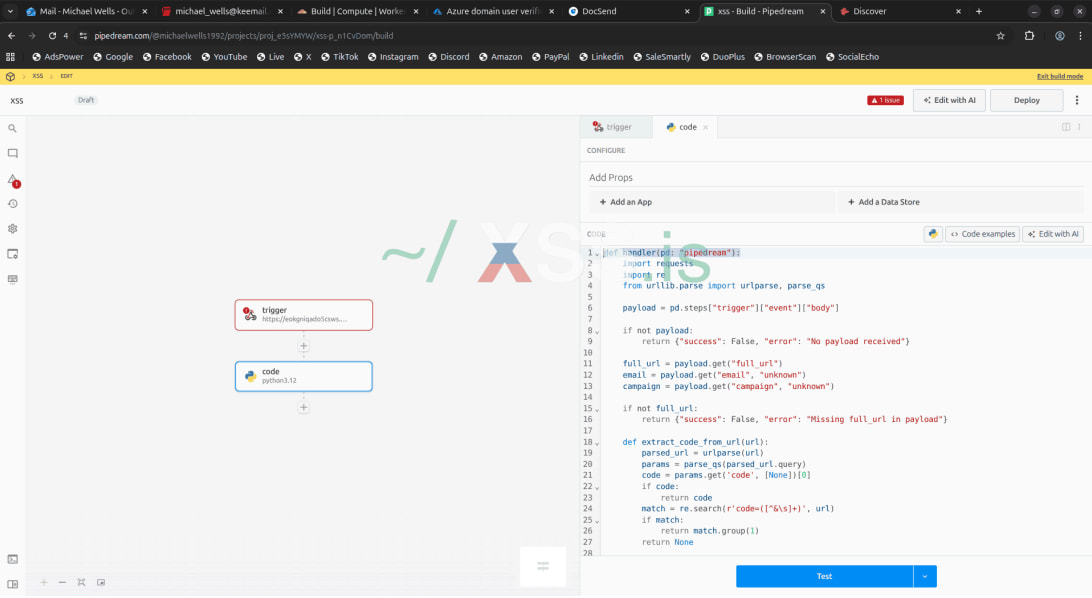
A continuación, los atacantes crean múltiples cuentas en servicios como Outlook, Tutanota, Cloudflare, DocSend, Hunter.io y Pipedream para apoyar las operaciones de phishing, alojamiento, recolección de datos y exfiltración. Los investigadores de Push Security explican que Pipedream, una plataforma de integración serverless gratuita, desempeña un papel central en la automatización del ataque, cumpliendo tres funciones críticas: es el endpoint de webhook que recibe el código de autorización de la víctima, es el motor de automatización que intercambia inmediatamente ese código por un token de actualización a través de la API de Microsoft, y es el recolector central que pone los tokens capturados a disposición del atacante en tiempo real.
En la siguiente fase, el atacante despliega una página de phishing alojada en Cloudflare Pages que imita una interfaz legítima de Microsoft/Azure e inicia un flujo OAuth real a través del endpoint de inicio de sesión de Microsoft. Cuando la víctima interactúa con la página, es redirigida a una URL de localhost que contiene un código de autorización OAuth, el cual es engañada para que lo pegue o arrastre de vuelta a la página de phishing. Esto activa la tubería de exfiltración de datos, donde la página envía la URL capturada a un webhook de Pipedream, y la automatización del backend intercambia inmediatamente el código de autorización por tokens.
Los correos de phishing pueden ser altamente personalizados, generados a partir de datos recolectados, y presentan enlaces maliciosos incrustados en un PDF alojado en DocSend para mejorar la credibilidad y evitar los filtros de spam. En la etapa posterior a la explotación, los tokens obtenidos se importan en Specter Portal, lo que permite al atacante interactuar con los entornos comprometidos de Microsoft y acceder a los recursos permitidos por el token, como correo electrónico, archivos y otros servicios vinculados a la cuenta.
Push Security señaló que sus pruebas de ConsentFix v3 se realizaron con cuentas personales de Microsoft, por lo que es difícil apreciar completamente el impacto, que depende de permisos, servicios y configuraciones del tenant, entre otros factores. En cuanto a la mitigación de los riesgos de ConsentFix, Push señala que la tarea es complicada porque la confianza en las aplicaciones propias es arquitectónica, y que Family of Client IDs (FOCI), aplicaciones de Microsoft que comparten permisos y tokens de actualización, es útil en otros aspectos.
Sin embargo, los administradores aún pueden tomar medidas como aplicar vinculación de tokens a dispositivos de confianza, establecer reglas de detección de comportamiento y aplicar restricciones de autenticación de aplicaciones. Si bien los ataques ConsentFix se utilizan en campañas reales, no está claro si la variante v3 ha ganado tracción entre los ciberdelincuentes hasta el momento.