La inteligencia de amenazas cibernéticas adquiere mayor valor cuando los indicadores se enriquecen con contexto que apoye la investigación, correlación y toma de decisiones. Mediante la integración de Criminal IP con OpenCTI, los equipos de seguridad pueden convertir direcciones IP, dominios y URLs de indicadores aislados en inteligencia estructurada dentro del grafo de conocimiento de OpenCTI.
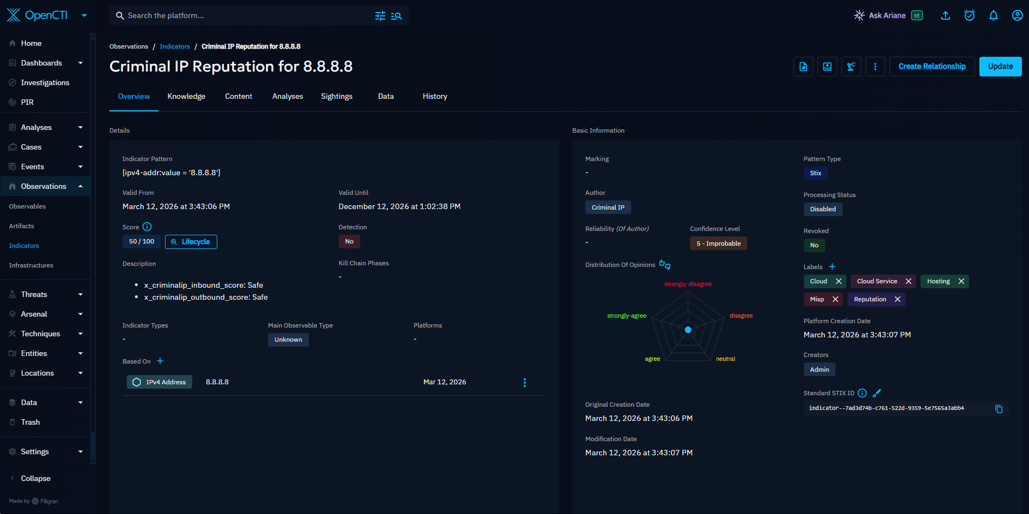
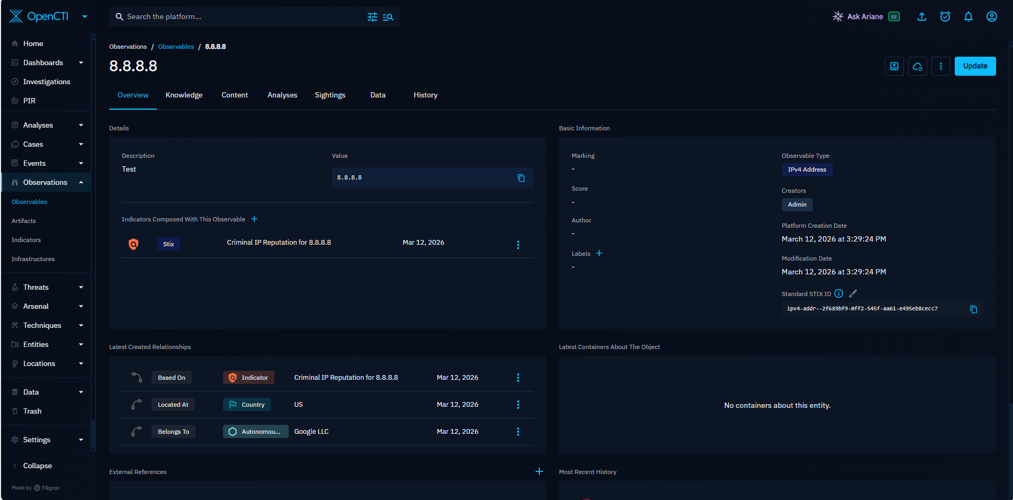
La integración enriquece automáticamente los indicadores con la puntuación de reputación de Criminal IP, inteligencia de infraestructura, datos de vulnerabilidades, señales de comportamiento y análisis de phishing. La información resultante se estructura como entidades y relaciones en OpenCTI, lo que permite a los analistas investigar infraestructuras conectadas, identificar posibles superficies de ataque y priorizar indicadores de alto riesgo.
Aspectos destacados de la integración
Criminal IP proporciona una puntuación de riesgo de doble perspectiva (entrante y saliente), que refleja tanto cómo es objetivo un IP como su comportamiento externo. Esto ofrece a los analistas una señal más matizada que los modelos tradicionales de reputación de puntuación única y mejora la priorización de infraestructuras de alto riesgo.
El enriquecimiento va más allá del etiquetado de indicadores: Criminal IP crea entidades y relaciones estructuradas en OpenCTI, incluyendo vulnerabilidades (CVE), sistemas autónomos (ISP) y geolocalización. Esto permite a los analistas pivotar entre infraestructuras, descubrir componentes compartidos e identificar infraestructuras relacionadas dentro del grafo.
Al vincular los servicios observados con CVE conocidos, la integración proporciona una visión inmediata de las posibles superficies de ataque. Los analistas pueden evaluar rápidamente si un IP no solo es malicioso, sino también explotable o utilizado activamente en ataques.
Las etiquetas generadas automáticamente incorporan múltiples puntos de datos, como tecnologías de anonimización (VPN, proxy, TOR), características de alojamiento y clasificaciones maliciosas. Este enfoque de etiquetado en capas proporciona un contexto más rico que el etiquetado binario "malicioso/benigno".
Para los dominios, Criminal IP realiza un análisis completo de URL para detectar actividad de phishing, robo de credenciales, archivos sospechosos y técnicas de suplantación. Las puntuaciones de confianza están directamente vinculadas a la probabilidad de phishing, lo que brinda a los analistas una medida cuantificable del riesgo.
La integración vincula los indicadores con la propiedad de la red (sistemas autónomos), ubicaciones físicas e infraestructura IP resuelta. Esto permite a los equipos identificar patrones de alojamiento, agrupaciones regionales y patrones de infraestructura entre indicadores.
Cómo funciona la integración
Los indicadores (direcciones IP, dominios y URLs) se ingieren primero en OpenCTI. Luego, el conector de Criminal IP enriquece automáticamente cada indicador con puntuación de reputación, inteligencia de infraestructura, información de vulnerabilidades, señales de comportamiento y análisis de phishing. Los datos enriquecidos se estructuran en entidades y relaciones dentro del grafo de conocimiento de OpenCTI, permitiendo a los analistas investigar, correlacionar, pivotar sobre infraestructuras y realizar análisis de amenazas.
- Los indicadores (direcciones IP, dominios, URLs) se ingieren en OpenCTI.
- El conector de Criminal IP enriquece automáticamente cada indicador con puntuación de reputación, inteligencia de infraestructura y análisis de phishing.
- Los datos enriquecidos se estructuran en entidades y relaciones, lo que permite la investigación, correlación y análisis dentro del grafo de conocimiento de OpenCTI.
Casos de uso clave
Triaje en SOC y validación de alertas: Validar rápidamente IPs y dominios sospechosos utilizando puntuación de riesgo dual, contexto de infraestructura e inteligencia de phishing, permitiendo a los analistas priorizar indicadores de alto riesgo.
Caza de amenazas y pivote de infraestructura: Aprovechar las relaciones enriquecidas (CVE, sistemas autónomos, geolocalización) para pivotar a través de infraestructuras conectadas y descubrir activos relacionados utilizados en operaciones de atacantes.
Análisis de phishing y campañas: Identificar y analizar dominios maliciosos, páginas de robo de credenciales e infraestructura de soporte para rastrear actividades de phishing y comprender patrones de campaña más amplios.
Plataforma OpenCTI
OpenCTI es una plataforma de inteligencia de amenazas cibernéticas de código abierto diseñada para estructurar, almacenar y analizar datos de amenazas utilizando un modelo basado en grafos. Permite a las organizaciones conectar indicadores, vulnerabilidades, actores de amenazas y campañas en una base de conocimiento unificada para la investigación, colaboración y compartición de inteligencia.
Criminal IP
Criminal IP ofrece inteligencia de amenazas cibernética lista para la toma de decisiones mediante el análisis de direcciones IP, dominios y URLs en todo internet. Impulsado por IA y OSINT, proporciona puntuación de reputación, visibilidad de infraestructura y detección en tiempo real de actividad maliciosa, incluyendo phishing, servicios expuestos y tecnologías de anonimización como VPNs y proxies. Su arquitectura API-first permite una integración fluida en plataformas de seguridad para mejorar la visibilidad, automatización y respuesta. Patrocinado y escrito por Criminal IP.