Criminal IP ha anunciado una colaboración con Securonix para integrar su inteligencia de amenazas basada en exposición en la plataforma ThreatQ. Esta integración permite a las organizaciones enriquecer sus flujos de trabajo de seguridad existentes con inteligencia IP externa, facilitando un análisis más rápido y una respuesta más efectiva ante amenazas.
A diferencia de los feeds de inteligencia tradicionales, Criminal IP proporciona visibilidad sobre cómo los activos y la infraestructura están expuestos en internet. Al incorporar estos datos en ThreatQ, las organizaciones pueden añadir contexto del mundo real a sus investigaciones sin interrumpir los procesos existentes. ThreatQ centraliza y prioriza datos de amenazas de múltiples fuentes, y con la integración de Criminal IP, se enriquece con inteligencia actualizada continuamente basada en exposición.
Enriquecimiento automatizado de inteligencia a escala
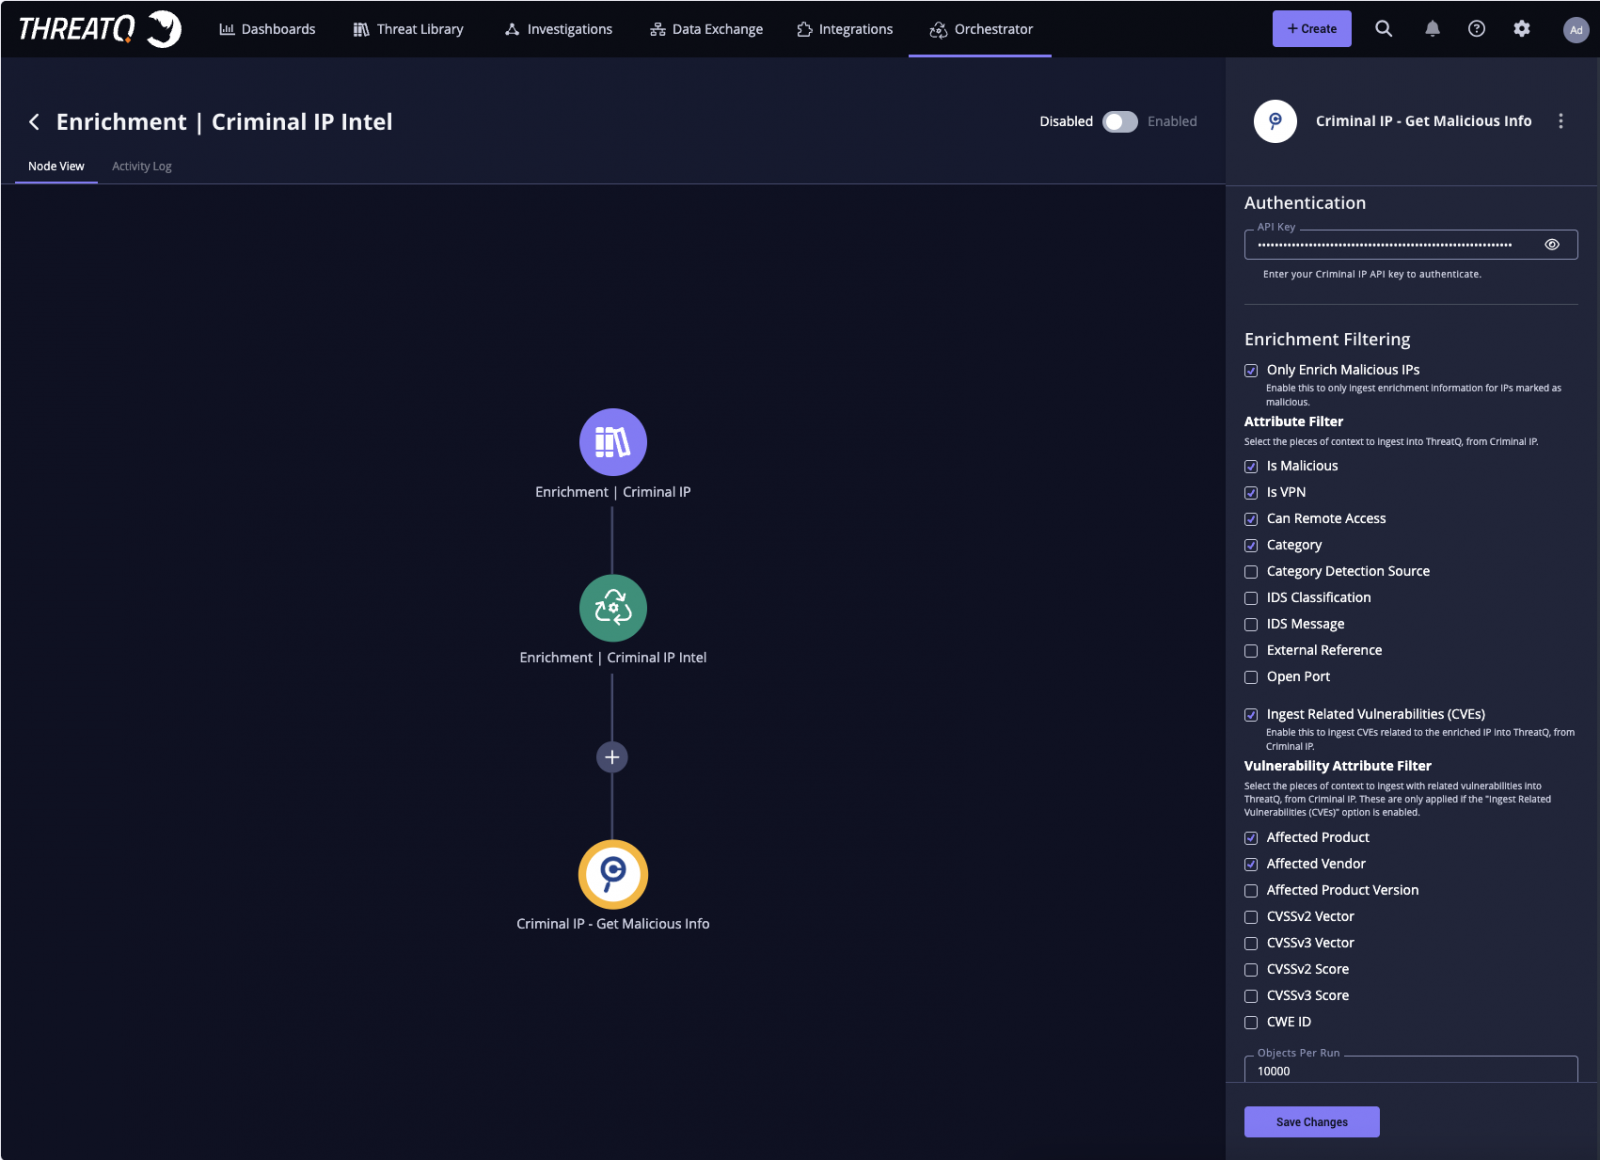
Dentro del entorno integrado, las API de inteligencia de amenazas de Criminal IP enriquecen automáticamente los indicadores IP entrantes en ThreatQ con datos contextuales como puntuación de maliciosidad, detección de VPN y proxy, exposición de acceso remoto, puertos abiertos y vulnerabilidades conocidas. Gracias al motor de orquestación basado en datos de ThreatQ, las organizaciones pueden configurar flujos de trabajo automatizados que evalúen continuamente los indicadores entrantes contra la base de datos de amenazas de Criminal IP, asegurando que el contexto de amenazas se mantenga actualizado sin esfuerzo manual del analista.
Investigación en tiempo real dentro de un espacio de trabajo unificado
La integración permite a los analistas acceder a la inteligencia de Criminal IP directamente desde la interfaz de ThreatQ, lo que posibilita la validación en tiempo real de actividades IP sospechosas sin cambiar de herramienta. Al combinar datos de exposición con información a nivel de infraestructura, los equipos pueden evaluar el riesgo de manera más efectiva dentro de sus flujos de trabajo existentes. Además, los analistas pueden realizar consultas bajo demanda de Criminal IP desde las vistas de detalles de indicadores o tableros de investigación, obteniendo contexto adicional durante investigaciones activas. Criminal IP también mejora el gráfico de investigación de ThreatQ al revelar relaciones entre direcciones IP, infraestructura asociada y actividad de ataques.
Priorización y respuesta impulsadas por inteligencia
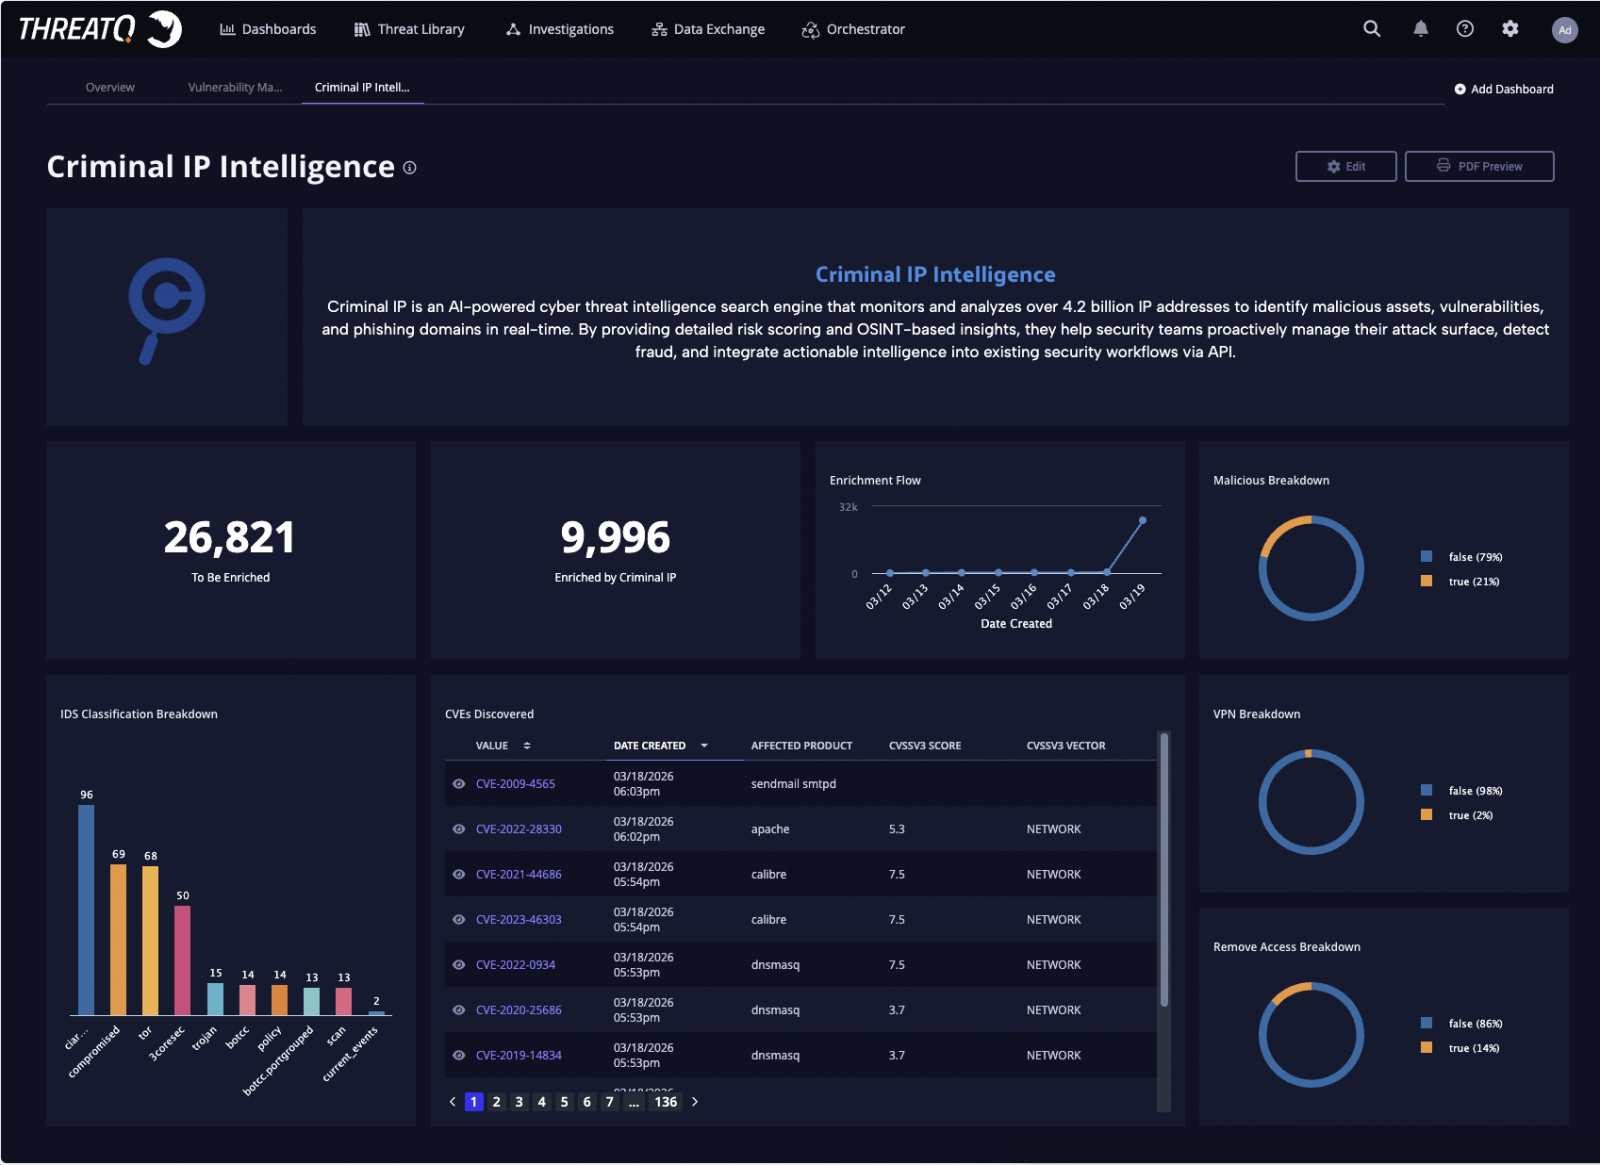
Al integrar la inteligencia de Criminal IP en el marco de puntuación de ThreatQ, las organizaciones pueden alinear la evaluación de riesgos con su entorno operativo específico. Esto permite una priorización más precisa y apoya una toma de decisiones más efectiva durante las investigaciones. Los datos enriquecidos también se pueden visualizar a través de paneles, proporcionando una visibilidad más clara de las tendencias de maliciosidad, uso de VPN y distribución de riesgos entre indicadores.
"Esta integración permite a las organizaciones llevar la reputación IP y la inteligencia de exposición directamente a la plataforma ThreatQ, apoyando un análisis más rápido y una respuesta más efectiva a lo largo del ciclo de vida de la investigación", dijo Byungtak Kang, CEO de Criminal IP. "Al integrar nuestra inteligencia en los flujos de trabajo existentes, los equipos de seguridad pueden mejorar la visibilidad y tomar decisiones más informadas sin añadir complejidad operativa".
"Esta colaboración fortalece el papel de la inteligencia IP en puntos críticos de investigación y toma de decisiones", dijo Scott Sampson, Director de Ingresos de Securonix. "Al combinar las capacidades de orquestación y priorización de ThreatQ con los datos de amenazas en tiempo real de Criminal IP, las organizaciones pueden acelerar los procesos de enriquecimiento, reducir las cargas de trabajo manuales y centrarse en las amenazas más relevantes dentro de su entorno".