Los proxies residenciales ya no son tratados como una simple herramienta de anonimato en los círculos de carding. Cada vez más se discuten como un componente de una pila más amplia de simulación de identidad, junto con huellas digitales de dispositivos, perfiles de navegador, información de facturación, zonas horarias, cookies y comportamiento de transacciones.
Para comprender mejor cómo los actores criminales utilizan y evalúan esta infraestructura, los investigadores de Flare analizaron 2,889 publicaciones clandestinas únicas publicadas en los últimos dos años en aproximadamente 545 hilos de discusión. Las conversaciones incluyen guías operativas, solicitudes de solución de problemas, comparaciones de proveedores, discusiones sobre fallos de transacciones y anuncios de servicios proxy supuestamente "limpios" o compatibles con finanzas.
En conjunto, muestran que las direcciones IP residenciales siguen siendo importantes para los carders, pero ya no se consideran un bypass confiable por sí solas. En cambio, los actores describen repetidamente un mercado en el que los pools de proxies se sobreutilizan, las direcciones acumulan malas reputaciones, los datos de ubicación son inexactos y los servicios financieros bloquean rangos completos. Como resultado, los carders se están volviendo más selectivos, intentando hacer coincidir la geografía de la IP con los datos de identidad robados, mientras combinan proxies con navegadores antidetect y otras técnicas diseñadas para crear una identidad digital convincente.
Los hallazgos sugieren que los proxies residenciales siguen siendo una parte clave del ecosistema de carding, pero también uno de sus componentes cada vez más frágiles.
Puntos clave
- Los carders juzgan un proxy por su historial, no solo por pertenecer a un proveedor de internet residencial.
- La consistencia geográfica ahora se extiende más allá del país, hasta la ciudad, código postal, zona horaria, idioma del navegador e información de facturación.
- Las IPs residenciales rara vez se consideran suficientes por sí solas y se combinan frecuentemente con navegadores antidetect y manipulación de huellas digitales.
- Las restricciones de los proveedores crean un mercado secundario para IPs residenciales supuestamente "limpias" capaces de acceder a servicios financieros.
- Los defensores deben tratar el tráfico residencial como contexto, no como evidencia de que un usuario es legítimo.
¿Qué son los proxies residenciales?
Un proxy residencial enruta el tráfico a través de una dirección IP asignada por un proveedor de servicios de internet a un hogar o dispositivo de consumo. Para un sitio web, la conexión puede parecerse a la de un usuario doméstico común, en lugar de tráfico proveniente de un proveedor de hosting o una VPN comercial. Los proxies residenciales tienen usos legítimos, como pruebas de localización, verificación de publicidad y protección de marca. Los actores criminales los valoran porque pueden hacer que las sesiones fraudulentas parezcan más cercanas al tráfico normal de consumidores.
"Limpio" ha reemplazado a "residencial"
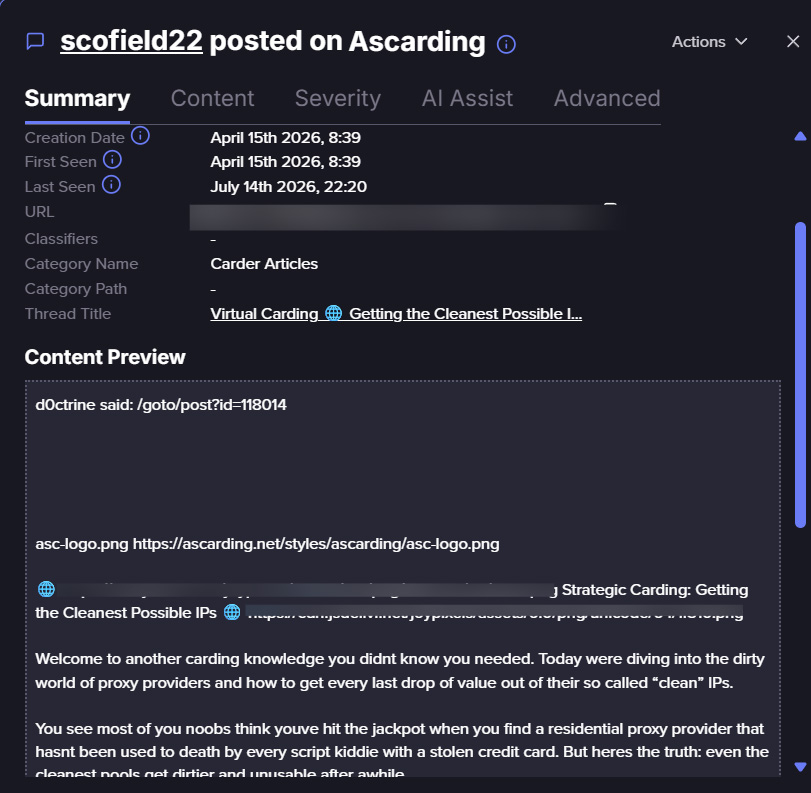
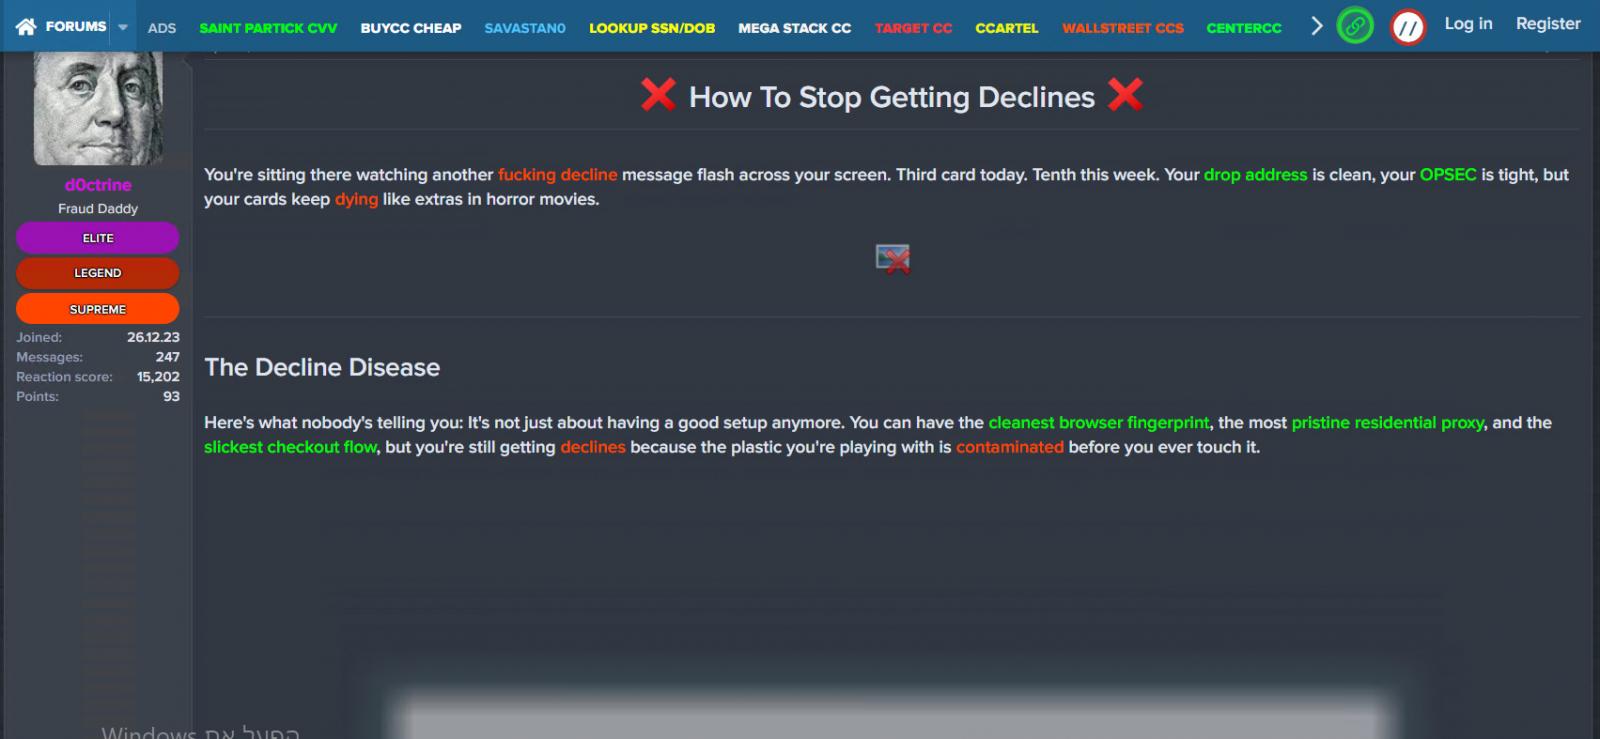
Uno de los hallazgos más claros del conjunto de datos es que los carders ya no hablan de los proxies residenciales como una categoría única de confianza. En cambio, los dividen en pools "limpios" y "sucios". Una guía clandestina muy reenviada titulada "Cómo obtener las IPs más limpias posibles para el carding" argumenta que incluso los pools residenciales se deterioran a medida que las direcciones se utilizan repetidamente para abusos. Otra guía afirmaba que la pregunta importante no era simplemente si una IP era residencial, sino si había sido utilizada anteriormente contra bancos, procesadores de pagos u otros servicios sensibles al fraude.
Este pensamiento también aparece en discusiones de solución de problemas. Los usuarios comparan servicios de puntuación de fraude, se quejan de que la misma dirección recibe calificaciones de reputación drásticamente diferentes e informan que una IP inicialmente considerada limpia puede volverse de alto riesgo después de un corto período de actividad. La suposición subyacente es significativa: los carders creen cada vez más que la reputación del proxy es dinámica y está influenciada por todos los demás clientes que usan la misma infraestructura.
Los carders están refinando su manual de juego. ¿Y tu equipo de fraude?
Desde proxies residenciales "limpios" hasta configuraciones de navegadores antidetect, los actores de fraude discuten abiertamente cómo construir identidades digitales convincentes en foros criminales. Flare monitorea estas conversaciones para que tu equipo esté al tanto de sus técnicas emergentes.
La precisión se está moviendo del país a la consistencia de identidad
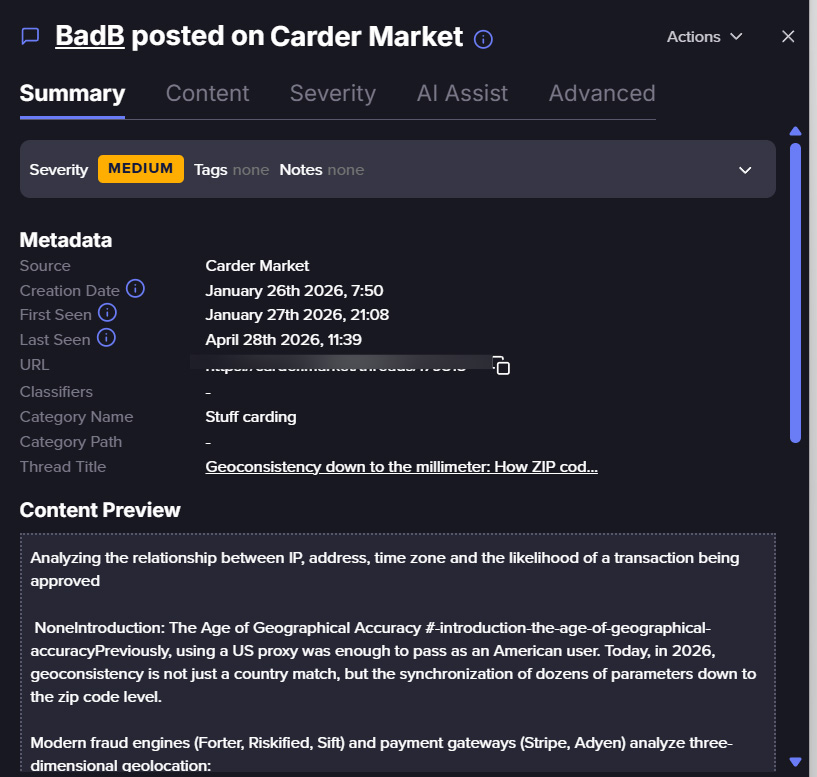
Los consejos de carding más antiguos a menudo se centran en seleccionar una IP en el mismo país que la tarjeta robada. Publicaciones recientes describen un estándar mucho más estrecho. Un hilo de enero de 2026 sobre "geoconsistencia" discutió cómo hacer coincidir la ubicación aproximada de la IP con el código postal de facturación, la zona horaria del dispositivo, el idioma del sistema operativo y las características del navegador. En otra discusión, un usuario se quejó de que los principales proveedores de proxies residenciales habían eliminado la segmentación por código postal y ahora ofrecían solo selección por país, estado y ciudad. El actor temía que la segmentación a nivel de ciudad ya no proporcionara suficiente precisión para evitar los controles de fraude.
No todas las afirmaciones técnicas hechas en foros clandestinas son necesariamente precisas. Sin embargo, las discusiones demuestran claramente la mentalidad operativa de los actores: están tratando de construir una identidad digital coherente, en lugar de simplemente ocultar su dirección IP real.
El proxy es solo una capa
El conjunto de datos vincula repetidamente los proxies residenciales con navegadores antidetect, dispositivos aislados, historial de cookies, configuración de WebRTC, huellas digitales de Canvas y WebGL, y consistencia del agente de usuario. Una guía de abril de 2026 advirtió que un "proxy residencial perfecto" aún fallaría si el perfil del navegador exponía información contradictoria. Otra guía de configuración argumentó que copiar una configuración fija era ineficaz porque el dispositivo, proxy, historial de la cuenta, información de pago y comerciante objetivo deben evaluarse juntos.
Esto refleja la dirección de la detección moderna de fraude. La documentación de Stripe describe controles que combinan transacciones, identidad, tarjeta y señales históricas en lugar de basarse en un solo indicador. Su guía sobre pruebas de tarjetas también destaca la velocidad, las declinaciones repetidas, la información de facturación inconsistente y la reutilización de tarjetas o detalles del cliente.
Los carders buscan IPs compatibles con finanzas
Varias publicaciones se quejan de que los proveedores de proxies establecidos restringen el acceso a bancos, procesadores de pagos, portales gubernamentales y otros servicios sensibles al fraude. Esto crea un problema práctico para los carders: una IP puede parecer residencial y tener una puntuación de fraude baja, pero aún así no ser utilizable contra el objetivo deseado. Algunos actores interpretan estas restricciones como una señal de que el proveedor está protegiendo su pool de direcciones del abuso. Una guía ampliamente difundida incluso sugirió que los pools residenciales restringidos pueden contener IPs más limpias precisamente porque no han sido utilizadas repetidamente contra instituciones financieras.
Al mismo tiempo, las restricciones están creando demanda de servicios anunciados como "habilitados para finanzas", "compatibles con bancos" o capaces de acceder a plataformas de pago específicas. Los usuarios clandestinos intercambian recomendaciones de proveedores y métodos para probar la conectividad, aunque la confiabilidad de estos anuncios es difícil de verificar y algunos pueden ser estafas.
Esta búsqueda de infraestructura residencial utilizable tiene lugar dentro de un ecosistema de proxies mucho más grande y cada vez más disputado. En julio de 2026, el FBI y socios de la industria incautaron cientos de dominios asociados con la plataforma de proxies residenciales NetNut y la botnet Popa. Los investigadores conectaron la red con al menos dos millones de dispositivos comprometidos, incluidos televisores inteligentes y cajas de streaming, que fueron convertidos en nodos de proxies residenciales. La infraestructura fue utilizada presuntamente para actividades como fraude publicitario, toma de cuentas y otro tráfico abusivo.
Una alerta del FBI de marzo de 2026 advirtió además que los delincuentes pueden seleccionar direcciones de proxies residenciales hasta el nivel de estado y ciudad, y citó específicamente su uso para toma de cuentas, incluyendo la coincidencia de una dirección IP con la ciudad de la víctima para reducir la probabilidad de activar los controles de geolocalización de un banco. En conjunto, las discusiones clandestinas y las interrupciones recientes muestran por qué los carders distinguen cada vez más entre simplemente obtener una dirección residencial y obtener una que sea suficientemente limpia, ubicada con precisión y permitida para interactuar con servicios financieros.
Lo que los defensores pueden aprovechar
Las direcciones IP residenciales no deben tratarse como inherentemente confiables. La señal más fuerte es la consistencia en toda la sesión: historial del dispositivo, antigüedad de la cuenta, huella digital del navegador, instrumento de pago, información de facturación, velocidad de transacción y comportamiento después del pago. Las organizaciones también deben buscar patrones que los proxies no ocultan fácilmente, incluyendo creación repetida de identidades, múltiples tarjetas conectadas a dispositivos similares, cambios abruptos de geografía, zonas horarias no coincidentes y grupos de intentos de autorización de bajo valor.
Las discusiones clandestinas sugieren que los defensores ya están aumentando el costo del fraude. Los carders pasan más tiempo buscando infraestructura no contaminada, debatiendo puntuaciones de reputación contradictorias y tratando de alinear señales de identidad cada vez más granulares. Los proxies residenciales siguen siendo valiosos para los carders, pero ya no son un bypass universal. Su efectividad depende cada vez más de la credibilidad de todo lo que los rodea, y esa identidad más amplia es un desafío mucho mayor para los ciberdelincuentes.