La mayoría de los profesionales de TI concentran sus esfuerzos en mantener a los atacantes fuera. Sin embargo, un incidente reciente investigado por Huntress revela mucho sobre lo que sucede una vez que un atacante logra ingresar (y por qué es igualmente importante). Una vez que obtienen acceso inicial, los atacantes no se apresuran a realizar acciones como robar datos, cifrar archivos o desplegar ransomware. En cambio, se toman su tiempo para establecerse: crean puertas traseras, cubren sus huellas y deshabilitan las herramientas diseñadas para detectarlos.
Cómo Entraron
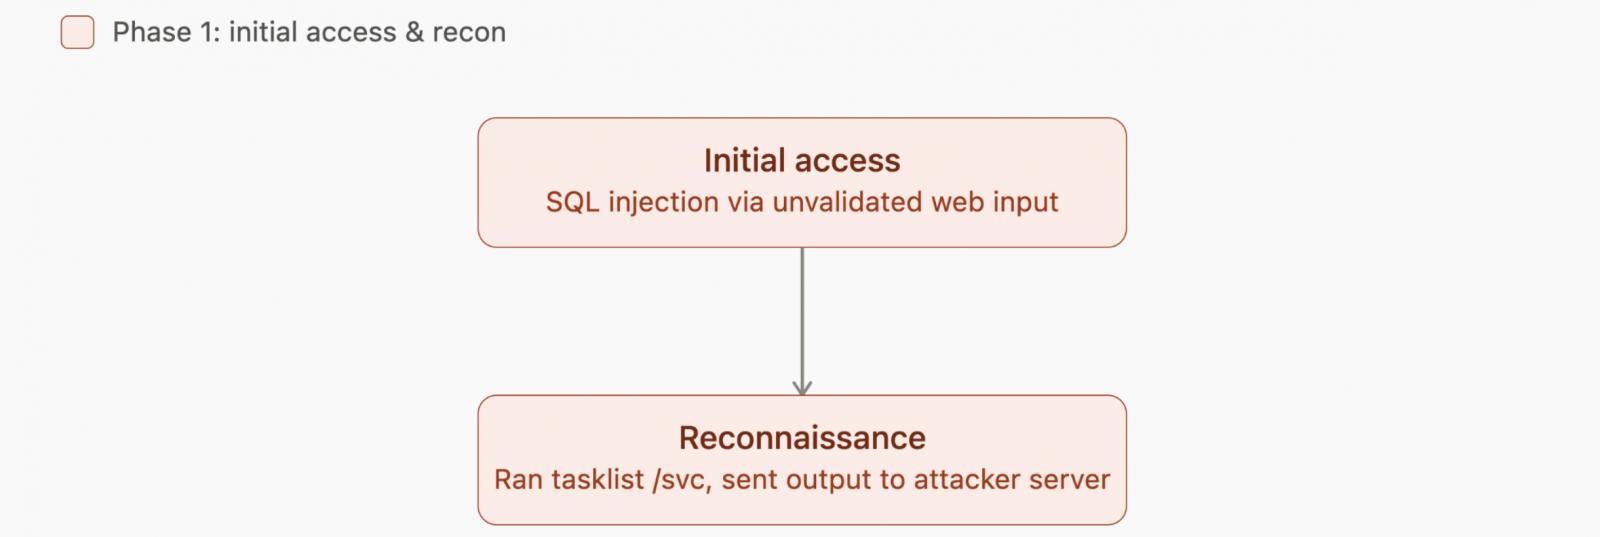
El equipo de seguridad de Huntress detectó actividad sospechosa relacionada con un proceso de Microsoft SQL Server. Al investigar, los analistas descubrieron que el atacante no había atacado la base de datos directamente. En su lugar, encontraron una página web en el mismo servidor que no verificaba adecuadamente la entrada del usuario, una vulnerabilidad clásica de inyección SQL. Esa falla permitió al atacante acceder a la máquina Windows subyacente. Cabe señalar que la inyección SQL sigue siendo una de las vulnerabilidades de aplicaciones web más comunes (y prevenibles). Ocurre cuando un sitio web toma la información que un visitante escribe (como un cuadro de búsqueda o formulario de inicio de sesión) y la pasa directamente a una base de datos sin verificar que sea segura.
Reconocimiento del Entorno
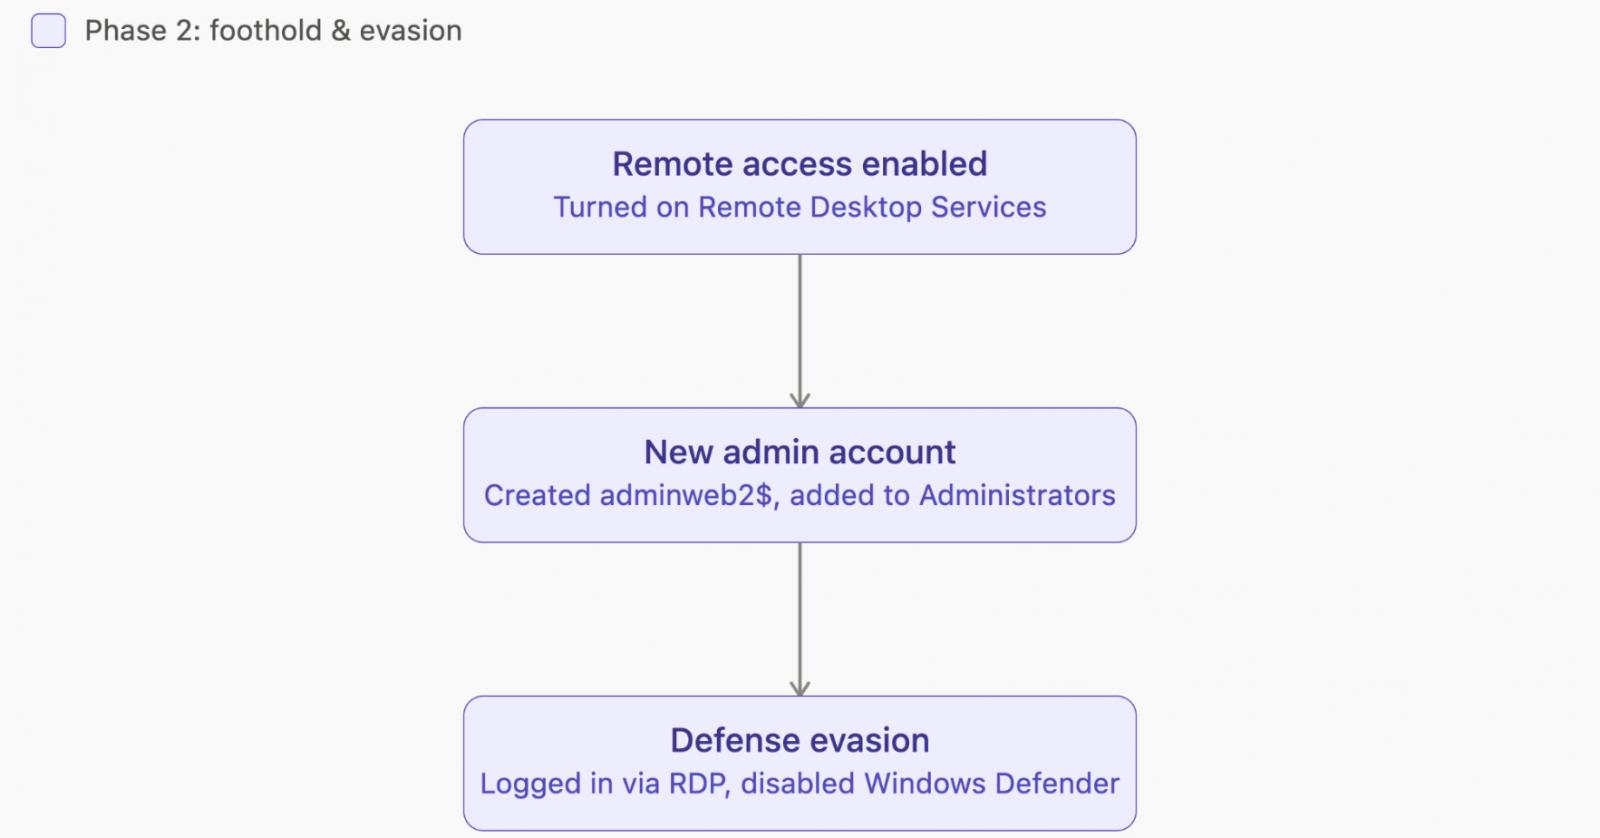
Una vez dentro, el atacante no actuó de manera impulsiva. Ejecutó un comando integrado de Windows que enumera los servicios en ejecución en la máquina, un paso de reconocimiento simple que los atacantes usan comúnmente para identificar objetivos valiosos o procesos bajo los cuales podrían disfrazar actividad maliciosa. Incluso envió los resultados de ese escaneo a un servidor bajo su control, probablemente para revisarlos más tarde o alimentar herramientas automatizadas. A partir de ahí, el atacante se dispuso a adaptar el entorno a su favor: habilitó el acceso a Escritorio Remoto (que no estaba activo previamente), creó una nueva cuenta de usuario y la agregó al grupo de Administradores locales, otorgándose acceso inmediato de alto nivel que sobreviviría a un reinicio o una limpieza básica. Luego inició sesión a través de Escritorio Remoto con esa nueva cuenta y deshabilitó Windows Defender, aunque dejó intactas otras herramientas de monitoreo de seguridad (como EDR), lo que resulta inusual y sugiere que quizás no notaron la presencia de EDR o no tenían forma de desactivarlo.
Convirtiendo el Servidor Web en un Arma
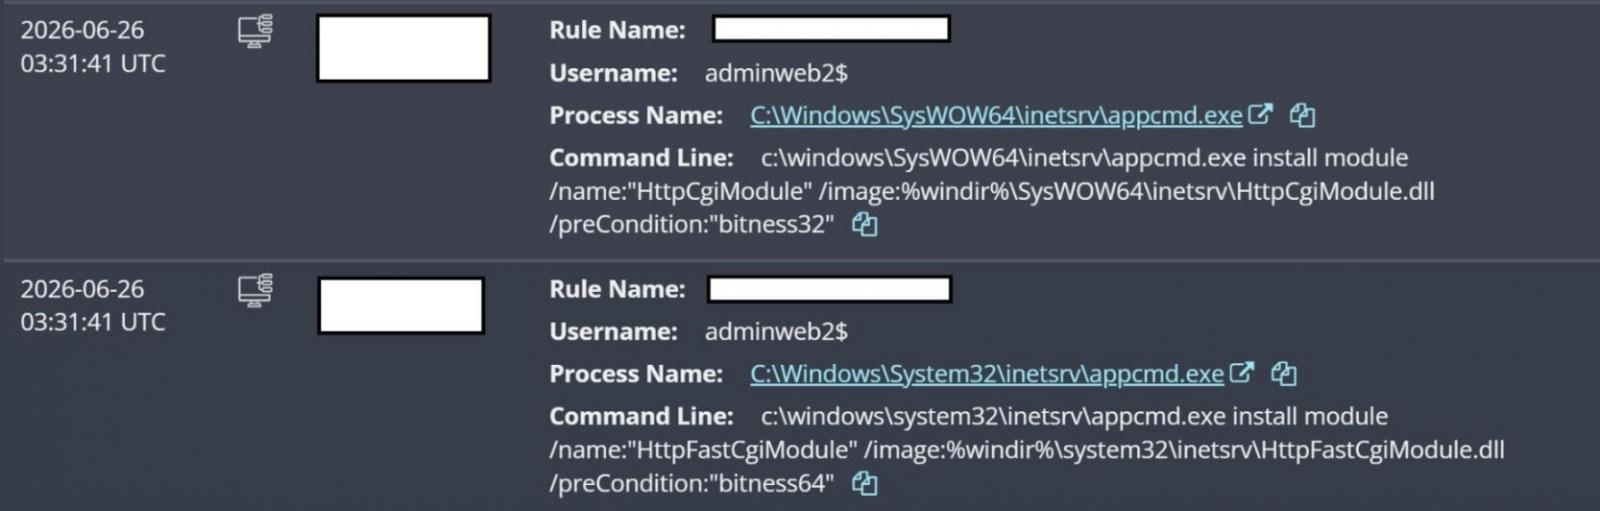
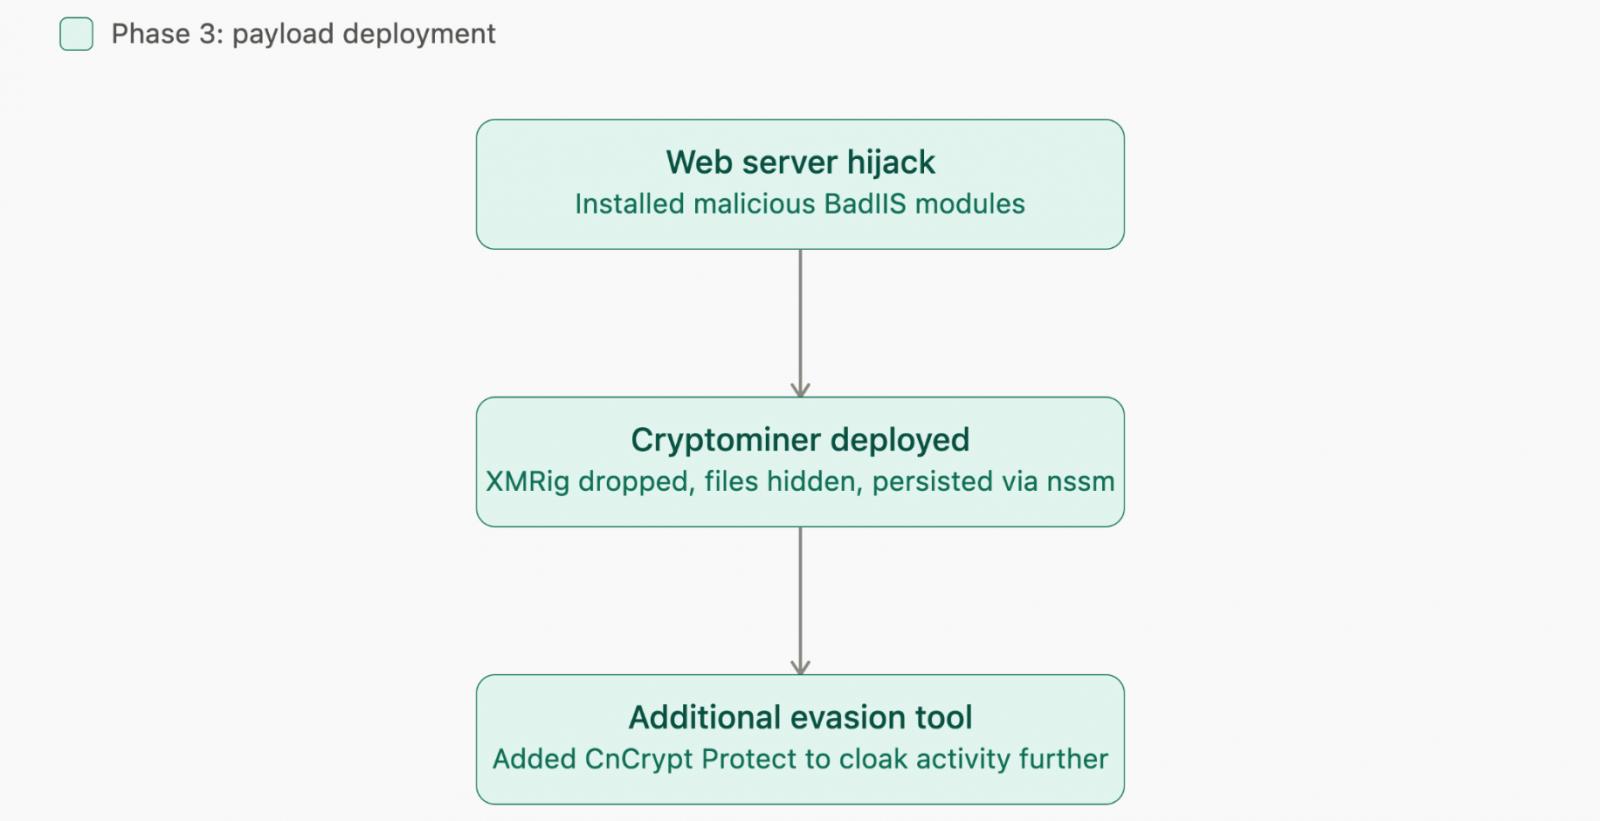
El atacante instaló dos complementos maliciosos para el software de servidor web IIS (Internet Information Services) que se ejecutaba en la máquina. Estos complementos pertenecen a una familia de malware conocida como BadIIS, que típicamente se usa para secuestrar tráfico legítimo de sitios web con fines de fraude en motores de búsqueda, redirigir visitantes, inyectar enlaces ocultos o mostrar contenido diferente al que el sitio real pretendía. Esencialmente, convierte el servidor web de otra persona en una herramienta para manipular rankings de búsqueda y tráfico publicitario, todo sin el conocimiento del propietario del sitio.
Minado Sigiloso de Criptomonedas
A continuación, el atacante colocó un programa de minería de criptomonedas en la máquina, una forma común de extraer valor adicional de sistemas comprometidos al usar su poder de procesamiento para generar criptomonedas, todo a costa de la factura eléctrica de la víctima. Para mantenerlo oculto, disfrazó los archivos del minero marcándolos como ocultos, del sistema y de solo lectura (atributos que hacen que sea menos probable que aparezcan en una exploración casual del Explorador de Archivos). Configuró el minero para ejecutarse como un servicio de Windows utilizando una herramienta administrativa legítima y gratuita, asegurándose de que se iniciara automáticamente y siguiera funcionando incluso después de un reinicio. También instaló una herramienta adicional diseñada para ayudar al malware a evitar la detección.
Scripts, Scripts y Más Scripts
A lo largo del ataque, el intruso descargó una serie de scripts de PowerShell y archivos por lotes desde servidores externos, una forma común de traer herramientas maliciosas adicionales sin tener que incluirlas todas en el ataque inicial. También utilizó PowerShell de una manera diseñada específicamente para ejecutarse en silencio: sin ventanas visibles, sin avisos de seguridad y sin restricciones de las políticas de ejecución de scripts de Windows. Individualmente, ninguna de estas técnicas es innovadora. Los atacantes instalan malware e intentan ocultar sus huellas todo el tiempo. Lo que destacó para los analistas de Huntress fue la cantidad de cambios diferentes que este atacante concentró en un solo incidente, en una sola máquina.
Qué Significa Esto para los Defensores
Es natural sentir que tenemos "ventaja de local" como propietarios y administradores de nuestros propios sistemas. Pero sin un plan sólido para asegurar las configuraciones y monitorear actividades sospechosas, un atacante que logra entrar puede revertir esa ventaja, remodelando el entorno para satisfacer sus propios objetivos, a menudo mucho más allá de simplemente desactivar el antivirus y colocar malware. La lección más importante aquí: encontrar y corregir el punto de entrada es tan importante como limpiar el desorden dejado atrás. En este caso, ese punto de entrada era un campo de entrada no validado en una página web. Si un equipo hubiera eliminado todas las herramientas y cuentas del atacante pero nunca hubiera corregido la vulnerabilidad de inyección SQL subyacente, el atacante podría simplemente haber vuelto a entrar por la misma puerta abierta, y la próxima vez podría ser más difícil de detectar.
Pasos Prácticos a Seguir
- Conozca lo que tiene: construya y mantenga actualizado un inventario de todos los sistemas físicos y virtuales, así como de cada aplicación y su versión.
- Reduzca su superficie de ataque: menos servicios y aplicaciones expuestos significan menos oportunidades para los atacantes.
- Elimine todo lo innecesario o no autorizado: si no es necesario, no vale la pena el riesgo.
- Restrinja el acceso: solo los usuarios autorizados deben tener acceso, y la autenticación multifactor (MFA) debería ser estándar siempre que sea posible.
- Mantenga todo actualizado y monitoreado: cada aplicación activa debe parchearse regularmente e incluirse en la cobertura de monitoreo.
- Investigue la causa raíz, cada vez: cuando detecte un incidente, no se detenga en eliminar el malware obvio; averigüe exactamente cómo entró el atacante y use ese hallazgo para fortalecer sus defensas en el futuro.
Los atacantes cuentan con que los defensores se detengan en la limpieza superficial. Profundizar hasta el punto de entrada real es lo que mantiene la ventaja de local donde debe estar: con usted.