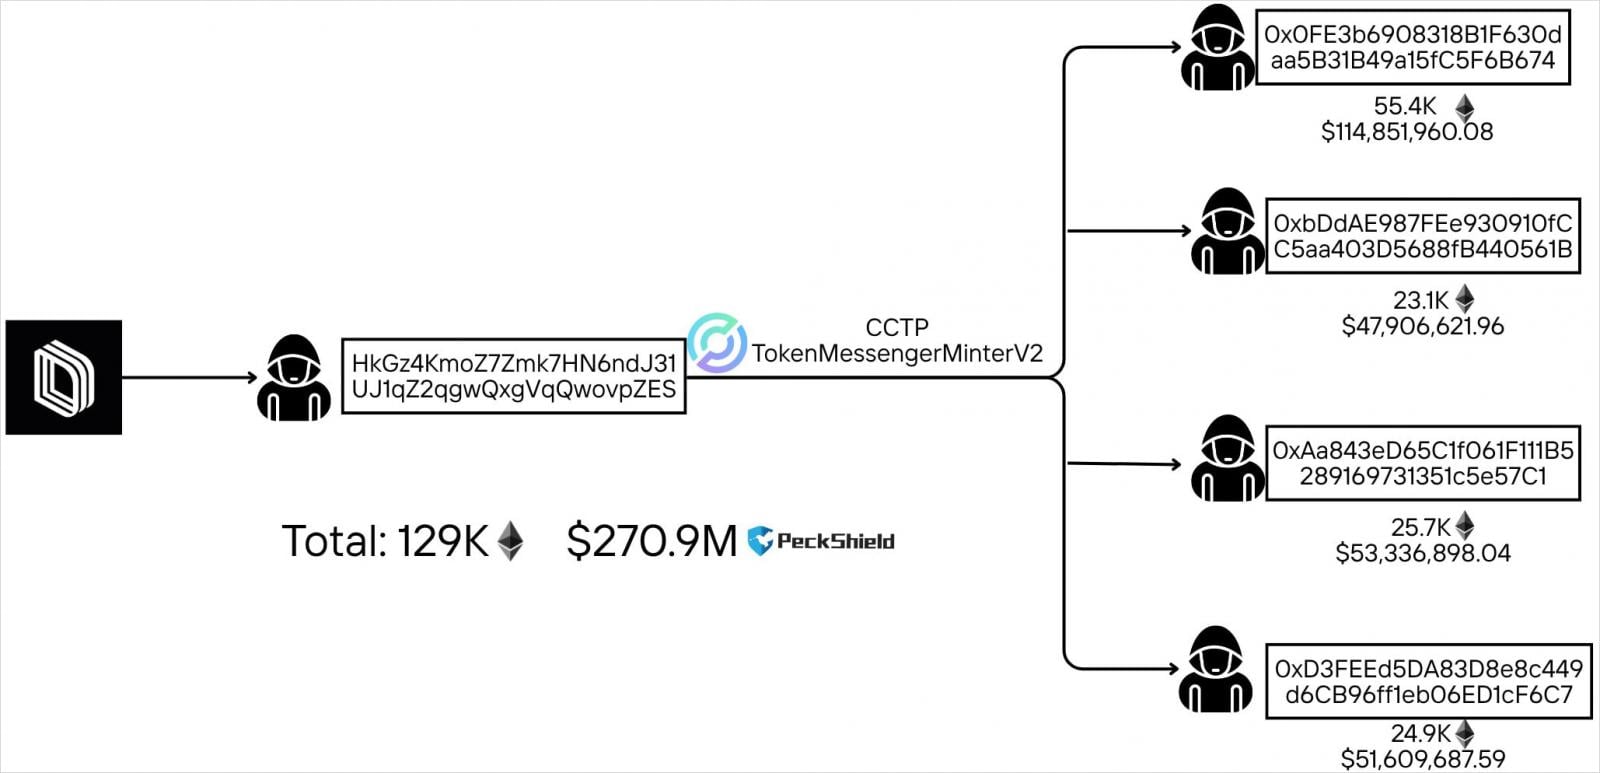
El Drift Protocol perdió al menos 280 millones de dólares después de que un actor de amenazas tomara el control de los poderes administrativos de su Consejo de Seguridad en una operación sofisticada y planificada. Las firmas de inteligencia blockchain Elliptic y TRM Labs vincularon los ataques a actores de amenazas norcoreanos, basándose en múltiples indicadores en cadena consistentes con las tácticas de la RPDC. Estos incluyen el uso de Tornado Cash, el momento del despliegue de CarbonVote (09:30 hora de Pyongyang), patrones de puente entre cadenas y un rápido lavado a gran escala, similar al hackeo de Bybit.
El atacante utilizó cuentas nonce duraderas y transacciones prefirmadas para retrasar la ejecución y atacar con precisión en un momento elegido, explicó la plataforma. Drift subrayó que el hacker no explotó ninguna falla en sus programas o contratos inteligentes, y que no se comprometieron frases semilla.
Drift Protocol es una plataforma de trading DeFi construida sobre la blockchain de Solana que funciona como un intercambio no custodial, brindando a los usuarios control total de sus fondos mientras interactúan con mercados en cadena. A finales de 2024, la plataforma afirmaba tener 200,000 traders, respaldando volúmenes de trading totales de más de 55 mil millones de dólares y un pico diario de 13 millones de dólares.
Según el informe de Drift, el robo se preparó entre el 23 y el 30 de marzo, con el atacante configurando cuentas nonce duraderas y obteniendo aprobaciones multisig 2/5 de los miembros del Consejo de Seguridad para alcanzar el umbral requerido. Esto les permitió prefirmar transacciones maliciosas que no se ejecutaron de inmediato. El 1 de abril, el atacante realizó una transacción legítima y de inmediato ejecutó las transacciones maliciosas prefirmadas, transfiriéndose el control administrativo en cuestión de minutos.
Al obtener el control administrativo, introdujeron un activo malicioso, eliminaron los límites de retiro y finalmente drenaron los fondos. Drift Protocol estima las pérdidas en unos 280 millones de dólares, mientras que la cuenta de seguimiento blockchain PeckShieldAlert las calculó en 285 millones de dólares.
Cuando se detectó una actividad inusual en el protocolo, Drift emitió una advertencia pública a los usuarios, indicando que iniciaron una investigación e instándolos a no depositar fondos hasta nuevo aviso. Como resultado del ataque, los depósitos de préstamo/préstamo, depósitos de bóveda y fondos de trading se han visto afectados, y todas las funciones del protocolo están ahora esencialmente congeladas. Drift dijo que DSOL no se ve afectado y que los activos del fondo de seguro están asegurados. La plataforma ahora trabaja con firmas de seguridad, intercambios de criptomonedas y autoridades policiales para rastrear y congelar los fondos robados. Drift prometió publicar un informe post-mortem detallado en los próximos días.