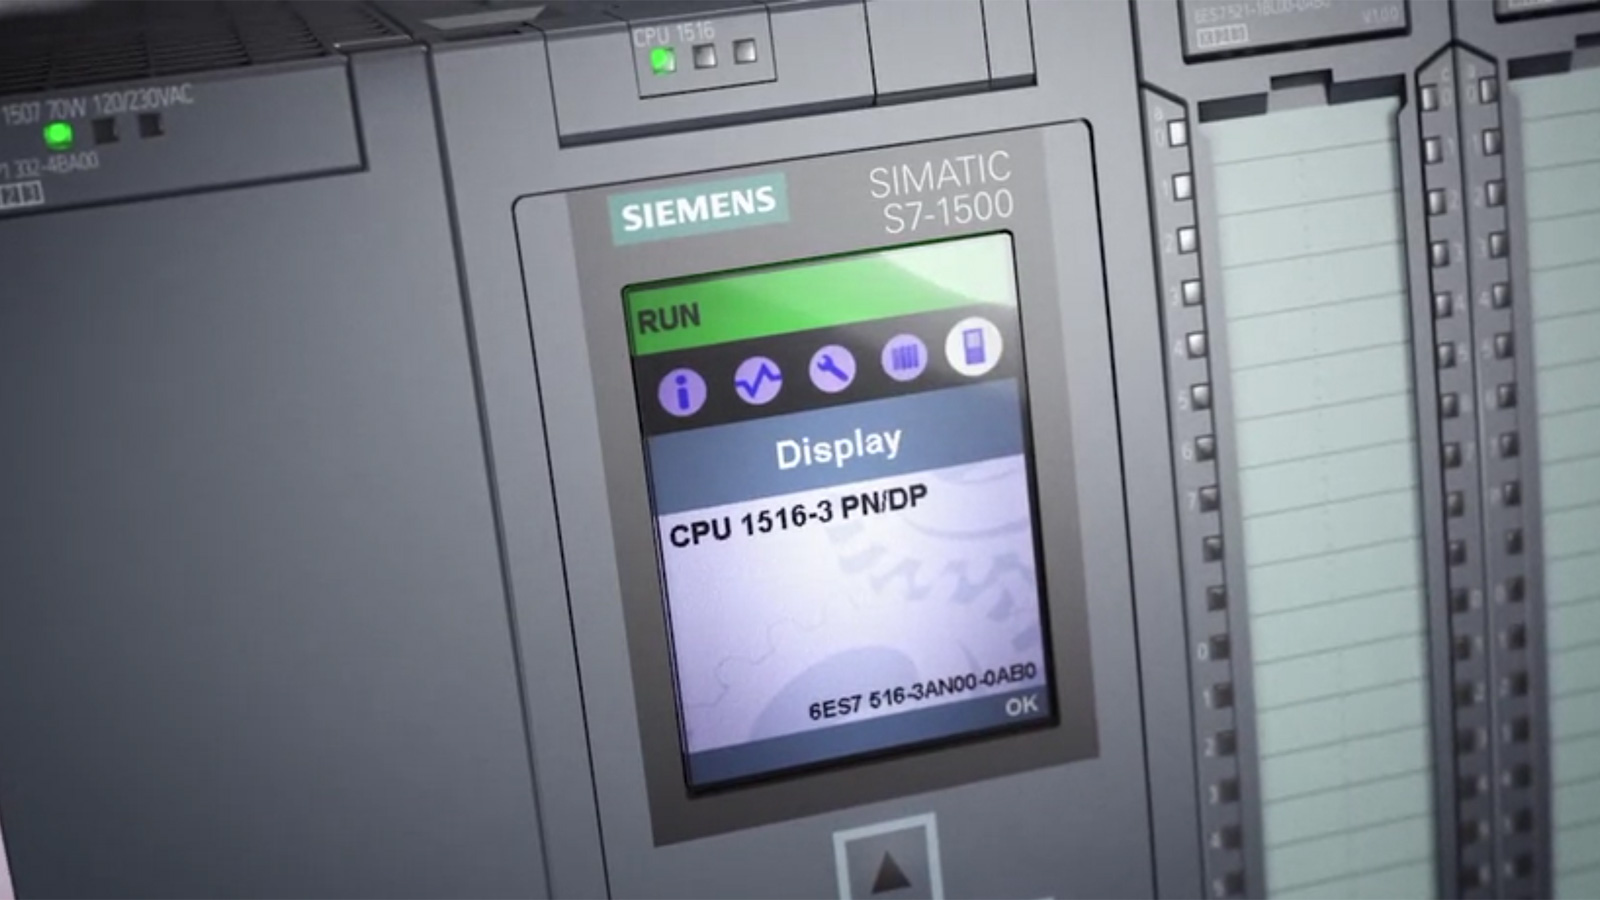
Las agencias de ciberseguridad de Estados Unidos han emitido una advertencia conjunta sobre ataques en curso que utilizan scripts generados por inteligencia artificial para comprometer los controladores lógicos programables (PLC) de la serie S7 de Siemens en infraestructuras críticas del país.
Los PLC son computadoras industriales que se emplean para automatizar y controlar maquinaria y procesos físicos en fábricas y otras infraestructuras críticas. La NSA, CISA, FBI, Departamento de Energía y Agencia de Protección Ambiental emitieron el aviso conjunto el miércoles.
Este aviso se relaciona con una amenaza activa a los controladores lógicos programables (PLC) de la serie S7 de Siemens... Sin embargo, la actividad de ataque dirigida a PLC es más amplia que los PLC de Siemens. Todos los propietarios y operadores de PLC deben aplicar las mitigaciones relevantes para reducir el riesgo para sus dispositivos y sistemas.
Los sectores de infraestructura crítica más atacados incluyen manufactura crítica, energía, sistemas de agua y aguas residuales, químico, alimentos y agricultura, e instalaciones comerciales. Las agencias también señalaron que los PLC S7 de Siemens se utilizan en la base industrial de defensa, que también podría ser objetivo.
Los actores de amenazas están utilizando servicios de escaneo de internet, incluidos Censys y ZoomEye, para encontrar PLC de Siemens expuestos y explotar vulnerabilidades críticas y de alta severidad, software desactualizado y autenticación débil.
Según el aviso, los atacantes emplean inteligencia artificial para desarrollar scripts de explotación en Python que utilizan las bibliotecas 'snap7.dll' y 'python-snap7' para comunicarse con los dispositivos PLC S7 de Siemens. Estas herramientas personalizadas están disfrazadas como software legítimo de monitoreo OT y pueden proporcionar acceso de lectura y escritura a la memoria del PLC, datos de configuración y programas de lógica de escalera a través del protocolo S7comm.
Las agencias indican que la actividad parece centrarse en un reconocimiento persistente, posiblemente preparando a los atacantes para la interrupción de infraestructuras críticas, incluido el robo de datos sensibles, daños a equipos, tiempos de inactividad prolongados o incidentes de seguridad.
Los dispositivos atacados activamente incluyen los PLC Siemens S7-200, S7-300, S7-400, S7-1200 y S7-1500. Se insta a las organizaciones a inventariar los PLC S7 de Siemens, instalar las últimas actualizaciones de seguridad, bloquear el acceso a internet, fortalecer los controles de acceso y monitorear actividades inusuales dirigidas a estos dispositivos.
Este aviso se produce después de un reciente aumento de ataques contra PLC expuestos en organizaciones de infraestructura crítica de EE.UU. En julio, los hackers atacaron más de 30 empresas de agua en Minnesota, causando mal funcionamiento de equipos y obligando a algunas instalaciones a cambiar temporalmente a operaciones manuales. CISA luego advirtió sobre un aumento de ataques contra PLC expuestos a internet utilizados por empresas de agua y aguas residuales.
En abril, las agencias estadounidenses también advirtieron que hackers vinculados a Irán estaban atacando PLC de Rockwell Automation/Allen-Bradley expuestos a internet, causando interrupciones y pérdidas financieras en múltiples sectores de infraestructura crítica.
