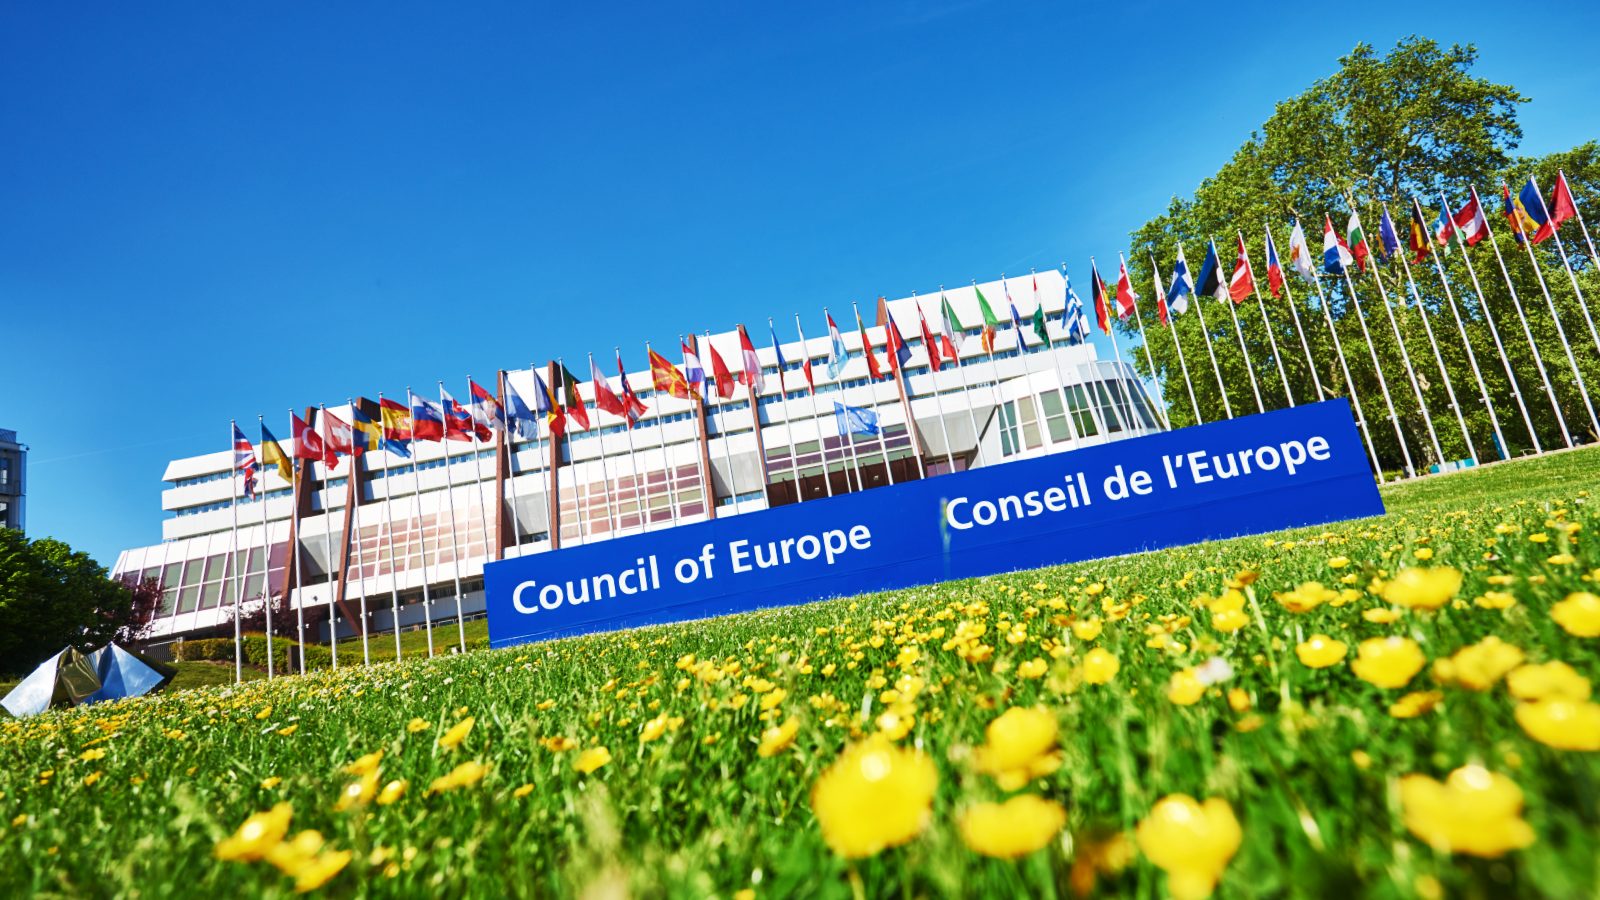
El Consejo de Europa, el organismo intergubernamental más antiguo de Europa, está investigando las afirmaciones de una filtración de datos realizadas por el grupo de extorsión ShinyHunters durante el fin de semana. Como la principal organización de derechos humanos de Europa, el Consejo representa a 46 estados miembros europeos y a una población de más de 700 millones de personas, promoviendo la democracia y el estado de derecho en todo el continente.
Cuando se le pidió que confirmara las afirmaciones de la banda de ciberdelincuentes, el departamento de medios del Consejo de Europa declaró a BleepingComputer que la organización está investigando el asunto y no pudo proporcionar más información. "Actualmente estamos investigando el asunto y evaluando la situación. No tenemos más comentarios que hacer en esta etapa", dijo el Consejo.
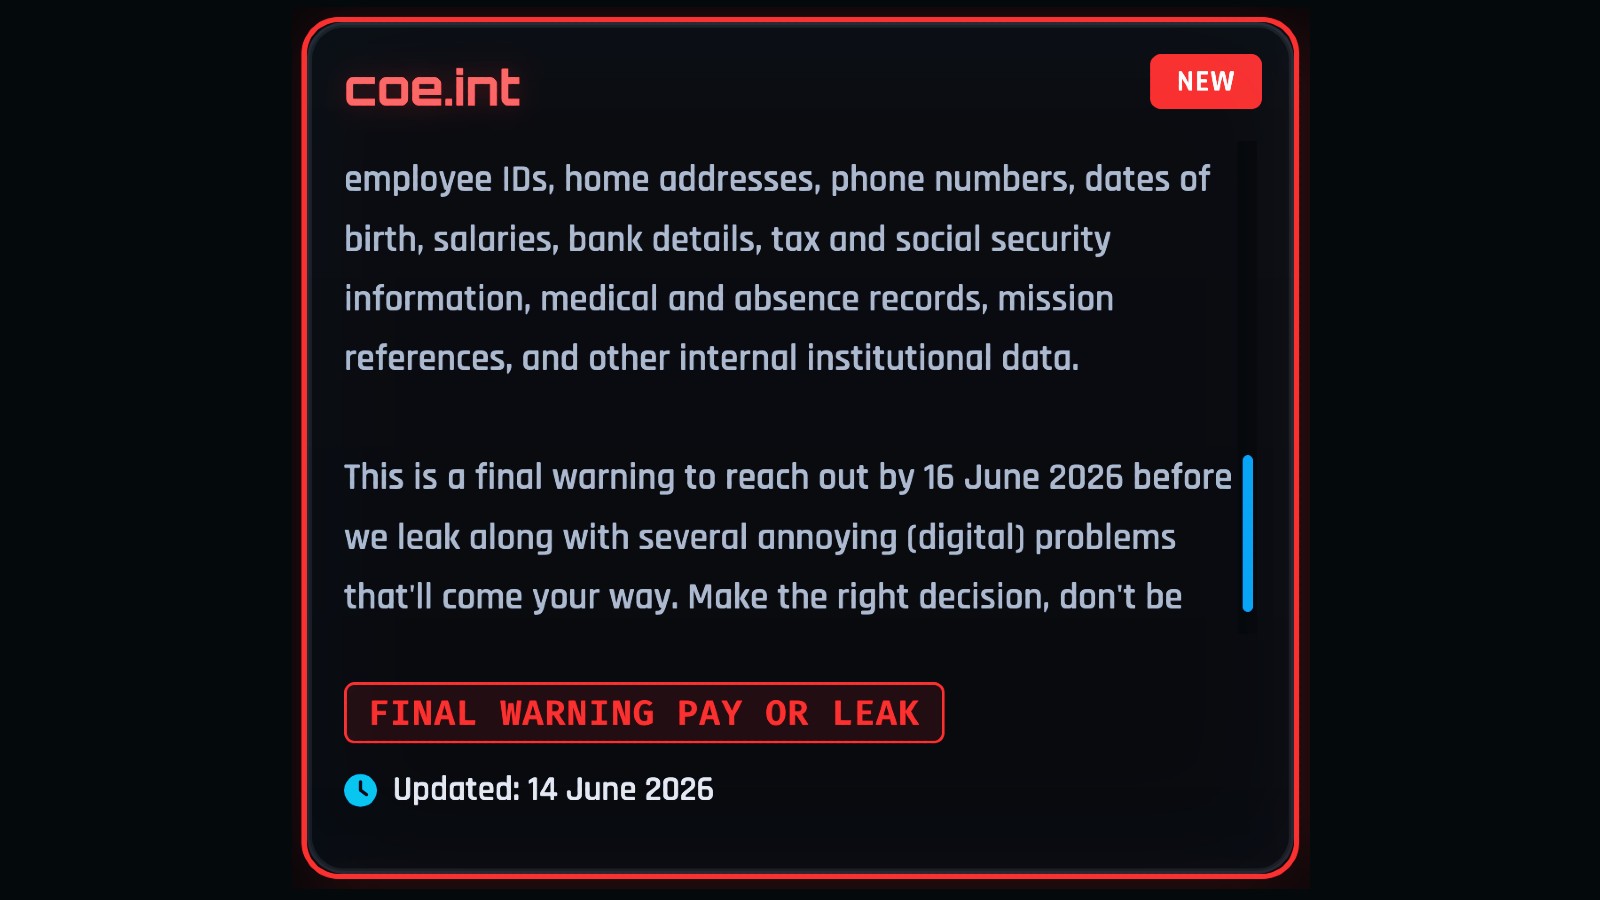
En una publicación en su sitio web de filtraciones en la dark web durante el fin de semana, ShinyHunters afirmó haber robado más de 429,000 documentos que contienen datos de recursos humanos y nóminas de múltiples departamentos del Consejo de Europa, y amenazó con filtrar los archivos supuestamente extraídos el martes. "Esta es una advertencia final para que se comuniquen antes del 16 de junio de 2026 antes de que filtremos, junto con varios problemas (digitales) molestos que se les presentarán", dijeron.
ShinyHunters agregó que los documentos supuestamente robados incluyen más de 409,000 recibos de sueldo de más de 10,000 empleados (que datan de 2011 a 2026), más de 3,700 archivos de personal internos, más de 14,000 currículos y otros archivos. Se dice que los archivos robados contienen una amplia gama de información personal y financiera, incluidos nombres, fechas de nacimiento, direcciones de domicilio, números de teléfono, identificaciones de empleado, salarios, detalles de cuentas bancarias, información fiscal y de seguridad social, registros médicos y más.
Durante el último año, ShinyHunters también ha reivindicado ataques dirigidos a clientes de Salesforce, afirmando haber robado más de 1.5 mil millones de registros en filtraciones que afectaron a cientos de empresas y organizaciones en todo el mundo en campañas de Salesforce Aura y Salesloft Drift. También se les vinculó con ataques de alto perfil contra más de una docena de clientes de Snowflake y otros proveedores de integración de terceros. Más recientemente, la semana pasada, el grupo de extorsión también se atribuyó la responsabilidad de una nueva campaña de robo de datos que provocó filtraciones en más de 100 organizaciones (incluida la Universidad de Nottingham) después de explotar una vulnerabilidad de día cero en el conjunto de software empresarial PeopleSoft de Oracle.