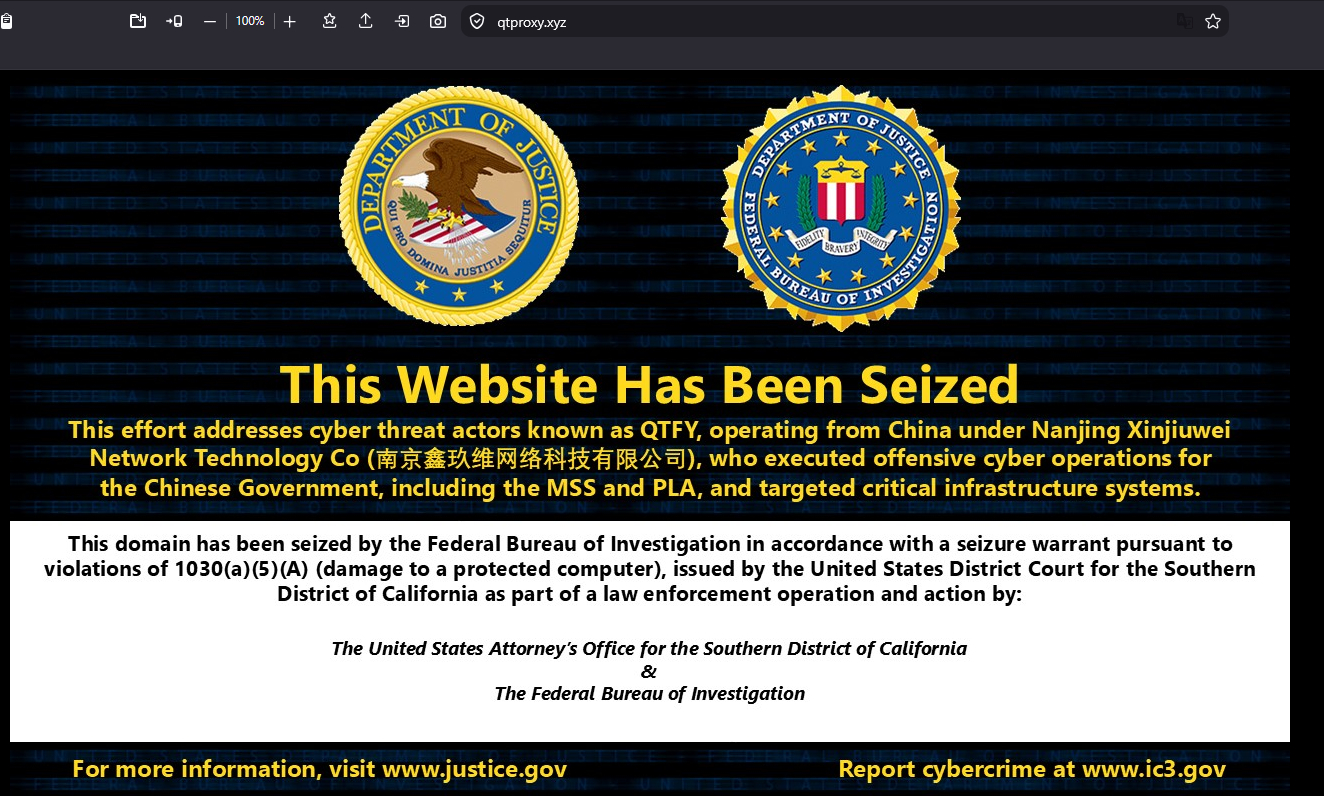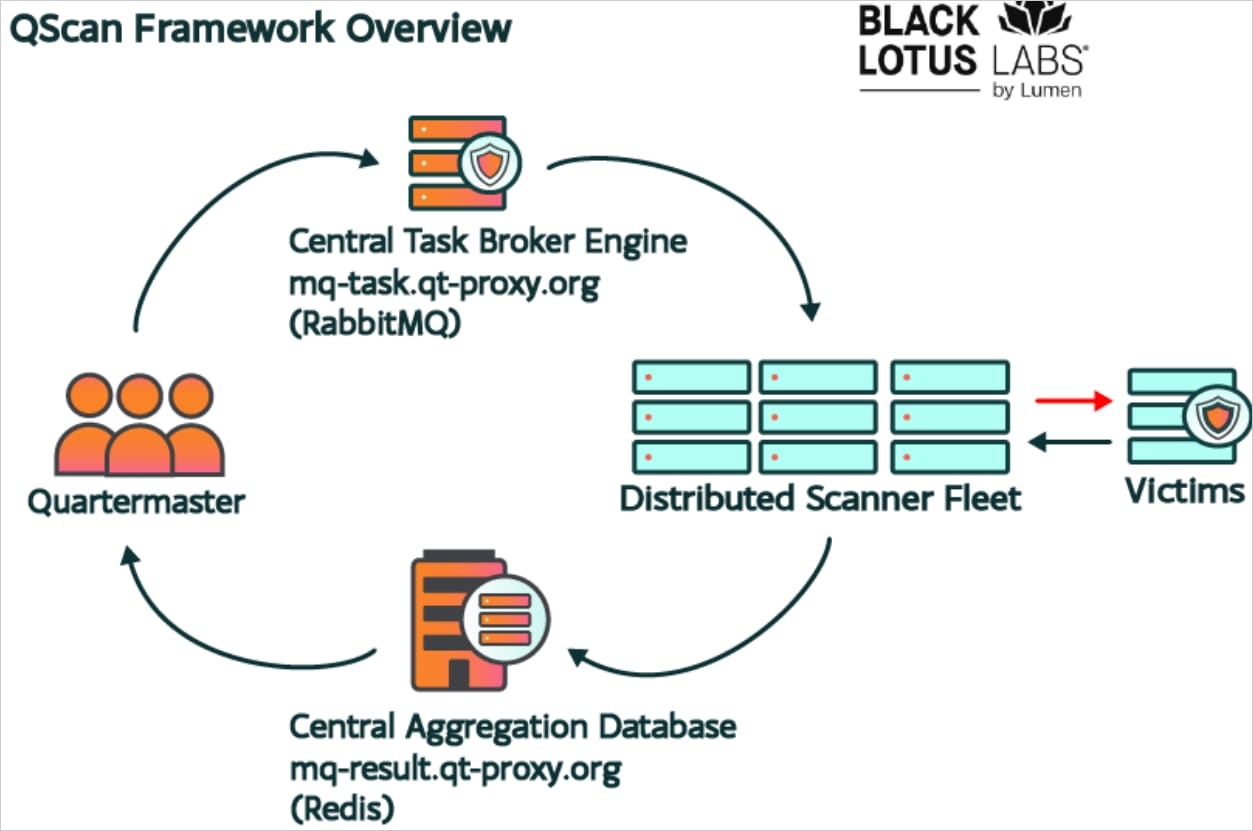
El FBI ha interrumpido la infraestructura vinculada a un actor de amenazas conocido como QTFY/QT/QTCYBER, que operaba dos plataformas de hackeo denominadas 'QScan' y 'QTRouter'. Según el Departamento de Justicia, estas herramientas se utilizaban en ataques dirigidos contra infraestructuras críticas de Estados Unidos y otras redes sensibles.
Los objetivos de QTFY incluían la NASA, la Reserva Federal, los Departamentos de Energía, Justicia, Salud y Servicios Humanos, los Institutos Nacionales de Salud y el Senado de Estados Unidos. La investigación revela que QTFY fue empleado por la empresa china Nanjing Xinjiuwei Network Technology, con vínculos con el Ministerio de Seguridad del Estado de China y exmiembros del Ejército Popular de Liberación.
Infraestructura desmantelada
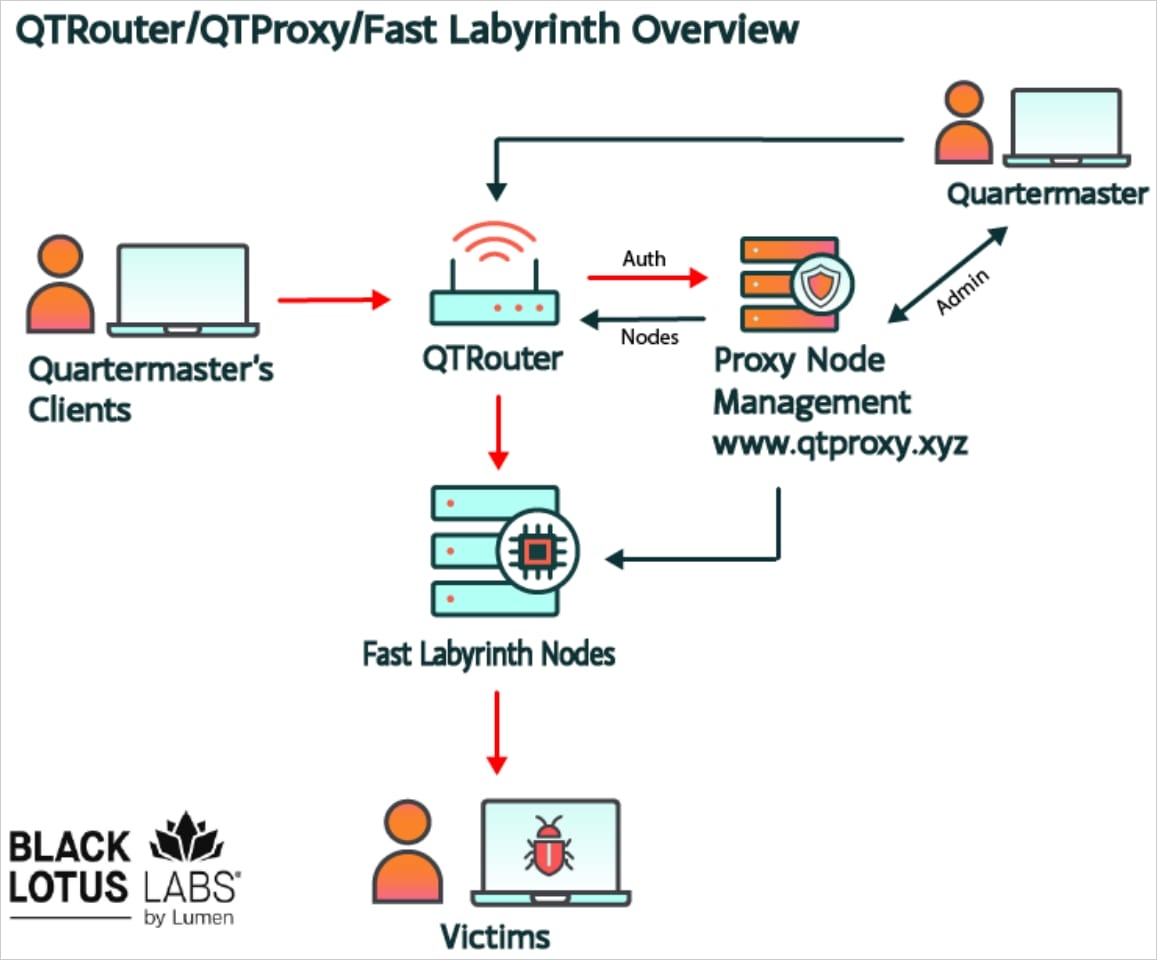
La orden judicial permitió la incautación de los dominios qtproxy[.]xyz, qt-proxy[.]org y qt-team[.]com, que alojaban las plataformas QScan y QTRouter. Estos sitios ahora muestran un aviso de intervención policial. La investigación, apoyada por Black Lotus Labs de Lumen Technologies, determinó que la infraestructura consistía en cuatro componentes operativos: QScan para reconocimiento, Fast Labyrinth como red de relés cifrados, QTRouter para acceso físico a la infraestructura y QTProxy para gestión de rutas.
El sistema se utilizaba para perfilar y robar datos de organizaciones militares y de defensa, redes gubernamentales, universidades, instituciones de investigación, empresas aeroespaciales y de bioinformática, organizaciones de salud, firmas financieras, infraestructura crítica y proveedores de software empresarial. Lumen elogió los esfuerzos del FBI y del DOJ para contrarrestar la actividad cibernética china.
Red ORB evasiva
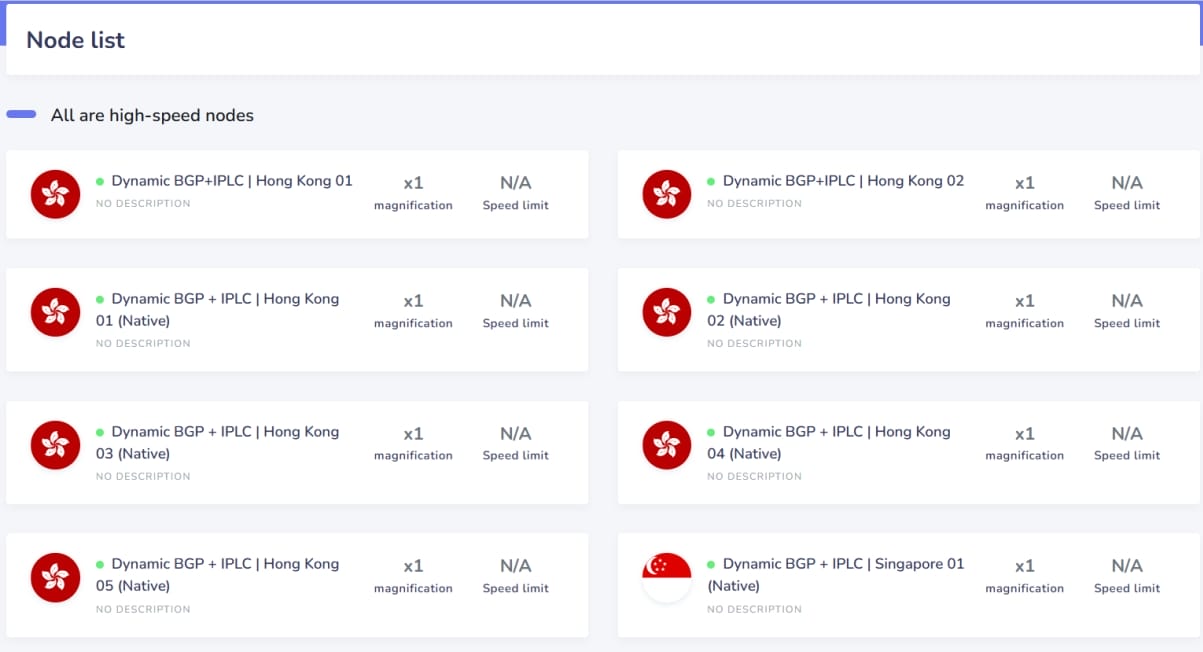
Lumen señaló que el 'intendente' industrializó la creación de redes de cajas de retransmisión operativas (ORB) para operaciones de espionaje vinculadas a China. En lugar de construir una red convencional con miles de dispositivos comprometidos, la plataforma compró acceso premium a nodos del servicio de proxy comercial chino fastlink.ws. Estos nodos formaron Fast Labyrinth, una red de relés que mezclaba tráfico de espionaje con tráfico legítimo de consumidores y rotaba automáticamente su infraestructura de salida.
Los investigadores encontraron una superposición significativa entre los objetivos de QScan y las organizaciones contactadas a través de Fast Labyrinth, lo que sugiere una conexión directa entre el reconocimiento y las operaciones posteriores. Aunque la interrupción es importante, Lumen advierte que el bloqueo estático no será suficiente debido a la rotación dinámica de los servicios de proxy comerciales.
Se recomienda a los defensores seguir las directrices de CISA y NCSC para mitigar las amenazas vinculadas a China, mantener los routers, cortafuegos y dispositivos IoT actualizados y configurados de forma segura.