El gobierno de EE.UU. solicita testimonio de Instructure por un ciberataque masivo a Canvas
El Comité de Seguridad Nacional de la Cámara de Representantes de Estados Unidos ha solicitado que los ejecutivos de Instructure testifiquen sobre dos ciberataques perpetrados por el grupo de extorsión ShinyHunters contra la plataforma Canvas. Los ataques permitieron a los actores de amenazas robar datos de estudiantes y causar interrupciones en escuelas durante los exámenes finales. En una carta enviada el lunes al CEO de Instructure, Steve Daly, el presidente del comité, Andrew R. Garbarino, indicó que se investiga la filtración masiva que afecta a millones de estudiantes.
Según la misiva, los ciberdelincuentes de ShinyHunters vulneraron Instructure en dos ocasiones en el lapso de una semana. La empresa confirmó que detectó la intrusión el 29 de abril, después de que los atacantes comprometieran sus sistemas y robaran información de estudiantes y personal escolar, incluyendo nombres, direcciones de correo electrónico, identificaciones estudiantiles y mensajes intercambiados en la plataforma. No se vieron afectadas contraseñas, datos financieros ni identificaciones gubernamentales.
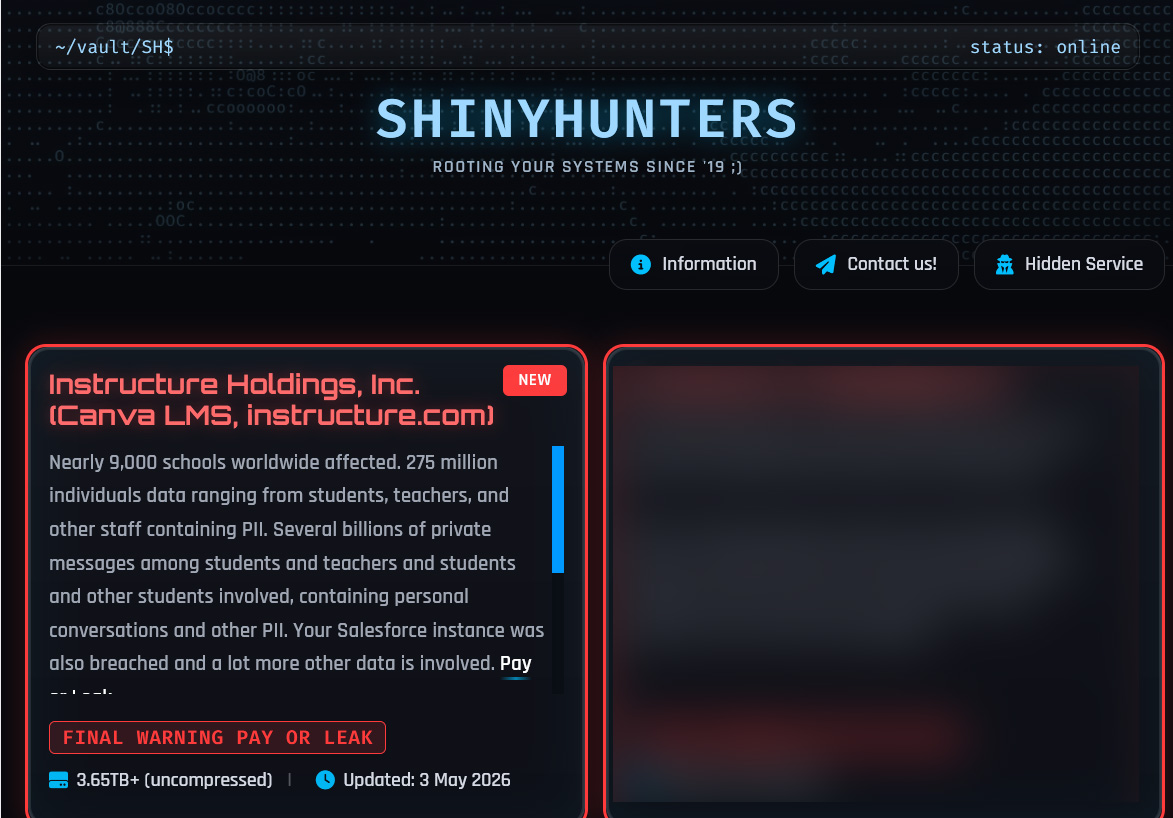
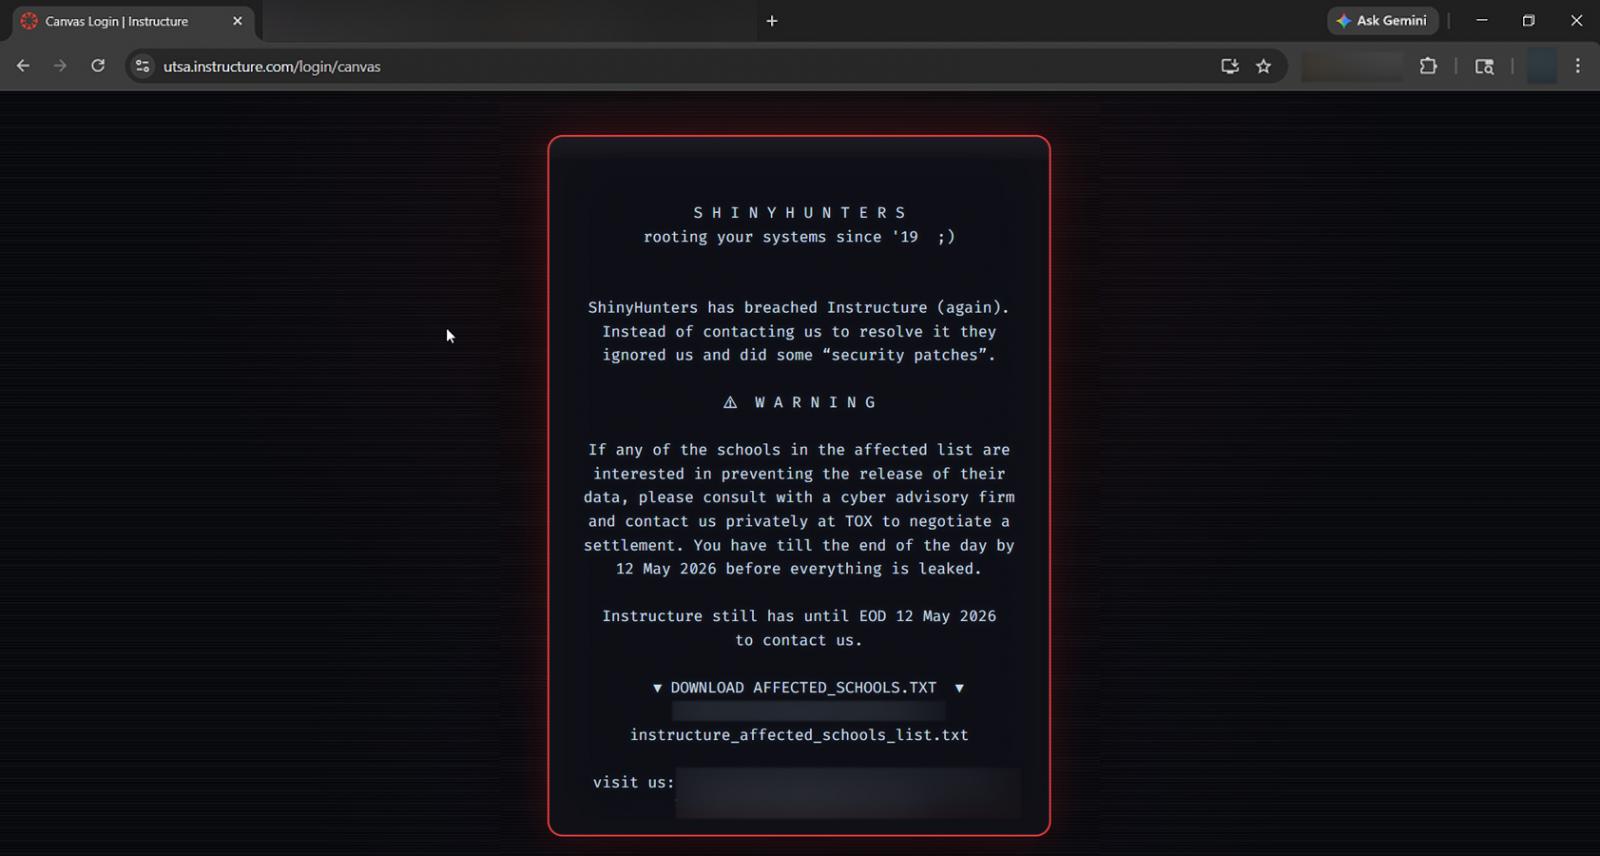
El 3 de mayo, ShinyHunters reivindicó el ataque y afirmó haber robado 280 millones de registros de datos de 8,809 colegios, distritos escolares y plataformas educativas en línea. El grupo compartió una lista de organizaciones afectadas con recuentos de registros robados que iban desde decenas de miles hasta varios millones por institución. En un segundo ataque, los atacantes desfiguraron las páginas de inicio de sesión de Canvas en escuelas y universidades de todo Estados Unidos, mostrando mensajes de extorsión que exigían que Instructure negociara con ellos.
La carta del comité señala que escuelas en California, Florida, Georgia, Oklahoma, Oregón, Nevada, Carolina del Norte, Tennessee, Utah, Virginia y Wisconsin reportaron interrupciones relacionadas con el incidente. Los atacantes afirmaron haber atacado nuevamente a Instructure porque la empresa se negó a negociar. Sin embargo, la compañía reveló que alcanzó un acuerdo con ShinyHunters para detener la filtración pública y eliminar los datos robados, aunque no especificó si pagó un rescate.
"No tenemos nada que añadir ni comentar sobre la situación reciente en la empresa de LMS. Si usted es una institución afectada, no buscamos su dinero. Por favor, detenga todos los intentos de contactarnos, el asunto está resuelto. La compañía y sus clientes no serán atacados ni contactados para el pago. Los datos no existen." — Actualización de ShinyHunters en su sitio de filtración.
El Comité de Seguridad Nacional afirmó que las repetidas vulneraciones plantean "serias dudas" sobre la capacidad de respuesta a incidentes de la empresa y su obligación de proteger adecuadamente los datos que almacena. El comité solicita que Instructure o un representante senior participe en una sesión informativa a más tardar el 21 de mayo para discutir ambas intrusiones, los datos robados, los esfuerzos de contención y notificación, y la coordinación con agencias federales.