Cada año, el Informe de Investigaciones de Violaciones de Datos de Verizon (DBIR) sirve como referencia objetiva para la industria. Su valor no solo reside en las cifras principales, sino en las señales de convergencia: cuando múltiples fuentes de datos independientes apuntan al mismo cambio estructural en la forma de operar de los atacantes, esa convergencia merece atención. Este año, como contribuyente al DBIR 2026, el equipo de Keep Aware tuvo visibilidad temprana de esa convergencia. Este análisis desglosa las áreas específicas donde los datos del DBIR 2026 y la telemetría del navegador de Keep Aware coinciden, y revela lo que los datos del navegador descubren que las herramientas de red y endpoint pasan por alto.
Shadow AI se convierte en un riesgo empresarial generalizado
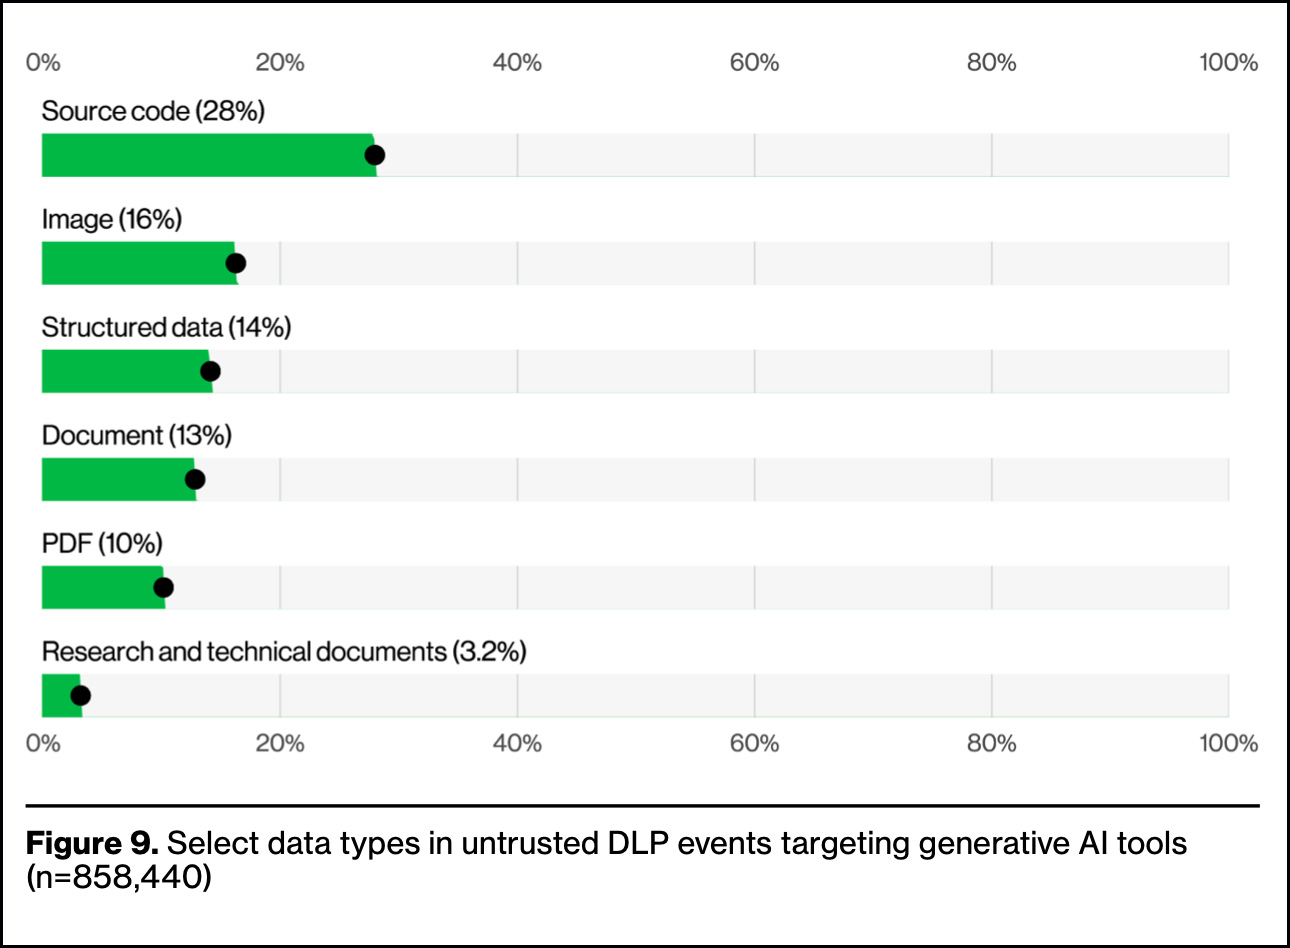
El Shadow AI fue identificado en el DBIR de Verizon como la tercera acción interna no maliciosa más común observada en los conjuntos de datos de Prevención de Pérdida de Datos (DLP), lo que representa un aumento de cuatro veces respecto al año anterior. Los empleados no suelen intentar exfiltrar datos; más bien, utilizan la herramienta más rápida disponible para una tarea, lo que cada vez más implica pegar documentos internos o código fuente en una sesión personal de ChatGPT antes de que la organización haya tenido tiempo de aprobar y aprovisionar una alternativa gobernada.
La escala del uso no autorizado de IA en entornos empresariales es uno de los hallazgos más significativos del informe: el 67% de los usuarios accede a servicios de IA en dispositivos corporativos a través de cuentas personales no corporativas, y el 45% de los empleados se consideran ahora usuarios habituales de IA. La telemetría del navegador de Keep Aware proporciona información adicional sobre cómo se utilizan estos servicios de IA. Más de la mitad de las entradas de prompts de IA se envían a cuentas personales, y el 23% de las cargas de prompts sensibles implican datos que transitan por cuentas personales o no verificadas (es decir, fuera del alcance de cualquier política DLP corporativa o infraestructura de registro), lo que transmite los riesgos reales del uso de IA.
Abuso de credenciales y la brecha de detección en el navegador
El DBIR 2026 encontró que el 39% de las violaciones involucraron abuso de credenciales. Los datos de ataques de Keep Aware de 2025 sitúan el robo de credenciales basado en el navegador como el ataque número uno basado en navegador, representando aproximadamente el 41% de la actividad de amenazas observada, lo que implica que el robo de credenciales en el navegador contribuirá posteriormente a futuras violaciones exitosas. Este vector de ataque se ve agravado por el hecho de que la gran mayoría de estos ataques son invisibles para las herramientas tradicionales, como ilustran nuestros datos.
En el análisis de Keep Aware, el 63% de los sitios de phishing con temática de Microsoft no fueron marcados por ningún proveedor de VirusTotal en el momento de la exposición del empleado, lo que muestra una brecha de detección evidente en los feeds de inteligencia y las herramientas de endpoint. Más concretamente, el 100% de los intentos de robo de credenciales observados por Keep Aware pasaron a través de los controles de seguridad existentes no basados en navegador sin ser bloqueados — proxies de red, filtros DNS y agentes de endpoint por igual. Ninguno lo detectó. El único punto de detección fiable está dentro del propio navegador, donde la página se renderiza y la interacción del usuario ocurre realmente.
Extensiones del navegador: privilegiadas, sin gobernanza y en expansión
Los complementos pueden leer, modificar e interactuar con el contenido de cualquier página, y exfiltrar datos desde el contexto del navegador, lo que permite a las extensiones operar con un nivel de privilegio en el navegador que debería dictar un escrutinio regular, pero los datos cuentan una historia diferente. El DBIR 2026 señaló que la empresa promedio tenía más del 15% de usuarios con extensiones de IA no autorizadas instaladas. Sin embargo, el problema de las extensiones es más amplio que solo las herramientas de IA.
La telemetría de extensiones de Keep Aware muestra además que el 13% de las extensiones de navegador únicas observadas en nuestra base de clientes se clasificaron como de riesgo alto o crítico. El hallazgo más significativo desde el punto de vista operativo: el 93% de las extensiones de mala reputación fueron etiquetadas como herramientas de "productividad" por los mercados de navegadores, exactamente la categoría que la mayoría de las políticas de listas blancas tratan como segura. Para esta clase de amenaza, eso hace que la lista blanca basada en categorías sea funcionalmente inútil.
ClickFix e ingeniería social nativa del navegador
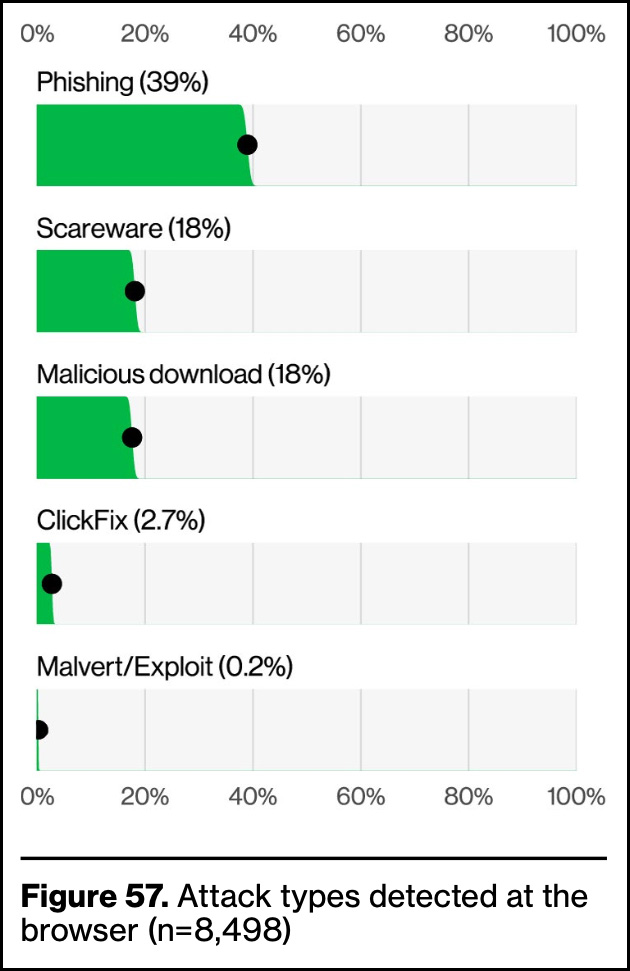
Tanto el DBIR 2026 como el Informe de Estado de la Seguridad del Navegador de Keep Aware destacan ClickFix como una técnica emergente digna de seguimiento. El DBIR de Verizon encontró que ClickFix representó el 2.7% de los ataques detectados en el navegador, una pequeña proporción que no obstante señala una evolución en la ingeniería social basada en el navegador. ClickFix es una táctica de ingeniería social engañosa utilizada para lograr que un usuario ejecute sin saberlo código malicioso desde el navegador y en la máquina anfitriona.
Esta amenaza comienza en el navegador, a menudo al encontrarse con sitios web comprometidos y, a veces, a través de respuestas de chat de LLM, pero rápidamente continúa en el endpoint, comprometiendo la máquina con infostealers y acceso remoto para los atacantes. El endpoint soporta el impacto, pero el navegador es el medio de ingeniería social y la primera línea de defensa.
El elemento humano sigue siendo un problema (del navegador)
El DBIR 2026 encontró que el 62% de las violaciones involucraron el elemento humano, y el phishing inició el 16% de los incidentes. Los datos de la capa del navegador de Keep Aware muestran que el phishing y la ingeniería social representaron el 46% de los ataques al navegador observados durante 2025. El hallazgo del elemento humano a menudo se enmarca como un problema de capacitación y concienciación. Pero los atacantes evolucionan constantemente las tácticas de ingeniería social basadas en el navegador: enlaces de phishing a sitios intermediarios benignos, cadenas de redireccionamiento, páginas que se renderizan de manera diferente para los escáneres automatizados, alojamiento de contenido en sitios web legítimos e inyecciones silenciosas en el portapapeles.
La visibilidad a nivel de navegador no resuelve el problema del elemento humano, pero desplaza el punto de detección a donde realmente ocurre la interacción humana, en lugar de buscar artefactos posteriores después de que la interacción ya ha sido explotada.
Qué significa esto para los equipos de seguridad
Shadow AI, el robo de credenciales, las extensiones maliciosas y las técnicas de ingeniería social nativas del navegador como ClickFix comparten una característica común: todas se ejecutan dentro del navegador y todas producen artefactos que son más visibles, si no solo visibles, en la capa del navegador. Los programas de seguridad que dependen exclusivamente de la telemetría de red, endpoint e identidad seguirán teniendo puntos ciegos exactamente en los lugares donde los atacantes han aprendido a operar.
El navegador ya no es solo una aplicación. Para la mayoría de los usuarios empresariales, es el entorno de trabajo. Protegerlo ya no es opcional. Si su pila de seguridad carece de visibilidad sobre lo que ocurre dentro de las sesiones del navegador, vale la pena entender esa brecha antes de que los atacantes la exploten. Solicite una demostración de Keep Aware para ver lo que sus herramientas actuales están pasando por alto.